



Таинственная кибергруппа управляла сотнями узлов в сети Tor с 2017 года

Таинственная кибергруппа управляла сотнями узлов в сети Tor с 2017 года

Таинственная кибергруппа управляла сотнями узлов в сети Tor с 2017 года

Таинственная киберпреступная группировка с 2017 года запустила тысячи серверов на входном, среднем и выходном уровнях «луковой» сети Tor. Исследователи в области кибербезопасности считают, что это была попытка деанонимизировать пользователей Tor. Группе присвоили имя KAX17.

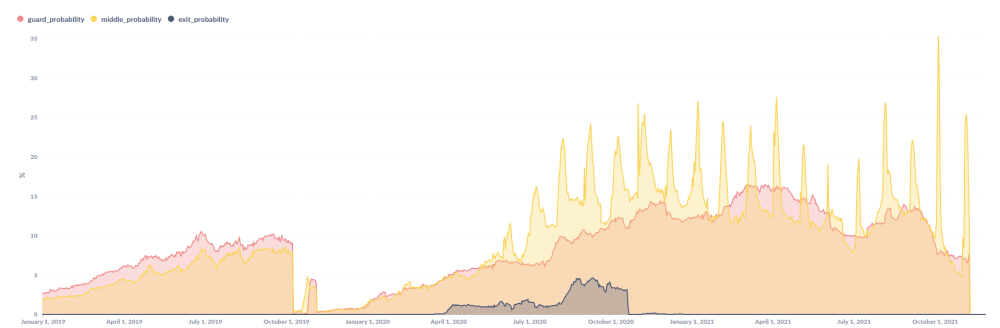
По данным специалистов, на пике своей активности злоумышленники контролировали более 900 вредоносных серверов, часть которых служили входными точками, ещё часть — узлами среднего уровня и точками выхода.

Как правило, задача таких узлов заключается в шифровании и анонимизации трафика пользователей, когда он входит и покидает сеть Tor. Этого получается добиться за счёт создания гигантской сети прокси-серверов, перебрасывающих друг другу соединение.

Стоит отметить, что добавленные в Tor-сеть серверы должны включать контактную информацию (например, адрес электронной почты). Это условие необходимо для того, чтобы администраторы сети и правоохранительные органы смогли связаться с операторами сервера в случае некорректной конфигурации или жалобы.

Тем не менее этим правилом часто пренебрегают и добавляют в сеть Tor серверы без указанной контактной информации, поскольку для приемлемого уровня конфиденциальности необходимо большое количество узлов.

Специалист по защите информации, известный под онлайн-псевдонимом Nusenu, не так давно обратил внимание на интересный паттерн Tor-узлов без контактной информации. Впервые своими наблюдениями эксперт поделился в 2019 году.

Присвоив операторам этих серверов имя KAX17, Nusenu позже обнаружил, что активность этой группы уходит корнями в 2017 год. Злоумышленники регулярно добавляли в сеть серверы без данных для связи. Большая часть этих серверов выступала в качестве входных точек и узлов среднего уровня, но были также и точки выхода.

Как пояснил Nusenu, это странное поведение, поскольку обычно киберпреступники используют именно выходные узлы, чтобы иметь возможность модифицировать пользовательский трафик. Так делала, например, группировка BTCMITM20.

У KAX17, судя по всему, задача другая — собрать побольше информации о подключающихся к сети пользователях. Согласно результатам исследования, в какой-то момент была 16-процентная вероятность подключиться к Tor через один из серверов злоумышленников, 35% — наткнуться на один из узлов KAX17 среднего уровня и 5% — стать жертвой на выходе из сети.

Подпишитесь на новости

Квантовая случайность дала сбой: ИИ может найти подсказки для взлома

Квантовая физика умеет создавать настоящую случайность, но инженеры всё ещё способны её испортить. Генератор может успешно пройти статистические тесты и при этом выдавать атакующему достаточно подсказок, чтобы тот попробовал предсказать следующие числа.

Европейский институт телекоммуникационных стандартов выпустил руководство ETSI TR 104 171 по разработке и оценке квантовых генераторов случайных чисел — QRNG.

Такие устройства измеряют квантовый процесс, обрабатывают полученные данные и передают случайные значения криптографическим системам для создания ключей и выполнения других защитных операций.

Проблема в том, что безопасность зависит не только от квантового источника. Датчики, блоки питания, сигнальные процессоры и алгоритмы обработки способны добавлять шум, часть которого может оказаться предсказуемой.


ETSI предупреждает, что системы искусственного интеллекта могут помочь злоумышленникам анализировать большие объёмы данных и находить такие закономерности.

Ещё одним источником подсказок способны стать изменения энергопотребления и электромагнитное излучение устройства. Связав побочные сигналы с выдаваемыми числами, атакующий теоретически сможет ослабить защищённую ими криптографию.

Авторы отчёта предлагают применять принцип нулевого доверия к энтропии (entropy zero trust). Производителям и операторам следует проверять квантовый источник, контролировать обработку данных, постоянно искать аномалии, защищать оборудование от вмешательства и шифровать каналы доставки чисел приложениям.

Для расследования сбоев рекомендуется записывать время генерации, версию работающего ПО и происхождение выходных данных. В многопользовательских системах потоки разных клиентов должны быть изолированы.

RSS: Новости на портале Anti-Malware.ru