



Бэкдор и Chrome-аддон распространяются под видом Viber и Battlefield

Бэкдор и Chrome-аддон распространяются под видом Viber и Battlefield

Бэкдор и Chrome-аддон распространяются под видом Viber и Battlefield

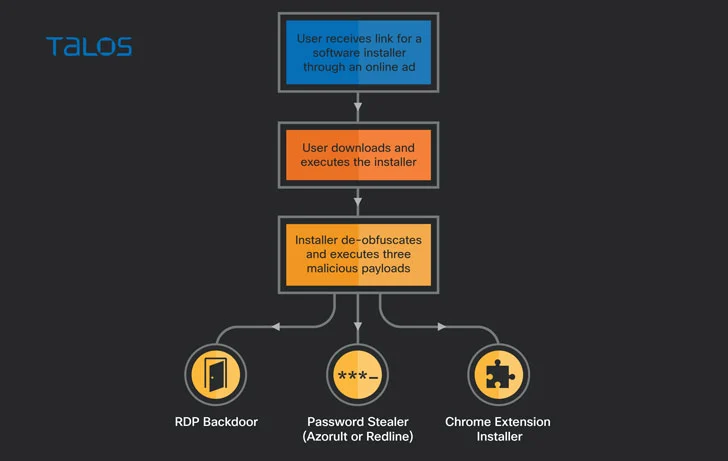
Специалисты обратили внимание на несколько новых вредоносных кампаний, в ходе которых злодеи используют фейковые установочные файлы популярных программ и игр: Viber, WeChat, NoxPlayer и Battlefield. Вместо легитимного софта пользователи получают бэкдор и вредоносное расширение для браузера Chrome.

Операторы этих вредоносов хотят выкрасть учётные данные жертвы, а также обеспечить себе удалённый доступ к скомпрометированному устройству. Эксперты Cisco Talos, зафиксировавшие эти атаки, дали имя киберпреступной группировке — «magnat».

Активность этой группы развивалась скачкообразно: атаки стартовали в конце 2018 года, потом было затишье, прервавшееся кампаниями в конце 2019 года, а затем скачок был зафиксирован в апреле 2021-го.

Как отмечают исследователи, преступники атакуют тех пользователей, кто ищет популярный софт в поисковиках. Подсовывая свои ссылки, злоумышленники отправляют потенциальных жертв на загрузку фейковых установщиков вредоноса RedLine Stealer и аддона «MagnatExtension».

Расширение для браузера пытается записывать нажатия клавиш и снимать скриншоты, в то время как бэкдор, написанный на AutoIt, обеспечивает удалённый доступ к компьютеру.


MagnatExtension маскируется под Safe browsing от Google, но при этом располагает рядом злонамеренных функций: собирает файлы cookie, крадёт разные данные, запускает JavaScript-код.

Адрес командного сервера (C2) жёстко задан в коде бэкдора, но есть и запасной способ подключения к нему — с помощью площадки Twitter. Вредоносная программа ищет хештеги #aquamamba2019 и #ololo2019 для получения нового адреса C2.

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru