



Вредонос NginRAT маскируется под легитимные процессы на e-commerce-серверах

Вредонос NginRAT маскируется под легитимные процессы на e-commerce-серверах

Вредонос NginRAT маскируется под легитимные процессы на e-commerce-серверах

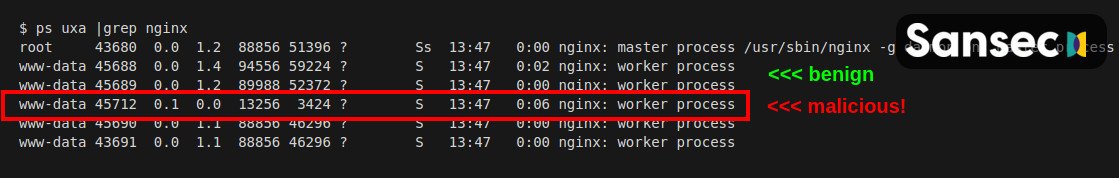
Серверы, которые используются для электронной коммерции, стали жертвой новой вредоносной программы NginRAT. Этот зловред выделяется тем, что прячется на Nginx-серверах, маскируясь под легитимные процессы. Его задача — перехватить данные банковских карт покупателей.

Примечательно, что NginRAT нашли на серверах, заражённых трояном CronRAT, открывающим злоумышленникам удалённый доступ. Пока вредонос попадался в США, Франции и Германии.

Процессы NginRAT практически не отличить от легитимных, поэтому детектирование вредоноса существенно затрудняется. Фактически, если специально не искать троян, его невозможно обнаружить невооружённым глазом.

Как и CronRAT, новый зловред открывает операторам доступ к скомпрометированной системе. Отдельные исследователи в области кибербезопасности отметили, что один троян страхует другого.

Некие киберпреступники, стоящие за распространением этих двух вредоносных программ, используют их для модификации кода на стороне сервера. Благодаря этой технике у злоумышленников есть возможность фиксировать всё, что вводят покупатели (с помощью запросов POST).

Специалисты Sansec изучили NginRAT после создания кастомного CronRAT и обмена информацией с командным сервером (C2), расположенным в Китае. Экспертам удалось заставить C2 отправить и выполнить пейлоад, доставляющий NginRAT.

В Sansec также указали на способ встраивания вредоноса и практически полное сходство его процесса с легитимным. Поскольку NginRAT использует именно такую технику, вредоносный код существует исключительно в памяти сервера.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru