



9 популярных домашних Wi-Fi-роутеров содержат 226 уязвимостей

9 популярных домашних Wi-Fi-роутеров содержат 226 уязвимостей

9 популярных домашних Wi-Fi-роутеров содержат 226 уязвимостей

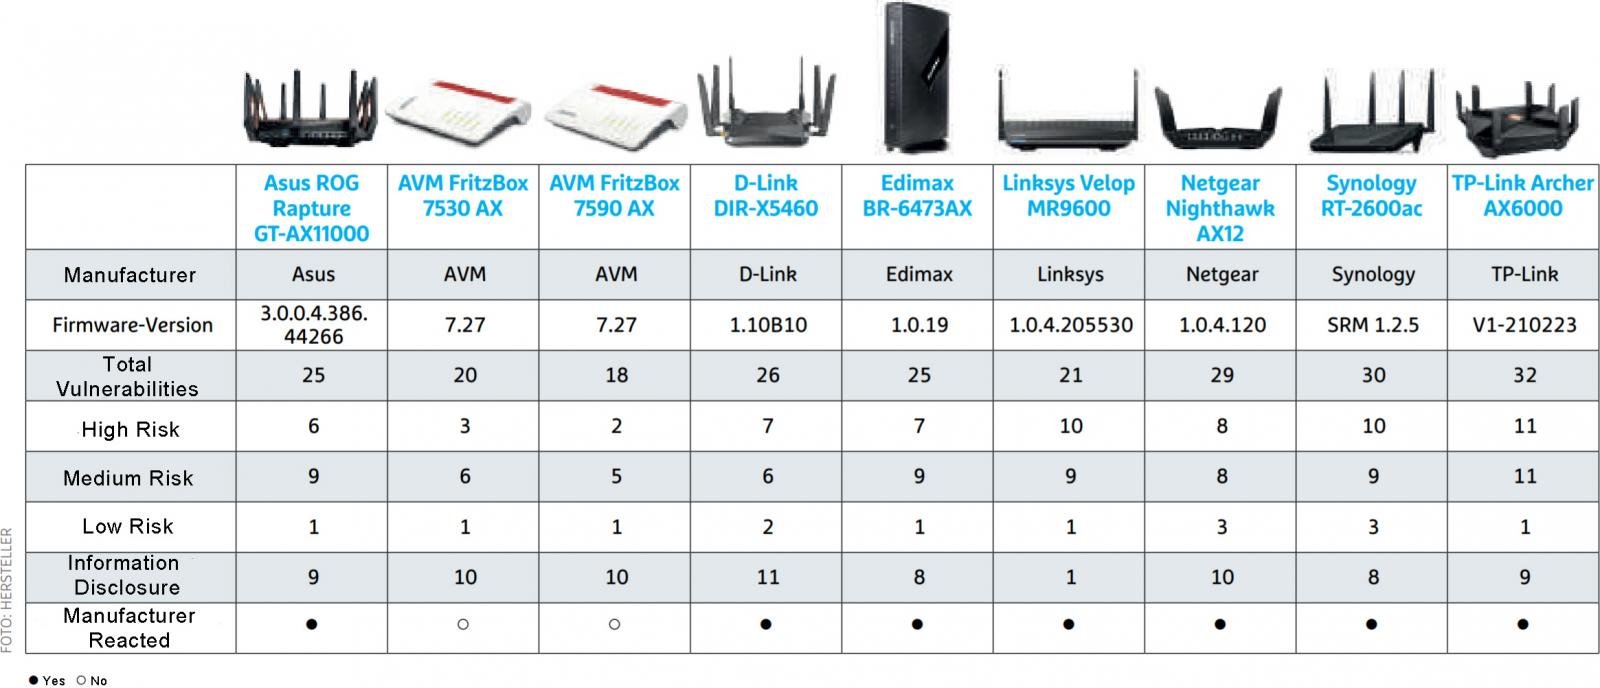
Исследователи в области кибербезопасности из IoT Inspector «прощупали» популярные Wi-Fi-роутеры и нашли в общей сложности 226 уязвимостей даже при наличии свежей прошивки. Причём это довольно популярные маршрутизаторы от Asus, AVM, D-Link, Netgear, Edimax, TP-Link, Synology и Linksys, которыми пользуются миллионы людей.

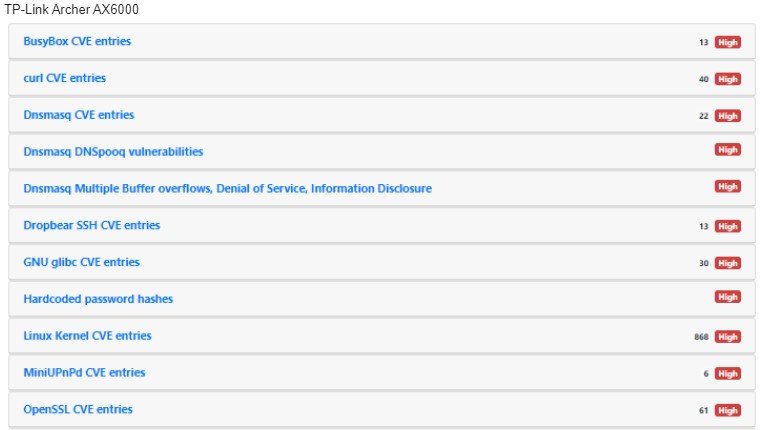
TP-Link Archer AX6000 и Synology RT-2600ac стали лидерами этого антирейтинга, поскольку в первом эксперты нашли 32 бреши, во втором — 30. К слову, многие дыры в TP-Link Archer AX6000 получили высокую степень риска, согласно данным IoT Inspector:


Стоит отметить, что специалисты изначально ориентировались на исследование популярных моделей роутеров, которые установлены в домах и квартирах многих пользователей и в офисах небольших компаний.

Для объективности производители маршрутизаторов предоставили модели с последней версией прошивки. Исследователи же проверили их на наличие уязвимостей и других багов, для чего взяли базу, насчитывающую более пяти тысяч CVE-идентификаторов.

Оказалось, что на сегодняшний многие роутеры всё ещё содержат ряд уже известных сообществу уязвимостей. И это учитывая самую актуальную на момент тестирования прошивку:


«Топами» среди выявленных уязвимостей стали следующие баги:

  • Устаревшее ядро Linux в прошивке;
  • Устаревшая мультимедийная составляющая и VPN-функции;
  • Использование старой версии BusyBox;
  • Использование слабых паролей вроде «admin»;
  • Жёстко запрограммированные учётные данные в виде простого текста.
Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru