



9 популярных домашних Wi-Fi-роутеров содержат 226 уязвимостей

9 популярных домашних Wi-Fi-роутеров содержат 226 уязвимостей

9 популярных домашних Wi-Fi-роутеров содержат 226 уязвимостей

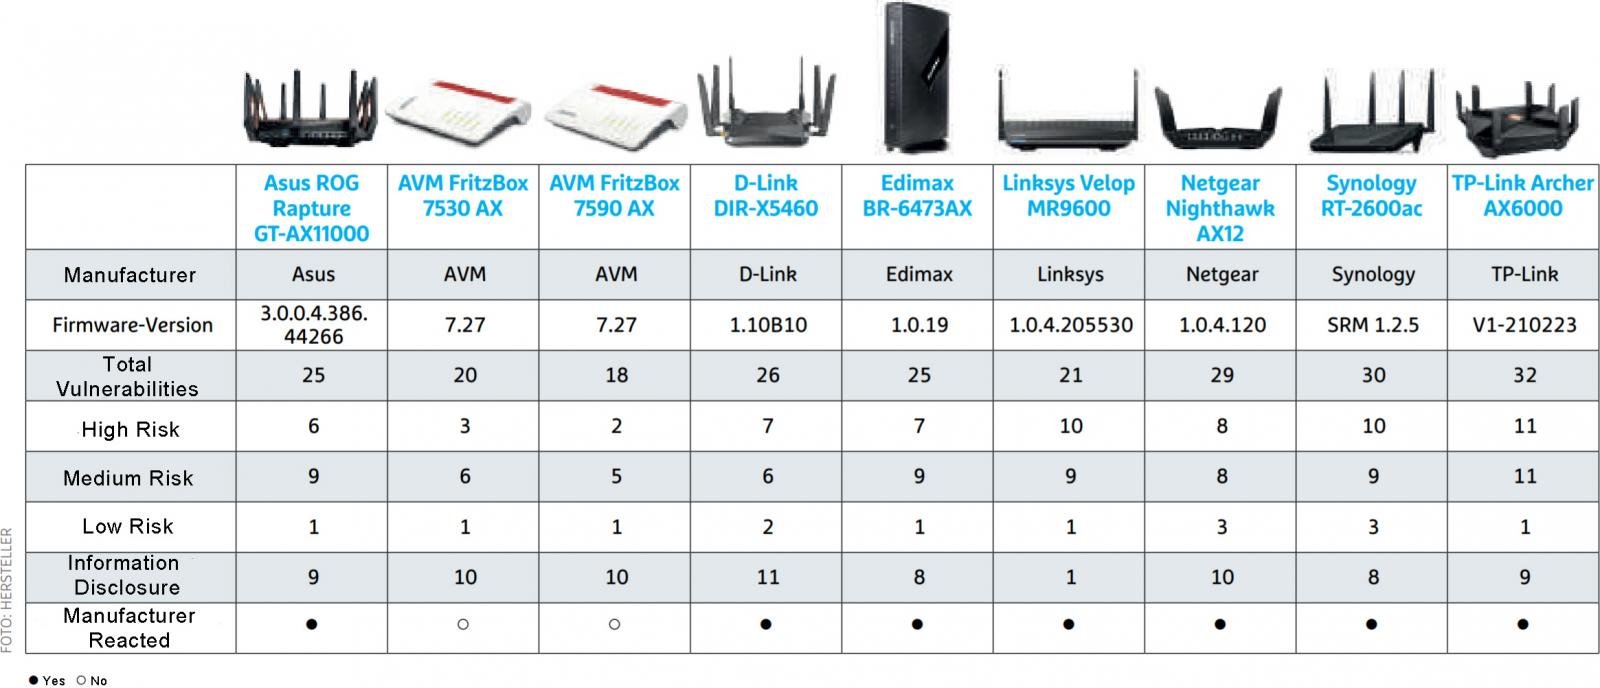
Исследователи в области кибербезопасности из IoT Inspector «прощупали» популярные Wi-Fi-роутеры и нашли в общей сложности 226 уязвимостей даже при наличии свежей прошивки. Причём это довольно популярные маршрутизаторы от Asus, AVM, D-Link, Netgear, Edimax, TP-Link, Synology и Linksys, которыми пользуются миллионы людей.

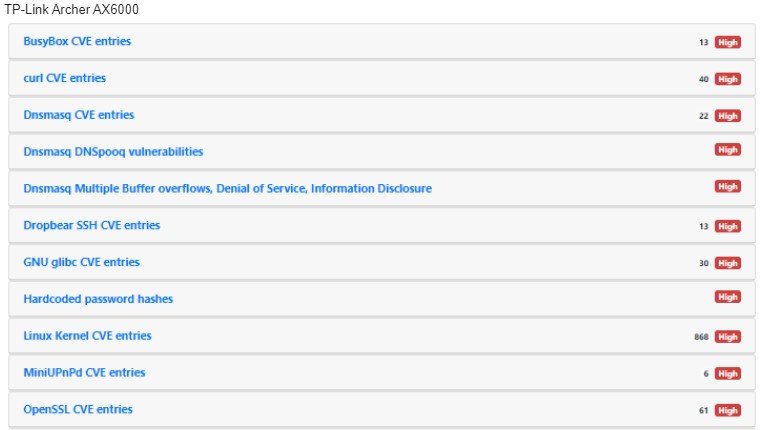
TP-Link Archer AX6000 и Synology RT-2600ac стали лидерами этого антирейтинга, поскольку в первом эксперты нашли 32 бреши, во втором — 30. К слову, многие дыры в TP-Link Archer AX6000 получили высокую степень риска, согласно данным IoT Inspector:


Стоит отметить, что специалисты изначально ориентировались на исследование популярных моделей роутеров, которые установлены в домах и квартирах многих пользователей и в офисах небольших компаний.

Для объективности производители маршрутизаторов предоставили модели с последней версией прошивки. Исследователи же проверили их на наличие уязвимостей и других багов, для чего взяли базу, насчитывающую более пяти тысяч CVE-идентификаторов.

Оказалось, что на сегодняшний многие роутеры всё ещё содержат ряд уже известных сообществу уязвимостей. И это учитывая самую актуальную на момент тестирования прошивку:


«Топами» среди выявленных уязвимостей стали следующие баги:

  • Устаревшее ядро Linux в прошивке;
  • Устаревшая мультимедийная составляющая и VPN-функции;
  • Использование старой версии BusyBox;
  • Использование слабых паролей вроде «admin»;
  • Жёстко запрограммированные учётные данные в виде простого текста.
Подпишитесь на новости

Камеры на работе: суд отказался восстановить заклеивавшую их сотрудницу

Первый кассационный суд общей юрисдикции признал законным увольнение ветеринарного врача из Брянска, которая заклеивала камеры в лечебнице. Сначала сотруднице объявили выговор. Она ознакомилась с приказом, но продолжила закрывать объективы, после этого работодатель её уволил.

Как рассказывает «Российская газета» со ссылкой на материалы суда, женщина объясняла свои действия защитой частной жизни: камеры якобы охватывали кабинет целиком и мешали переодеваться.

Однако при разбирательстве выяснилось, что для переодевания и приёма пищи было оборудовано отдельное помещение, которое в кадр не попадало. Камеры снимали входную дверь и рабочую зону. Аргумент о вмешательстве в частную жизнь суд не убедил.

Проверку провело и управление Роскомнадзора по Брянской области. Нарушений законодательства о персональных данных ведомство не обнаружило.

В лечебнице действовало положение, запрещавшее устанавливать камеры в туалетах, раздевалках, комнатах отдыха и столовой. Проверяющие установили, что эти ограничения соблюдаются.

Юрист Марина Воронцова пояснила изданию: видеонаблюдение на работе необходимо оформить локальным нормативным актом, а сотрудников ознакомить с ним под подпись. Работодатель также должен обеспечить хранение записей.

RSS: Новости на портале Anti-Malware.ru