



Фишеры быстро начали использовать тему омикрон-штамма в кибератаках

Фишеры быстро начали использовать тему омикрон-штамма в кибератаках

Фишеры быстро начали использовать тему омикрон-штамма в кибератаках

Злоумышленники, занимающиеся фишинговыми атаками, быстро сообразили, что африканский штамм SARS-CoV-2 «омикрон» может послужить отличной приманкой для жертв. В очередной раз киберпреступники подтвердили своё умение подстраиваться под тренды и важные социальные темы.

Получив подобное письмо, человек с большой долей вероятности откроет его, поскольку атакующие используют фактор страха. СМИ в последнее время постоянно рассказывают об омикрон-штамме, поэтому тайминг будет идеальным.

Благодаря публикуемой каждый день информации о новом варианте коронавирусной инфекции даже полностью вакцинированные граждане опасаются за своё здоровье. «Омикрон» преподносится как весьма трансмиссионный штамм.

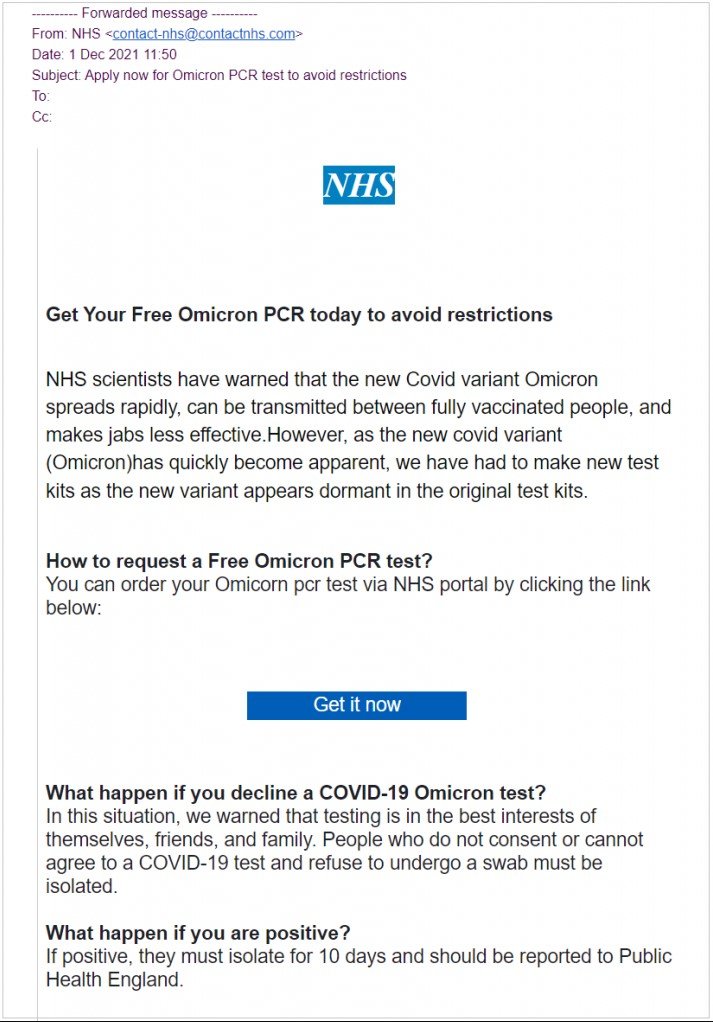
Британская организация «Which?» опубликовала два примера фишинговых писем, в которых злоумышленники прикрывались медицинскими учреждениями и якобы предупреждали людей об «омикроне».


В фишинговых сообщениях получателям предлагали пройти бесплатный ПЦР-тест. Если пользователь переходил по ссылке в письме, его перенаправляли на точную копию сайта Национальной службы здравоохранения Великобритании.

На этом ресурсе нужно ввести полное имя, дату рождения, адрес проживания, телефонный номер и адрес электронной почты. В конце процедуры предполагается оплата в размере $1,65, которая якобы пойдёт на покрытие стоимости услуг доставки.

Сумма небольшая, но на это есть причина: задача соумышленников в этом случае не украсть как можно больше денег, а завладеть данными банковской карты пользователя.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru