



Фишеры быстро начали использовать тему омикрон-штамма в кибератаках

Фишеры быстро начали использовать тему омикрон-штамма в кибератаках

Фишеры быстро начали использовать тему омикрон-штамма в кибератаках

Злоумышленники, занимающиеся фишинговыми атаками, быстро сообразили, что африканский штамм SARS-CoV-2 «омикрон» может послужить отличной приманкой для жертв. В очередной раз киберпреступники подтвердили своё умение подстраиваться под тренды и важные социальные темы.

Получив подобное письмо, человек с большой долей вероятности откроет его, поскольку атакующие используют фактор страха. СМИ в последнее время постоянно рассказывают об омикрон-штамме, поэтому тайминг будет идеальным.

Благодаря публикуемой каждый день информации о новом варианте коронавирусной инфекции даже полностью вакцинированные граждане опасаются за своё здоровье. «Омикрон» преподносится как весьма трансмиссионный штамм.

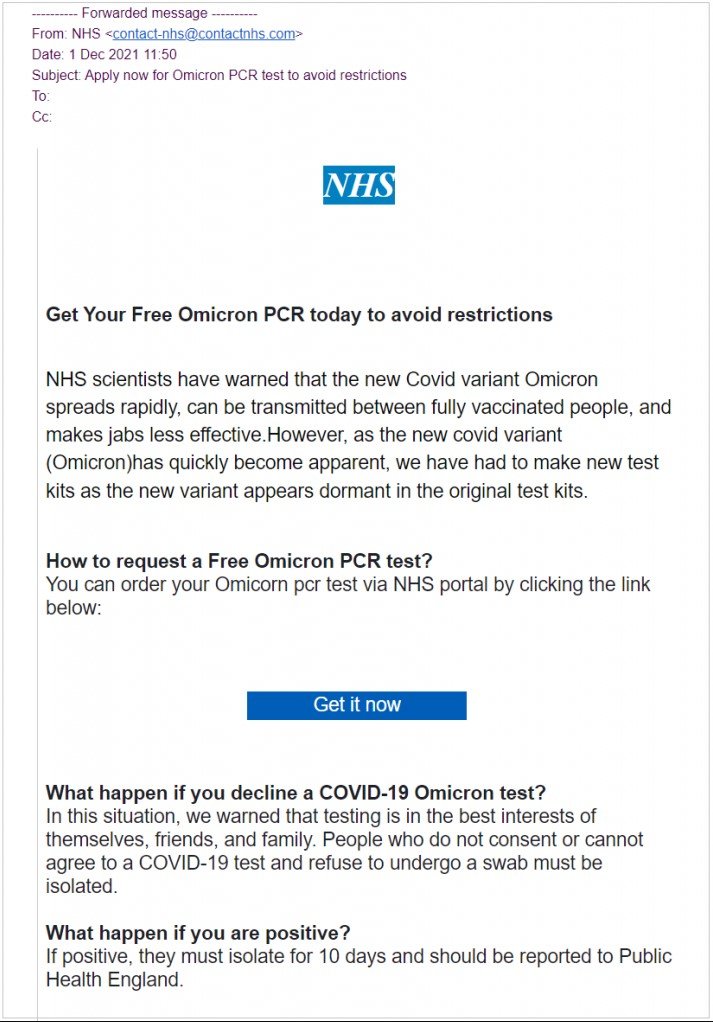
Британская организация «Which?» опубликовала два примера фишинговых писем, в которых злоумышленники прикрывались медицинскими учреждениями и якобы предупреждали людей об «омикроне».


В фишинговых сообщениях получателям предлагали пройти бесплатный ПЦР-тест. Если пользователь переходил по ссылке в письме, его перенаправляли на точную копию сайта Национальной службы здравоохранения Великобритании.

На этом ресурсе нужно ввести полное имя, дату рождения, адрес проживания, телефонный номер и адрес электронной почты. В конце процедуры предполагается оплата в размере $1,65, которая якобы пойдёт на покрытие стоимости услуг доставки.

Сумма небольшая, но на это есть причина: задача соумышленников в этом случае не украсть как можно больше денег, а завладеть данными банковской карты пользователя.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru