



Microsoft пытается отговорить людей от установки Chrome в Windows

Microsoft пытается отговорить людей от установки Chrome в Windows

Microsoft пытается отговорить людей от установки Chrome в Windows

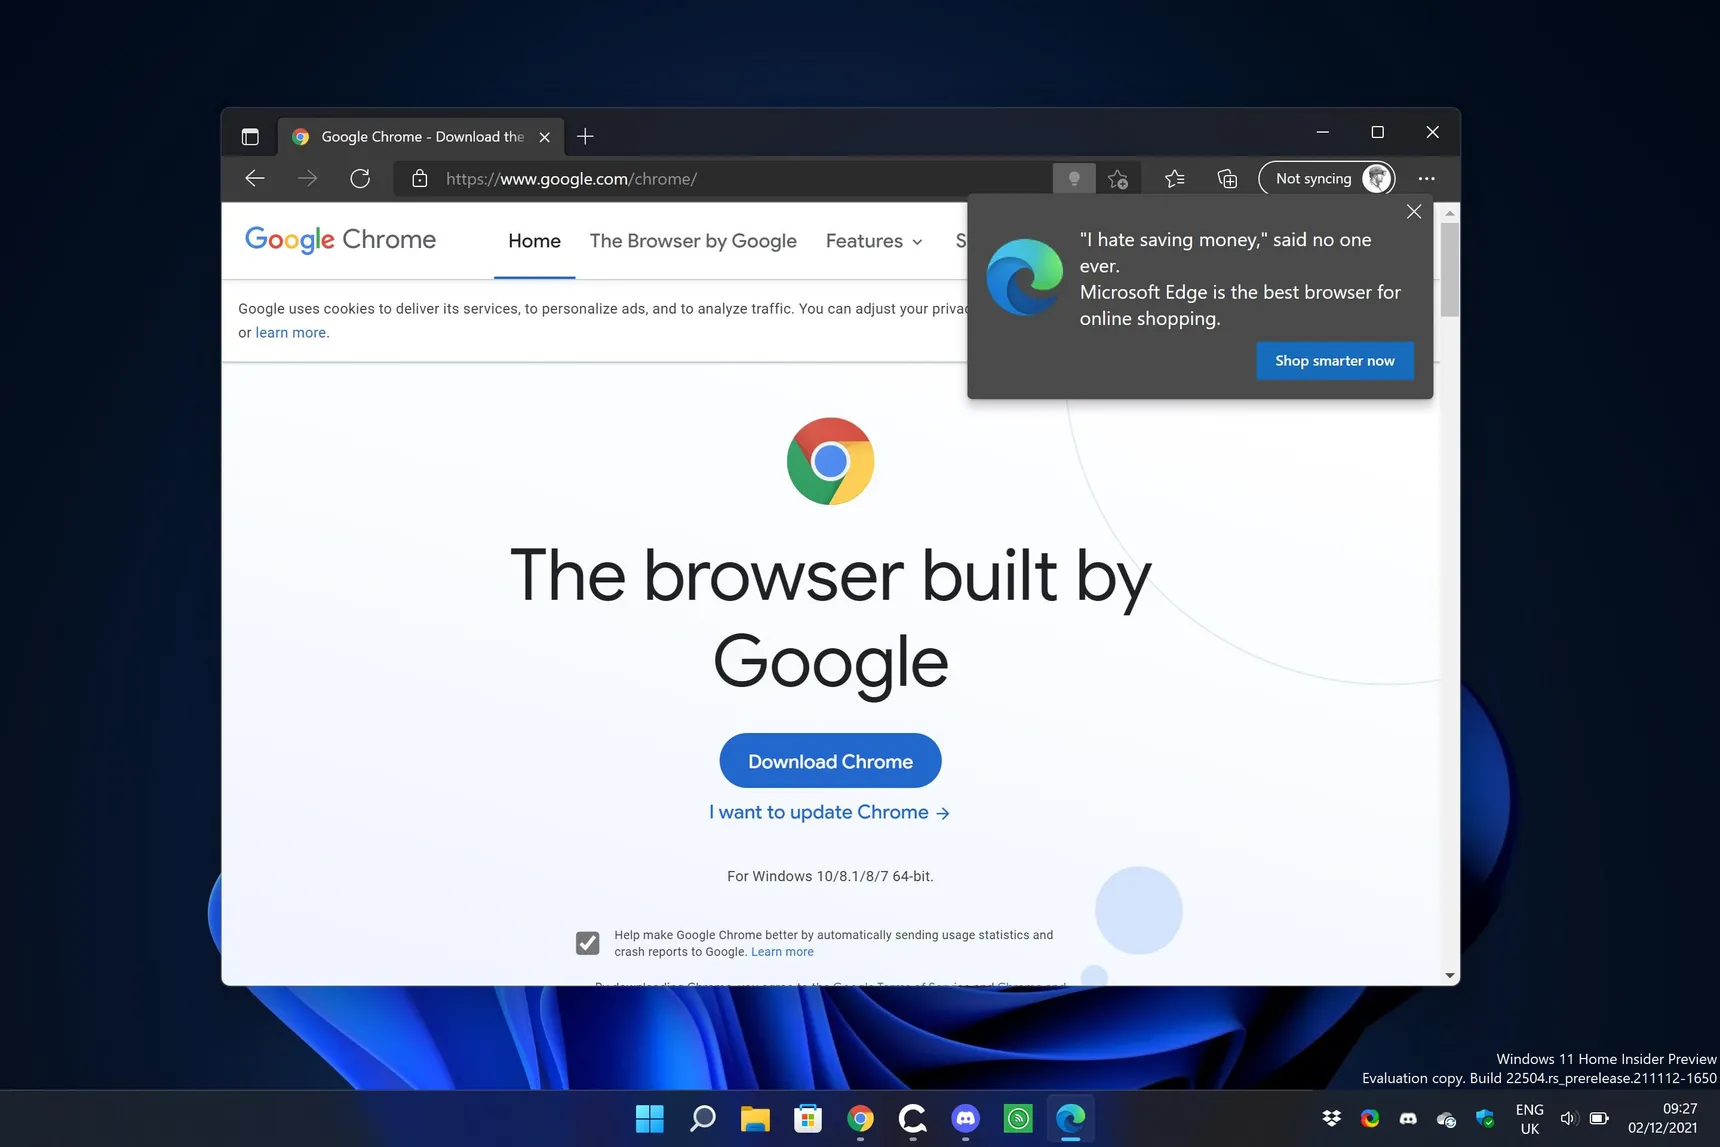
Microsoft всегда скептически относилась к сторонним браузерам, а в последнее время политику компании в отношении использования Edge можно назвать агрессивной. Теперь техногигант решил пойти ещё дальше: при попытке скачать Google Chrome пользователя пытаются отговорить от установки популярного интернет-обозревателя.

Само собой, задача Microsoft — заставить как можно больше людей использовать «родной» для Windows браузер Microsoft Edge. Раньше шутили, что Internet Explorer нужен только для того, чтобы скачать Opera или Chrome, теперь же это справедливо и для Edge.

Именно поэтому корпорация решила бороться с таким подходом в операционных системах Windows 10 и Windows 11. Теперь при попытке скачать Chrome в Edge (например, если пользователь просто зайдёт на страницу загрузки браузера) выдаётся одно из сообщений, намекающих на несостоятельность Google Chrome и отмечающих преимущества Microsoft Edge.

Издание Neowin отметило три таких уведомления, гласящих следующее:

«Microsoft Edge работает по той же технологии, что и Chrome, но при этом располагает доверием Microsoft».

«Этот браузер (намекая на Chrome — прим. AM) настолько застрял в 2008 году! Знаете, какой браузер более современный? Microsoft Edge».

«"Ненавижу экономить", — никто и никогда так не говорил. Microsoft Edge — лучший браузер для онлайн-покупок».


В прошлом году пользователи столкнулись с похожей ситуацией. Тогда Microsoft начала навязывать Microsoft Edge в меню «Пуск» пользователям Firefox.

Один клик администратора может отдать WordPress-сайт злоумышленнику

В ядре WordPress обнаружили цепочку уязвимостей Click2Shell, которая позволяет удалённо выполнить PHP-код на сервере без учётной записи атакующего. Для захвата сайта достаточно, чтобы авторизованный администратор открыл специально подготовленную ссылку.

Проблему нашёл исследователь pwn.ai Паулос Йибело. Согласно техническому отчёту, WordPress по-разному обрабатывал один и тот же параметр ссылки предпросмотра темы.

API каталога очищал значение и находил легитимную тему, а JavaScript в браузере администратора вставлял исходную строку в jQuery-селектор без должного экранирования.

В результате подготовленный URL заставлял интерфейс WordPress самостоятельно нажать кнопку установки. Администратор при этом не выбирал ни «Установить», ни «Активировать», а тема оставалась неактивной и внешне сайт продолжал работать как обычно.

Для полноценного RCE исследователи добавили второй компонент — уязвимую тему Mobile Repair Zone 2.5.4 из официального каталога. Во время предпросмотра WordPress загружал её PHP-код, после чего небезопасный AJAX-обработчик позволял скачать и выполнить произвольный плагин.

Дальше атакующий мог читать wp-config.php, красть ключи и данные БД, менять файлы, создавать администраторов и внедрять скрипты. Атака не является полностью автоматической: ссылку должен открыть вошедший в систему администратор.

Роли Author и Editor нужных полномочий не имеют. Доставить URL можно через целевой фишинг или уже существующую XSS-уязвимость.

WordPress закрыл дыру в версии 7.1.1 и выпустил патчи для поддерживаемых старых веток. Поскольку подробности и PoC уже опубликованы, откладывать обновление нельзя. Временной страховкой может стать DISALLOW_FILE_MODS, запрещающий установку тем и плагинов, но нормальное лекарство всё то же — патч.

RSS: Новости на портале Anti-Malware.ru