



Microsoft пытается отговорить людей от установки Chrome в Windows

Microsoft пытается отговорить людей от установки Chrome в Windows

Microsoft пытается отговорить людей от установки Chrome в Windows

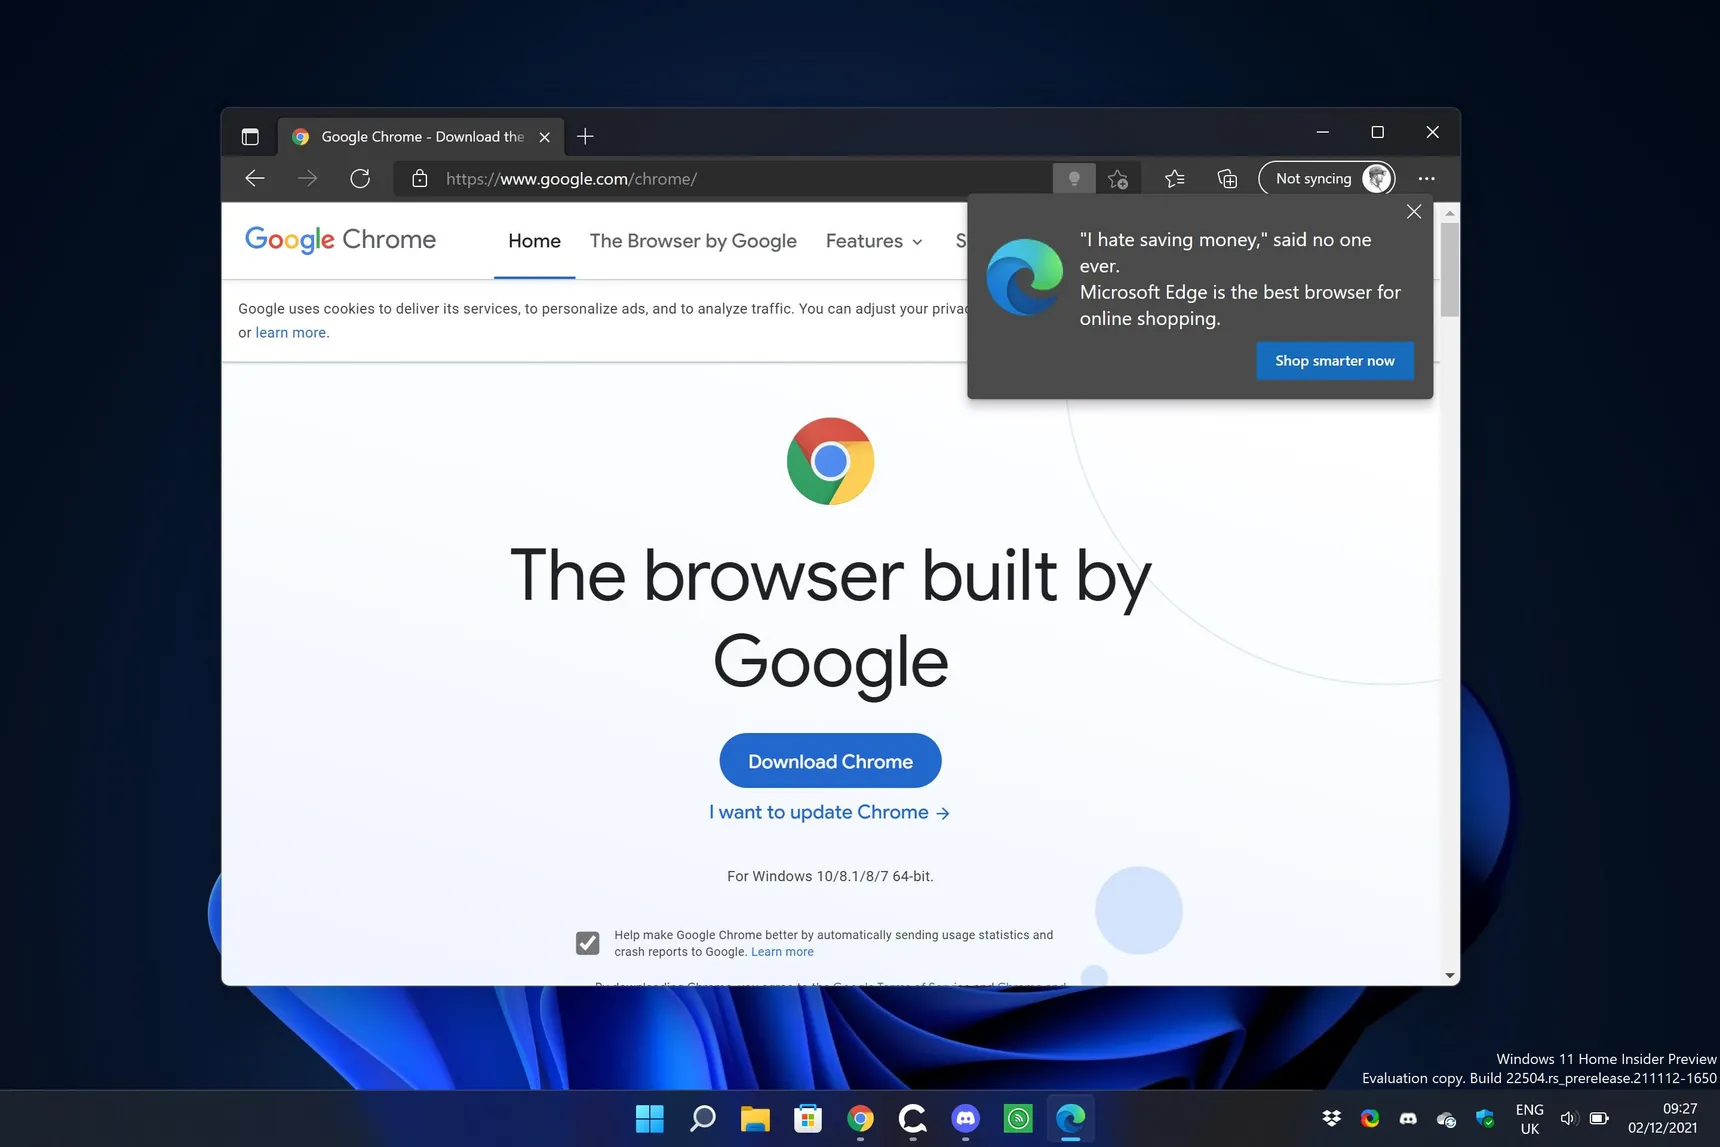
Microsoft всегда скептически относилась к сторонним браузерам, а в последнее время политику компании в отношении использования Edge можно назвать агрессивной. Теперь техногигант решил пойти ещё дальше: при попытке скачать Google Chrome пользователя пытаются отговорить от установки популярного интернет-обозревателя.

Само собой, задача Microsoft — заставить как можно больше людей использовать «родной» для Windows браузер Microsoft Edge. Раньше шутили, что Internet Explorer нужен только для того, чтобы скачать Opera или Chrome, теперь же это справедливо и для Edge.

Именно поэтому корпорация решила бороться с таким подходом в операционных системах Windows 10 и Windows 11. Теперь при попытке скачать Chrome в Edge (например, если пользователь просто зайдёт на страницу загрузки браузера) выдаётся одно из сообщений, намекающих на несостоятельность Google Chrome и отмечающих преимущества Microsoft Edge.

Издание Neowin отметило три таких уведомления, гласящих следующее:

«Microsoft Edge работает по той же технологии, что и Chrome, но при этом располагает доверием Microsoft».

«Этот браузер (намекая на Chrome — прим. AM) настолько застрял в 2008 году! Знаете, какой браузер более современный? Microsoft Edge».

«"Ненавижу экономить", — никто и никогда так не говорил. Microsoft Edge — лучший браузер для онлайн-покупок».


В прошлом году пользователи столкнулись с похожей ситуацией. Тогда Microsoft начала навязывать Microsoft Edge в меню «Пуск» пользователям Firefox.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru