



Журналистов и правозащитников в Южной Корее атакует шпион Chinotto

Журналистов и правозащитников в Южной Корее атакует шпион Chinotto

Журналистов и правозащитников в Южной Корее атакует шпион Chinotto

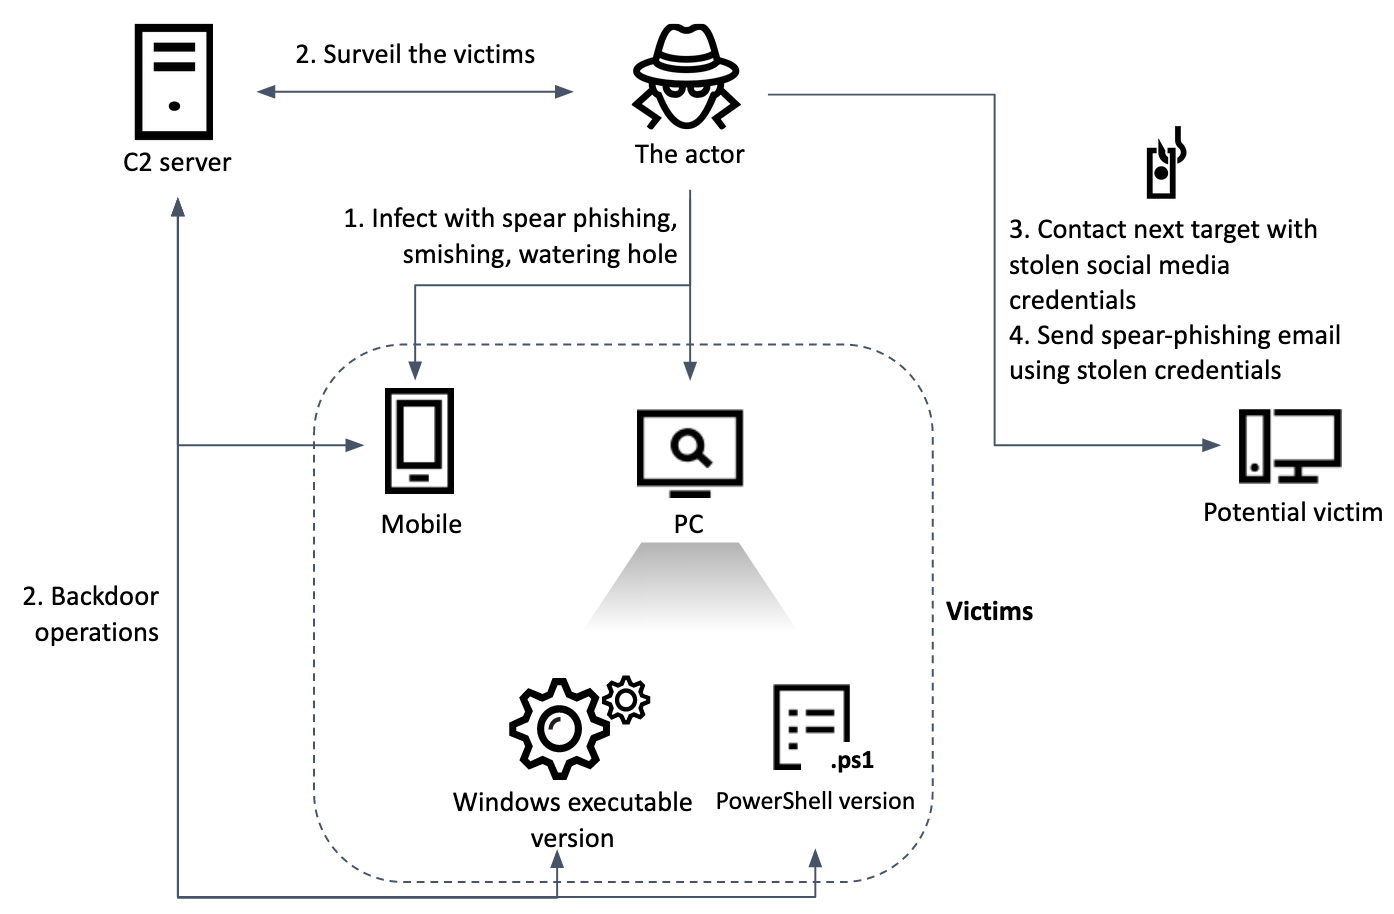
При разборе вредоносной атаки на южнокорейское новостное издание эксперты «Лаборатории Касперского» обнаружили новую программу-шпион. Как оказалось, Chinotto существует в трех видах — как PowerShell-скрипт, исполняемый код Windows и приложение для Android.

Схемы управления этими зловредами схожи и полагаются на HTTP, поэтому у оператора есть возможность отдавать команды всему семейству из единого центра. Владельцем трехглавого дракона, по мнению Kaspersky, является APT-группа ScarCruft, она же Reaper и APT37, предположительно спонсируемая правительством КНДР.

Выявить Chinotto удалось следующим образом. На зараженном хосте был найден подозрительный файл .hta; анализ показал, что он содержит VBS-скрипт — простой бэкдор, способный выполнять PowerShell-команды. Компрометация сервера, судя по логам, произошла 22 марта 2021 года; вектор атаки из-за кратковременного доступа к узлу установить не удалось.

Полнофункциональный Chinotto появился в системе в конце августа и сразу начал делать скриншоты и искать интересующие операторов данные. На машине были обнаружены и другие зловреды, помогавшие собирать и выводить ценную информацию.

Злоумышленники также пытались от имени жертвы рассылать вредоносные письма ее знакомым — отыскивали их в Facebook, получив доступ к аккаунту жертвы с помощью украденных у нее учетных данных. За первичным контактом в соцсети следовало персональное послание по email с приаттаченным RAR-файлом.

Содержащийся в нем документ Word, судя по названию, содержал новую информацию об обстановке в Северной Корее и ответной реакции органов нацбезопасности. Однако при его открытии запускался вредоносный макрос, запускающий цепочку заражения: VBA > шелл-код > бэкдор со стороннего сервера.

Примечательно, что этот макрос вначале проверяет присутствие защитных решений Kaspersky. Если таковое имеется, зловред изменяет ключ реестра, чтобы заручиться доверием в системе; после этого запуск любого кода VBA не потребует согласия пользователя, Microsoft Office даже не выведет предупреждение.

Версия Chinotto для Android распространяется через смишинг (вредоносные ссылки в СМС). При установке зловред запрашивает большое количество разрешений; получив их, ворует список контактов, СМС-сообщения, записи о звонках, аудиозаписи и данные из приложений — таких как Huawei Drive, Tencent WeChat (Weixin), KakaoTalk.


Изучение инфраструктуры, которую ScarCruft использует для проведения атак, позволило экспертам и местной CERT выявить несколько других жертв Chinotto — перебежчиков из КНДР и журналистов-политологов, работающих в южнокорейских изданиях. Обнаружены также ранние образцы Chinotto, загруженные на серверы APT-группы в середине 2020 года, — они распространялись через документы HWP (созданные в Hangul, редакторе текстов на корейском языке).

Подпишитесь на новости

5G на российских iPhone всё-таки включили через уязвимость в iOS

Apple не спешит открывать российским iPhone доступ к сетям пятого поколения, поэтому энтузиасты пошли в обход. Скрипт CarrierSIM активирует 5G с помощью профиля венгерского Vodafone и исследовательского эксплойта AirLift.

Схема действительно работает, её проверила «Российская газета».

CarrierSIM не меняет сим-карту, тариф или настройки сети оператора. Вместо этого скрипт заставляет iOS связать российскую симку с уже встроенным профилем Vodafone Hungary, где поддержка 5G разрешена.

В редакции способ протестировали на iPhone 15 Pro Max и iPhone 18 Pro с iOS 26.5 и iOS 27: заработали не только сети пятого поколения, но также VoWiFi и кодек EVS.

Однако бесплатный 5G принесли не на блюдечке, а на эксплойте. Для настройки смартфон необходимо подключить к компьютеру и запустить сторонние скрипты. Этим наверняка воспользуются мошенники: под видом активатора 5G они могут распространять стилеры, шпионский софт и другие цифровые подарки.

Сам AirLift вредоносной программой не считается, пояснили в «Соларе». Но инструмент умеет обходить ограничения файловой системы iPhone, читать и записывать данные в обычно недоступных каталогах.

Полного root-доступа, доступа ко всему Keychain или Secure Enclave он автоматически не даёт, однако пространство для неприятностей всё равно приличное.

Есть и риск сломать сетевые настройки. Ошибка скрипта, несовместимая версия iOS или обрыв соединения способны вывести из строя мобильную связь и режим модема, а в худшем случае закончиться сбросом iPhone.

МегаФон тоже не гарантирует корректную работу: венгерский профиль не тестировался в российских сетях, поэтому возможны проблемы с диапазонами и переключением между LTE и 5G.

Напомним, ранее мы сообщали, что энтузиасты уже предлагают подключаться к 5G. Сервис 5G First предлагает снять ограничение за 399 рублей без джейлбрейка, достаточно подключить смартфон к компьютеру и запустить специальную программу.

RSS: Новости на портале Anti-Malware.ru