



Крупнейший рынок марихуаны в даркнете закрылся после мощной DDoS-атаки

Крупнейший рынок марихуаны в даркнете закрылся после мощной DDoS-атаки

Крупнейший рынок марихуаны в даркнете закрылся после мощной DDoS-атаки

Операторы теневого маркетплейса Cannazon отключили свои серверы, объявив, что уходят на покой. Видимо, им так и не удалось восстановить работоспособность ресурсов после DDoS-атаки, положившей и основной onion-сайт, и его зеркала.

Торговая площадка Cannazon заработала в сети Tor весной 2018 года. Там в основном выставлялись к продаже препараты на основе конопли, и очень скоро этот маркетплейс стал крупнейшим поставщиком такого товара в страны Европы.

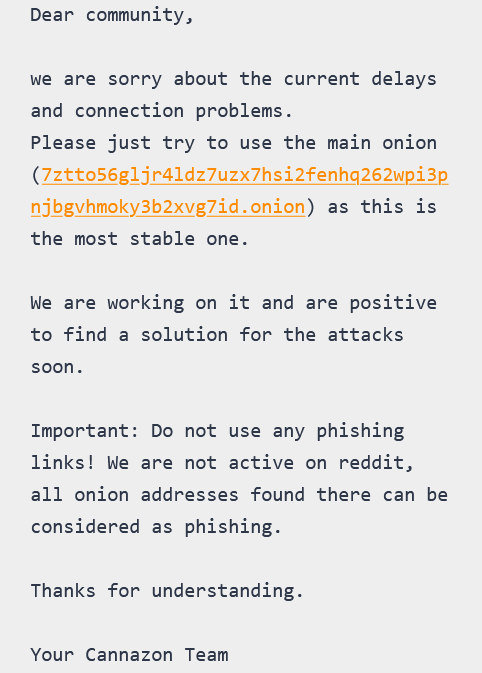
В начале этого месяца продавцы и покупатели марихуаны начали испытывать трудности с доступом к Cannazon; у многих не работали даже приватные ссылки. Две недели назад на сервисе появилось разъяснение: сайт находится под мощной DDoS-атакой, операторы надеются, что им удастся справиться с проблемой.


Пользователей охватила паника: известны случаи, когда владельцы доходного, но противозаконного сервиса попросту сливались, прихватив с собой деньги партнеров (в среде киберкриминала такой побег называют exit scam).

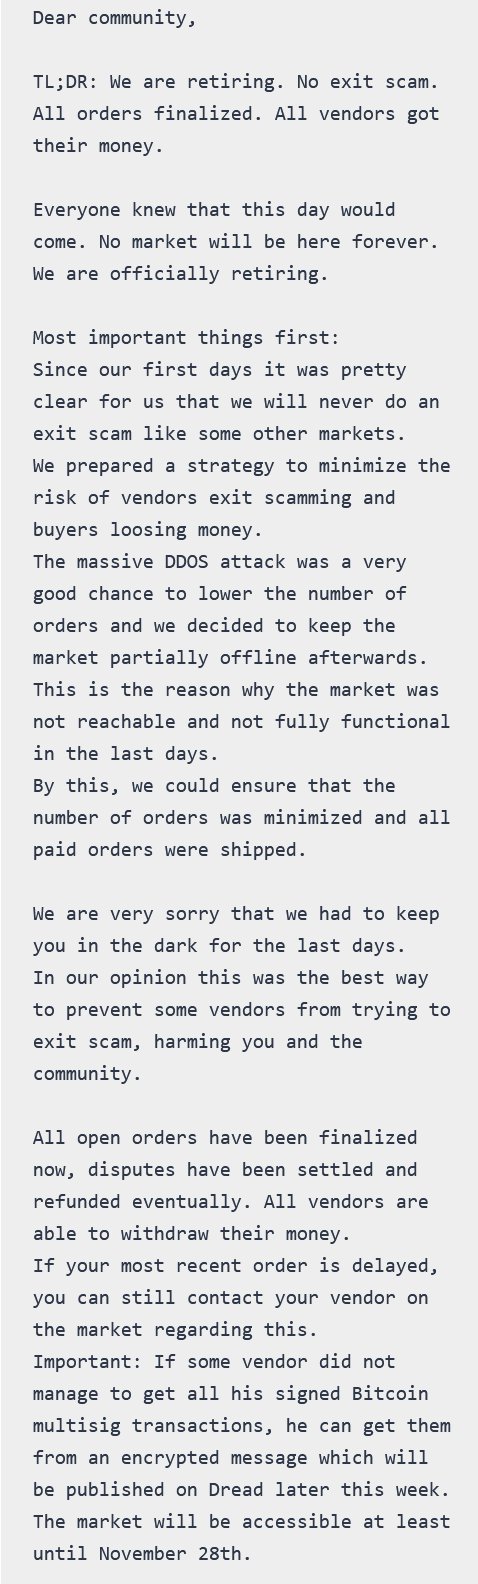
Однако админ Cannazon продолжил публиковать «вести с фронта», а на прошлой неделе заявил, что они сворачивают операции, погасив все задолженности партнерам.


Вчера, по свидетельству BleepingComputer, одиозный маркетплейс ушел в офлайн. Не исключено, что в Tor появятся его клоны, с тем же именем, но другим адресом. Осиротевшая аудитория Cannazon ринется туда, но может наткнуться на мошенников — такие случаи в преступном мире тоже нередки.

Нелегальных торговых площадок в даркнете великое множество, и правоохранители стараются закрыть хотя бы самые крупные из них. Так, в прошлом году блюстителям правопорядка удалось захватить серверы и задержать оператора DarkMarket, а также  провести масштабную операцию Disruptor по поимке продавцов и покупателей запрещенных товаров и услуг.

Подпишитесь на новости

Бэкдор ClingSTUN превращает Linux-устройства в прокси для атакующих

Чужой трафик на вашем оборудовании без спроса и с автозапуском. Исследователи из FortiGuard Labs обнаружили Linux-бэкдор ClingSTUN, который превращает заражённые системы в прокси, выполняет удалённые команды и умеет атаковать другие устройства.

Согласно исследованию FortiGuard Labs, операторы вредоноса используют около двух десятков уязвимостей для первоначального проникновения.

Под ударом оборудование разных производителей, включая D-Link, Ivanti, Tenda и TP-Link. В самом бэкдоре также обнаружен механизм распространения с эксплойтами для семи уязвимостей.

Загрузчики подбирают полезную нагрузку под архитектуру устройства: поддерживаются x86-64, ARM, i386, MIPS и PowerPC. После заражения ClingSTUN завершает процессы конкурирующих вредоносов, отключает сторожевой таймер и закрепляется в системе.

Для этого создаёт скрытые исполняемые копии и добавляет команды запуска в системные сценарии инициализации.

Особенность бэкдора — использование публичных STUN-серверов. Этот протокол помогает определить внешний IP-адрес и сопоставление портов за NAT. Вредонос задействует легитимную инфраструктуру, чтобы поддерживать сетевую связность заражённого устройства.

Но записывать все такие серверы в сообщники хакеров было бы ошибкой. Исследователи подчёркивают: сторонние STUN-сервисы не следует автоматически считать инфраструктурой атакующих.

Для обнаружения важна совокупность признаков: подозрительные процессы, неожиданные UDP-соединения и регулярный трафик поддержания связи.

RSS: Новости на портале Anti-Malware.ru