



HP пропатчила червеобразную уязвимость, затрагивающую более 150 МФУ

HP пропатчила червеобразную уязвимость, затрагивающую более 150 МФУ

HP пропатчила червеобразную уязвимость, затрагивающую более 150 МФУ

Компания Hewlett Packard (HP) выпустила обновления, в которых разработчики устранили уязвимость, затрагивающую более 150 моделей многофункциональных устройств (МФУ). Брешь опасна тем, что позволяет создать червеобразный эксплойт и перемещаться по другим уязвимым принтерам внутри сети.

Проблему, получившую идентификатор CVE-2021-39238, обнаружили эксперты F-Secure Александр Большев и Тимо Хирвонен. В настоящее время соответствующий патч доступен на официальном сайте HP.

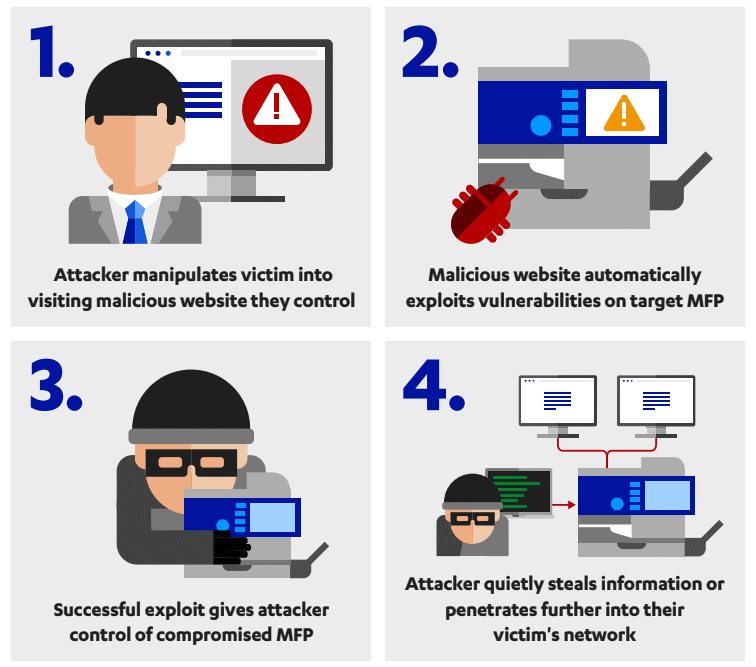
По словам специалистов, уязвимость представляет собой возможность переполнения буфера в парсере шрифтов. Потенциальный злоумышленник может использовать этот баг для получения контроля над прошивкой устройств, кражи данных или создания ботнета из уязвимых МФУ.

Эксперты F-Secure также подчеркнули, что эксплуатация CVE-2021-39238 практически не оставляет следов, что затруднит расследование подобного киберинцидента в организации. Использовать брешь можно как с помощью вредоносных сайтов, так и прямой атакой на устройства из Сети.


Кроме того, условный атакующий может загрузить вредоносный код с помощью USB-накопителя, который подключается к принтерам HP, или отправить фишинговую рассылку с вредоносным PDF-документом, который запустит эксплойт.

Большев и Хирвонен также указали и на другую уязвимость — CVE-2021-39237. К счастью, этот баг можно использовать только при наличии физического доступа к МФУ. На данный момент, как отметили специалисты F-Secure, реальной эксплуатации брешей в атаках зафиксировано не было.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru