



HP пропатчила червеобразную уязвимость, затрагивающую более 150 МФУ

HP пропатчила червеобразную уязвимость, затрагивающую более 150 МФУ

HP пропатчила червеобразную уязвимость, затрагивающую более 150 МФУ

Компания Hewlett Packard (HP) выпустила обновления, в которых разработчики устранили уязвимость, затрагивающую более 150 моделей многофункциональных устройств (МФУ). Брешь опасна тем, что позволяет создать червеобразный эксплойт и перемещаться по другим уязвимым принтерам внутри сети.

Проблему, получившую идентификатор CVE-2021-39238, обнаружили эксперты F-Secure Александр Большев и Тимо Хирвонен. В настоящее время соответствующий патч доступен на официальном сайте HP.

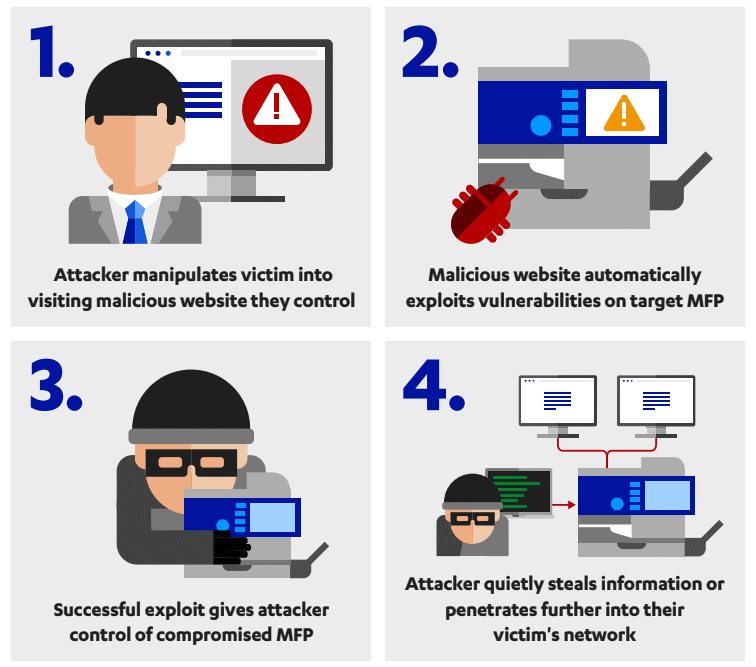
По словам специалистов, уязвимость представляет собой возможность переполнения буфера в парсере шрифтов. Потенциальный злоумышленник может использовать этот баг для получения контроля над прошивкой устройств, кражи данных или создания ботнета из уязвимых МФУ.

Эксперты F-Secure также подчеркнули, что эксплуатация CVE-2021-39238 практически не оставляет следов, что затруднит расследование подобного киберинцидента в организации. Использовать брешь можно как с помощью вредоносных сайтов, так и прямой атакой на устройства из Сети.


Кроме того, условный атакующий может загрузить вредоносный код с помощью USB-накопителя, который подключается к принтерам HP, или отправить фишинговую рассылку с вредоносным PDF-документом, который запустит эксплойт.

Большев и Хирвонен также указали и на другую уязвимость — CVE-2021-39237. К счастью, этот баг можно использовать только при наличии физического доступа к МФУ. На данный момент, как отметили специалисты F-Secure, реальной эксплуатации брешей в атаках зафиксировано не было.

Подпишитесь на новости

Шадаев: дата-центрам лучше уйти под землю, чем за рубеж

Минцифры хочет, чтобы российские компании оставляли дата-центры в стране, даже если для этого их придется строить под землей. Об этом 12 ноября на CNews Forum 2026 сказал глава ведомства Максут Шадаев. Министр заявил, что предпочел бы, чтобы ЦОДы уходили под землю, а не релоцировались.

Подробнее о заявлении министра пишет «Коммерсантъ». Напомним, в октябре ВСУ атаковали пять дата-центров, среди них объекты «Сбера», VK и Яндекса.

После ударов по ЦОД Яндекса начались масштабные сбои в сервисах компании и у организаций, которые арендуют у нее вычислительные мощности.

В Минцифры ожидают, что спрос на новые дата-центры скоро вырастет, и считают, что их будут строить в защищенных или заглубленных местах.

До конца 2026 года министерство подготовит меры поддержки для строительства ЦОД в регионах. Среди них будет льготное кредитование.

Вынести мощности за границу по закону можно. Ноябрьский указ президента разрешает временно использовать вычислительные мощности за рубежом, но только по согласованию с ФСБ России.

RSS: Новости на портале Anti-Malware.ru