



Операторы TrickBot проверяют разрешение экрана, чтобы избежать анализа

Операторы TrickBot проверяют разрешение экрана, чтобы избежать анализа

Операторы TrickBot проверяют разрешение экрана, чтобы избежать анализа

Операторы вредоносной программы TrickBot начали использовать новый способ, позволяющий установить разрешение экрана жертвы, а также обойти детектирование антивирусными продуктами и анализ со стороны ИБ-специалистов.

Авторы TrickBot ещё в прошлом году добавили новую функцию, дающую вредоносу возможность моментально прекращать работу, если он зафиксирует нестандартные разрешения экрана — 800x600 и 1024x768. Теперь исследователи наткнулись на новую вариацию атак TrickBot, в которых злоумышленники добавили HTML-вложениям код верификации.

Как отметил специалист, скрывающийся за псевдонимом TheAnalyst, новые вложения ведут себя иначе при открытии в виртуальной среде. Например, в реальную систему загружается ZIP-архив, а вот пользователя виртуальной машины аттач просто перенаправляет на официальный сайт ABC (American Broadcasting Company).

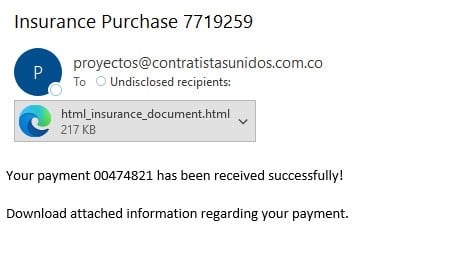
Письма операторов TrickBot замаскированы под уведомления о приобретении страховки. Если жертва клюнет на уловку и откроет HTML-вложение в браузере, запустится встроенный вредоносный скрипт и в систему установится пейлоад.


Помимо этого, на злонамеренной странице пользователя встречает сообщение, в котором отправитель просит дождаться загрузки документа. Также в HTML-коде есть пароль, который необходимо ввести для доступа к упомянутому документу.

Атакующие используют метод HTML smuggling («контрабанда HTML»), позволяющий обойти фильтрацию контента в браузере и поместить вредоносный файл в систему жертвы. Эта техника встречается впервые у TrickBot, однако в целом она не новая.

Подпишитесь на новости

Bitget выставила россиян за дверь: на вывод криптовалюты дали считаные дни

Криптобиржа Bitget включила Россию, Казахстан и Белоруссию в список запрещённых стран. Ограничения касаются резидентов этих государств. Пользователям предложили закрыть позиции и вывести активы, причём времени на спокойные раздумья оставили немного.

Как пишет «Интерфакс», биржа изменила пользовательское соглашение 16 октября. Затронутым клиентам рассылают персональные инструкции по электронной почте, через приложение и пуш-уведомления.

В уведомлениях указан жёсткий график. С 10:00 мск 18 октября недоступны новые сделки, ордера и подписки. До 10:00 мск 21 октября пользователям предписано закрыть все позиции и вывести активы.

Оставшиеся позиции биржа обещает закрыть автоматически. С того же времени — 10:00 мск 21 октября — вход в аккаунт будет ограничен.

В приведённом сообщении причина решения не раскрывается. Зато последствия вполне конкретные: обслуживание прекращается, сроки обозначены, дальнейшие действия биржа сообщает каждому затронутому пользователю отдельно.

Очередное напоминание, что доступ к криптобирже зависит не только от пароля и баланса, но и от очередной редакции её правил.

RSS: Новости на портале Anti-Malware.ru