



Сотрудники ИКЕА столкнулись с внутренней фишинговой рассылкой

Сотрудники ИКЕА столкнулись с внутренней фишинговой рассылкой

Сотрудники ИКЕА столкнулись с внутренней фишинговой рассылкой

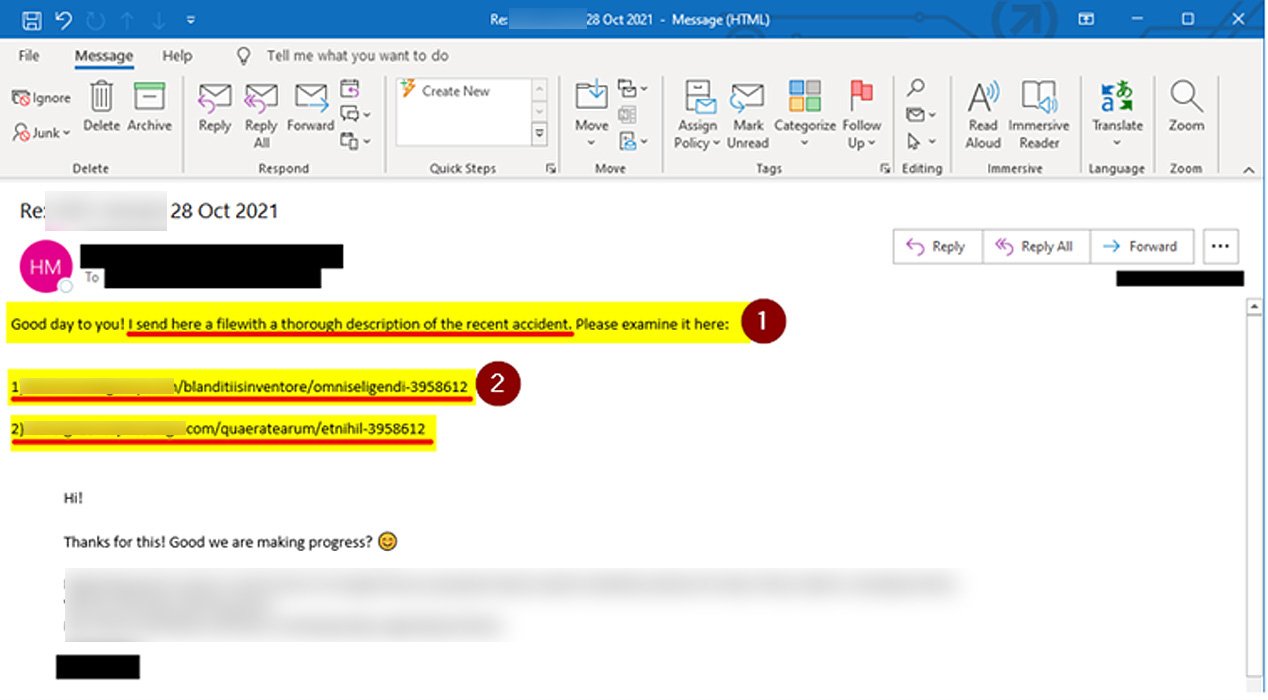
Шведская компания ИКЕА, занимающаяся продажей мебели и товаров для дома, столкнулась с кибератакой. Злоумышленники организовали внутренние фишинговые рассылки, нацеленные на сотрудников ИКЕА, и использовали для этого перехваченные цепочки электронных писем.

Учитывая, что атакующие задействовали реальные корпоративные письма, сотрудникам сложно было не клюнуть на уловку. Как известно, преступники использовали скомпрометированные системы деловых партнёров и поставщиков ИКЕА.

Другими словами, сотрудники шведской компании видели в ящике письма непосредственно от тех, с кем уже ранее велась переписка. Более того, часто фишинговые сообщения приходили в ответ на уже существующую цепочку писем.

ИТ-отдел ИКЕА предупредил работников, что в рассылке содержатся ссылки, заканчивающиеся семью цифрами. Служащим посоветовали не только не переходить по URL, но и в принципе не открывать писем. Обо всех подобных рассылках ИТ-специалисты наказали сообщать через чат Microsoft Teams.


Вся эта кампания киберпреступников началась с эксплуатации уязвимостей ProxyShell и ProxyLogin и компрометации серверов Microsoft Exchange. После получения доступа к серверу атакующие использовали его для отправки фишинговых сообщений в уже существующие цепочки писем.

Изучив сами сообщения и содержащиеся в них ссылки, специалисты BleepingComputer выяснили, что злоумышленники пытаются перенаправить жертв на загрузку архива с именем «charts.zip», в котором хранится вредоносный Excel-документ.

При открытии этот документ предлагал получателю «разрешить выполнение контента», после чего запускался вредоносный макрос. Последний скачивает с удалённого сайта файлы besta.ocx, bestb.ocx, и bestc.ocx и сохраняет их в директории C:\Datop.

Похожие методы используют операторы трояна Qbot (также QakBot и Quakbot) и знаменитого Emotet.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru