



Чаще всего российский бизнес атакуют шифровальщики Dharma, Crylock, Thanos

Чаще всего российский бизнес атакуют шифровальщики Dharma, Crylock, Thanos

Чаще всего российский бизнес атакуют шифровальщики Dharma, Crylock, Thanos

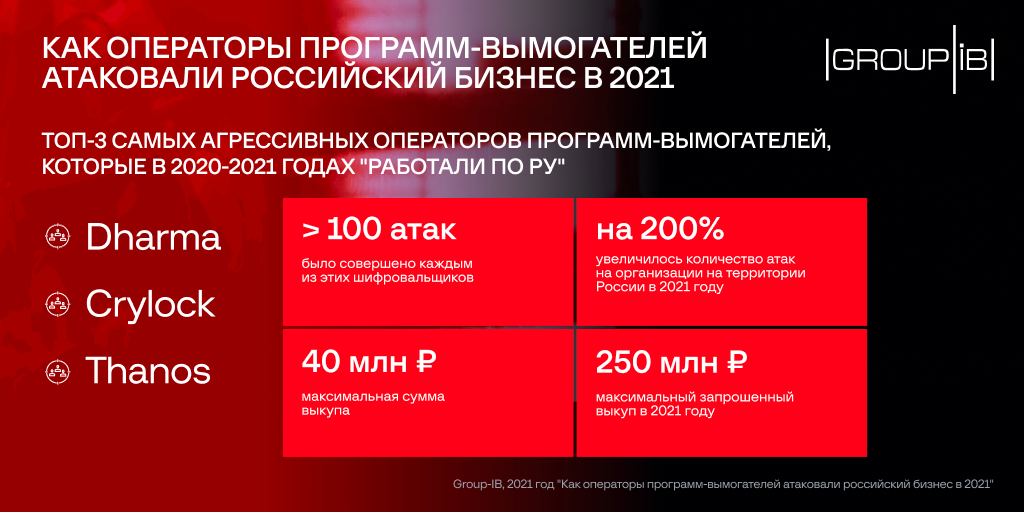
Специалисты компании Group-IB проанализировали ландшафт киберугроз и выделили самые агрессивные программы-вымогатели, атакующие организации на территории России. В 2020-2021 годах наиболее активными шифровальщиками стали Dharma, Crylock и Thanos.

Как отметили исследователи, каждый из перечисленных выше вымогателей совершил более 100 кибератак на российский бизнес. Кроме того, в 2021 году число кампаний шифровальщиков увеличилось более чем на 200%, а максимально запрошенная сумма выкупа дошла до 250 миллионов рублей.

В общей сложности Dharma, Crylock и Thanos ответственны более чем за 300 киберинцидентов. Согласно опубликованной Group-IB инфографике, максимальный выплаченный вымогателям выкуп составил 40 млн рублей.


Основной причиной роста активности операторов шифровальщиков стало распространение модели «вымогатель как услуга» (Ransomware-as-a-Service). Именно на эту схему опираются Dharma, Crylock и Thanos. Более того, другие группировки — например, RTM — также начали использовать программы-вымогатели.

Изначально ориентируясь на кражу из систем ДБО, RTM страхуется дополнительным развёртыванием шифровальщика в сети жертвы. Если хищение по каким-то причинам не удалось, шифровальщик должен помочь получить средства организации.

Сумму выкупа операторы программ-вымогателей адаптируют под каждую жертву, это зависит от масштабов её бизнеса. По данным Group-IB, средняя сумма выплаченного выкупа составила три миллиона рублей, максимальная — 40 млн руб. Самый большой кусок пыталась урвать кибергруппировка OldGremlin — 250 млн руб.

Чаще всего шифровальщики проникают в сети жертв через скомпрометированные публично доступные терминальные серверы по протоколу RDP. Именно такой вектор атаки исследователи зафиксировали в 60% случаев. В 22% атак злоумышленники рассчитывали на фишинговые рассылки, а 14% киберинцидентов состоялись из-за уязвимостей в приложениях.

Подпишитесь на новости

WhatsApp на Android позволит листать сообщения без отметки о прочтении

Прочитать сообщение и не выдать себя синими галочками, WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) для Android готовит именно такой сценарий. В коде бета-версии нашли предпросмотр переписки по долгому нажатию. Причём окно позволяет прокручивать сообщения.

Функцию обнаружили и смогли активировать до выпуска исследователи Android Authority.

В версии 2.26.44.12 удержание чата открывает плавающую карточку с последними сообщениями. По результатам проверки издания, просмотр и прокрутка внутри неё не отправляют уведомления о прочтении. Собеседник продолжает видеть сообщение непрочитанным, пока вы изучаете переписку.

Под карточкой появляется обновлённое меню: закрепление, архивирование, отключение уведомлений, отметка непрочитанным и удаление чата. Сейчас долгое нажатие на Android лишь выделяет диалог и показывает панель действий.


На iPhone похожий предпросмотр уже есть, однако прокручивать переписку внутри такого окна нельзя. Android-вариант в обнаруженной реализации оказался даже удобнее.

Но искать новинку в настройках пока рано: она находится в разработке и недоступна даже обычным участникам бета-тестирования. Сроков выпуска нет, а найденный в APK код ещё не гарантирует появления функции у всех пользователей.

RSS: Новости на портале Anti-Malware.ru