



СБУ задержала пятерых членов группы Phoenix, взламывавших смартфоны

СБУ задержала пятерых членов группы Phoenix, взламывавших смартфоны

СБУ задержала пятерых членов группы Phoenix, взламывавших смартфоны

Служба безопасности Украины (СБУ) задержала пятерых граждан, которые якобы состоят в международной киберпреступной группировке Phoenix. Как сообщили правоохранители, эта группа специализируется на удалённом взломе мобильных устройств.

В пресс-службе СБУ отметили, что арестованные граждане проживают в Киеве и Харькове и являются выпускниками высших технических вузов.

Phoenix — кибергруппировка, заинтересованная в первую очередь финансово. Атакующие удалённо получают доступ к аккаунтам пользователей мобильных устройств, а потом пытаются взломать банковские приложения и опустошить счета жертв.

Если первый сценарий терпит неудачу, злоумышленники собирают персональные данные пользователя и продают их третьим лицам. Для этого используются фишинговые сайты, замаскированные под легитимные ресурсы Apple или Samsung.

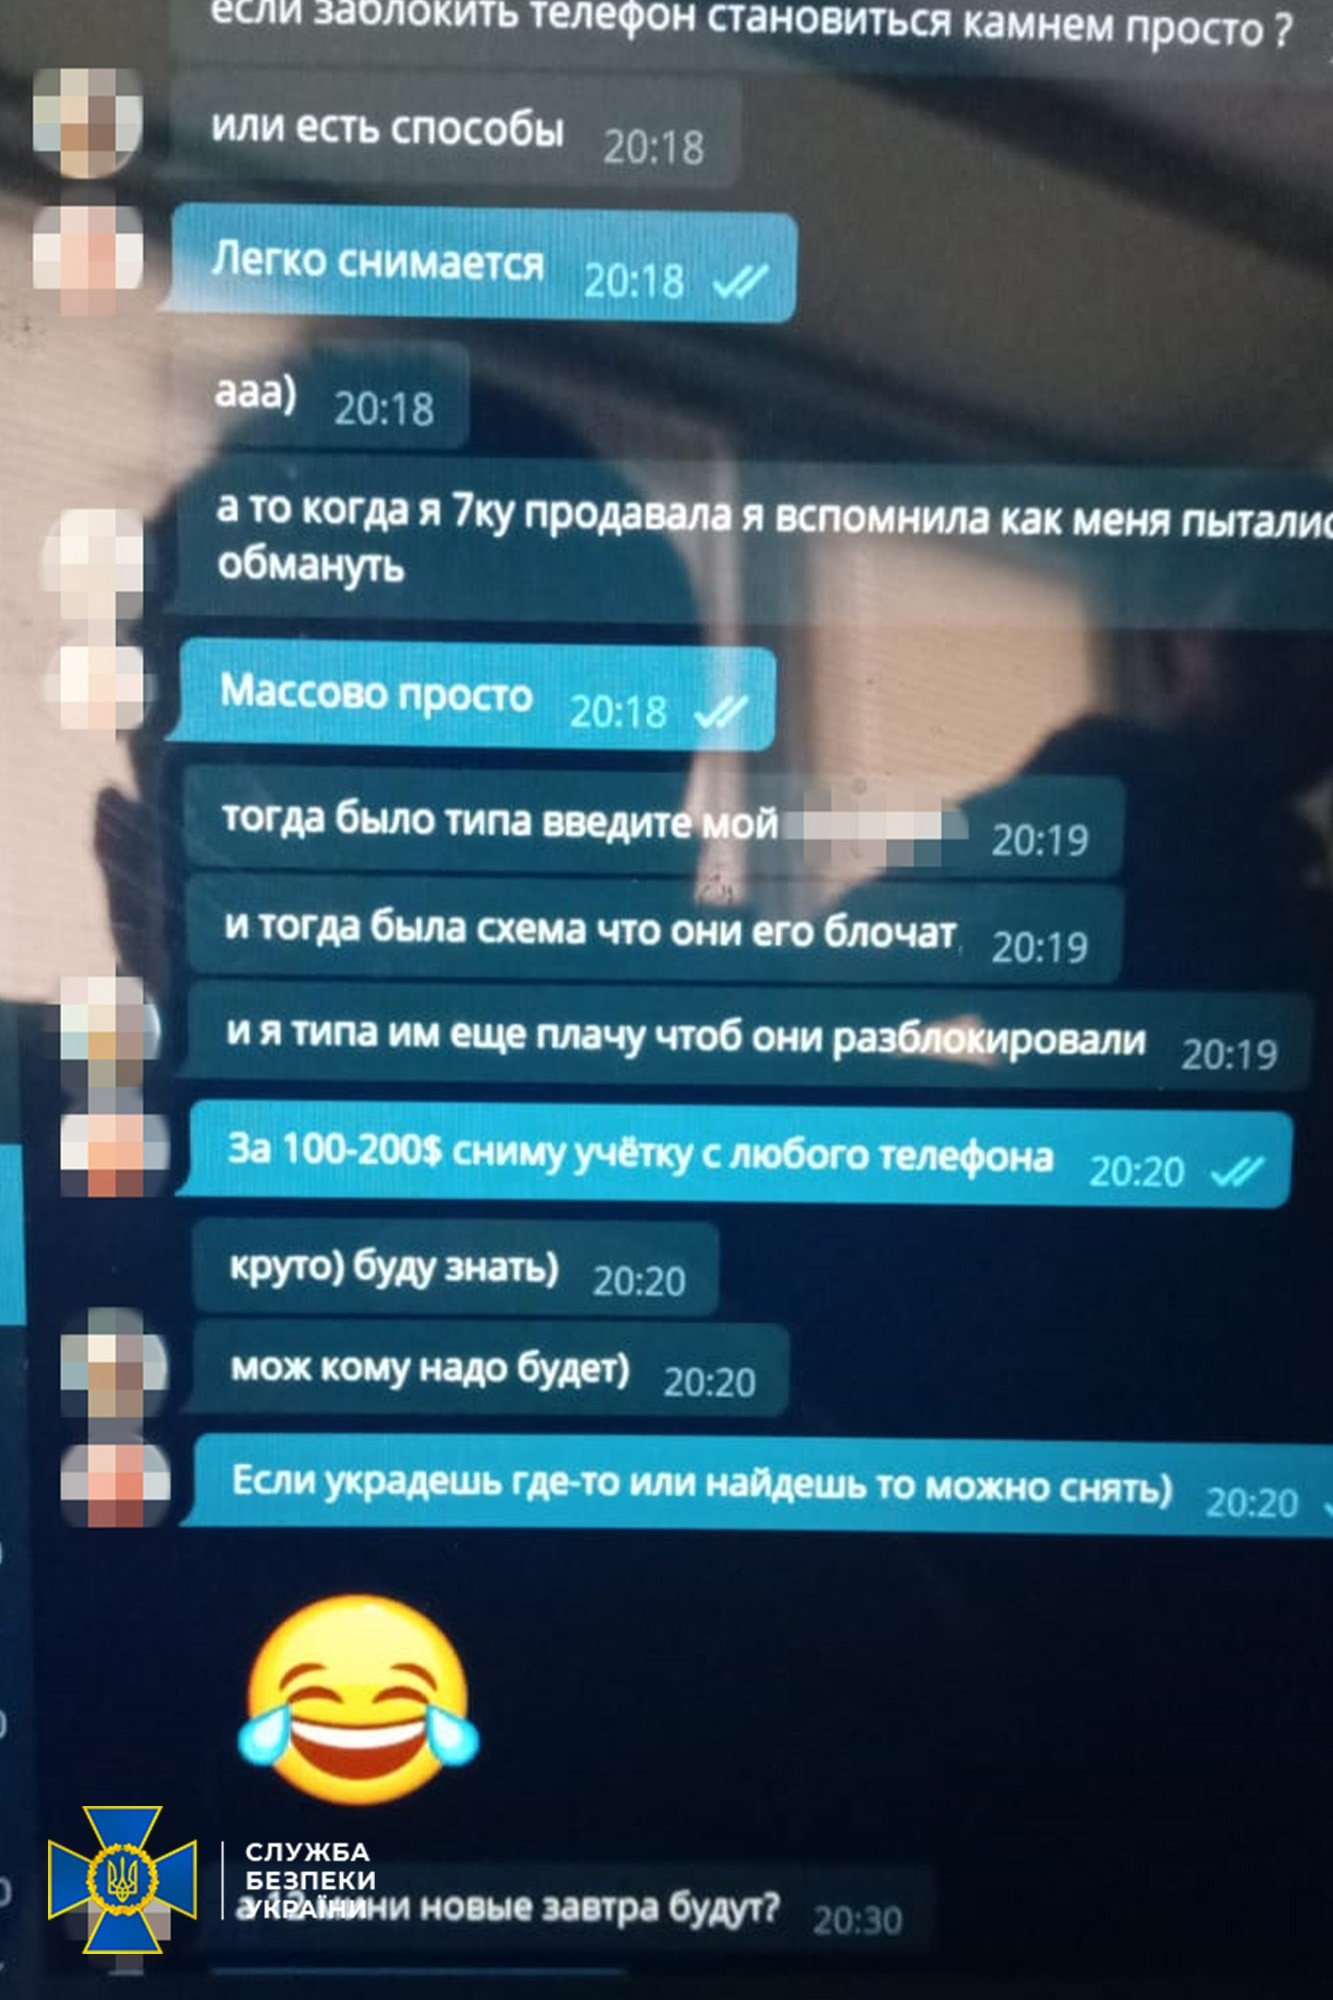
Phoenix действует по меньшей мере два года, за которые преступники успели взломать аккаунты нескольких сотен пользователей. Кроме того, члены группы предлагали услуги взлома мобильных устройств другим заинтересованным лицам, установив ценник между 100 и 200 долларами.


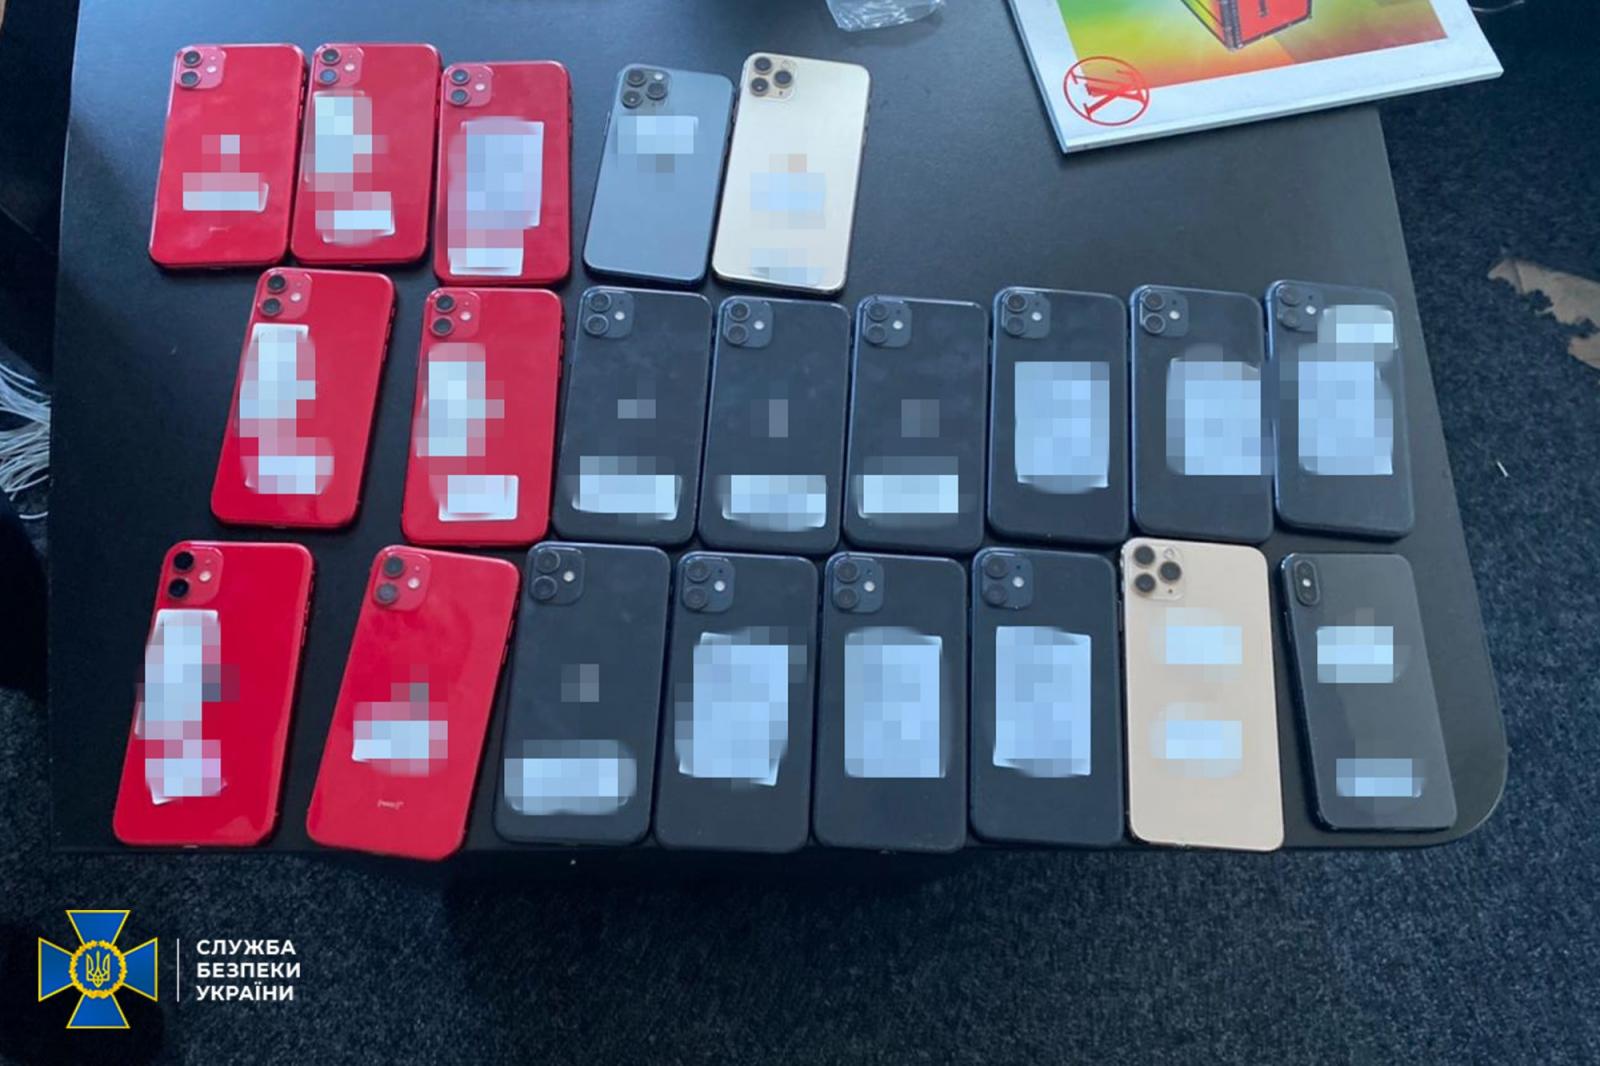
Иногда Phoenix занималась разблокировкой украденных или утерянных устройств iPhone. По мету жительства каждого из пяти задержанных полиция провела обыски, в ходе которых правоохранители изъяли компьютерное оборудование, мобильные телефоны, специальный софт и аппаратные составляющие.


СБУ обещает продолжить расследование деятельности арестованных, а пока последним грозит 361 статья УК Украины — незаконное вмешательство в работу компьютерных систем и сетей.


Напомним, что в начале месяца сотрудники СБУ вычислили, по их словам, пятерых агентов ФСБ, связанных с атаками российской киберпреступной группировки Gamaredon.

Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru