



СБУ задержала пятерых членов группы Phoenix, взламывавших смартфоны

СБУ задержала пятерых членов группы Phoenix, взламывавших смартфоны

СБУ задержала пятерых членов группы Phoenix, взламывавших смартфоны

Служба безопасности Украины (СБУ) задержала пятерых граждан, которые якобы состоят в международной киберпреступной группировке Phoenix. Как сообщили правоохранители, эта группа специализируется на удалённом взломе мобильных устройств.

В пресс-службе СБУ отметили, что арестованные граждане проживают в Киеве и Харькове и являются выпускниками высших технических вузов.

Phoenix — кибергруппировка, заинтересованная в первую очередь финансово. Атакующие удалённо получают доступ к аккаунтам пользователей мобильных устройств, а потом пытаются взломать банковские приложения и опустошить счета жертв.

Если первый сценарий терпит неудачу, злоумышленники собирают персональные данные пользователя и продают их третьим лицам. Для этого используются фишинговые сайты, замаскированные под легитимные ресурсы Apple или Samsung.

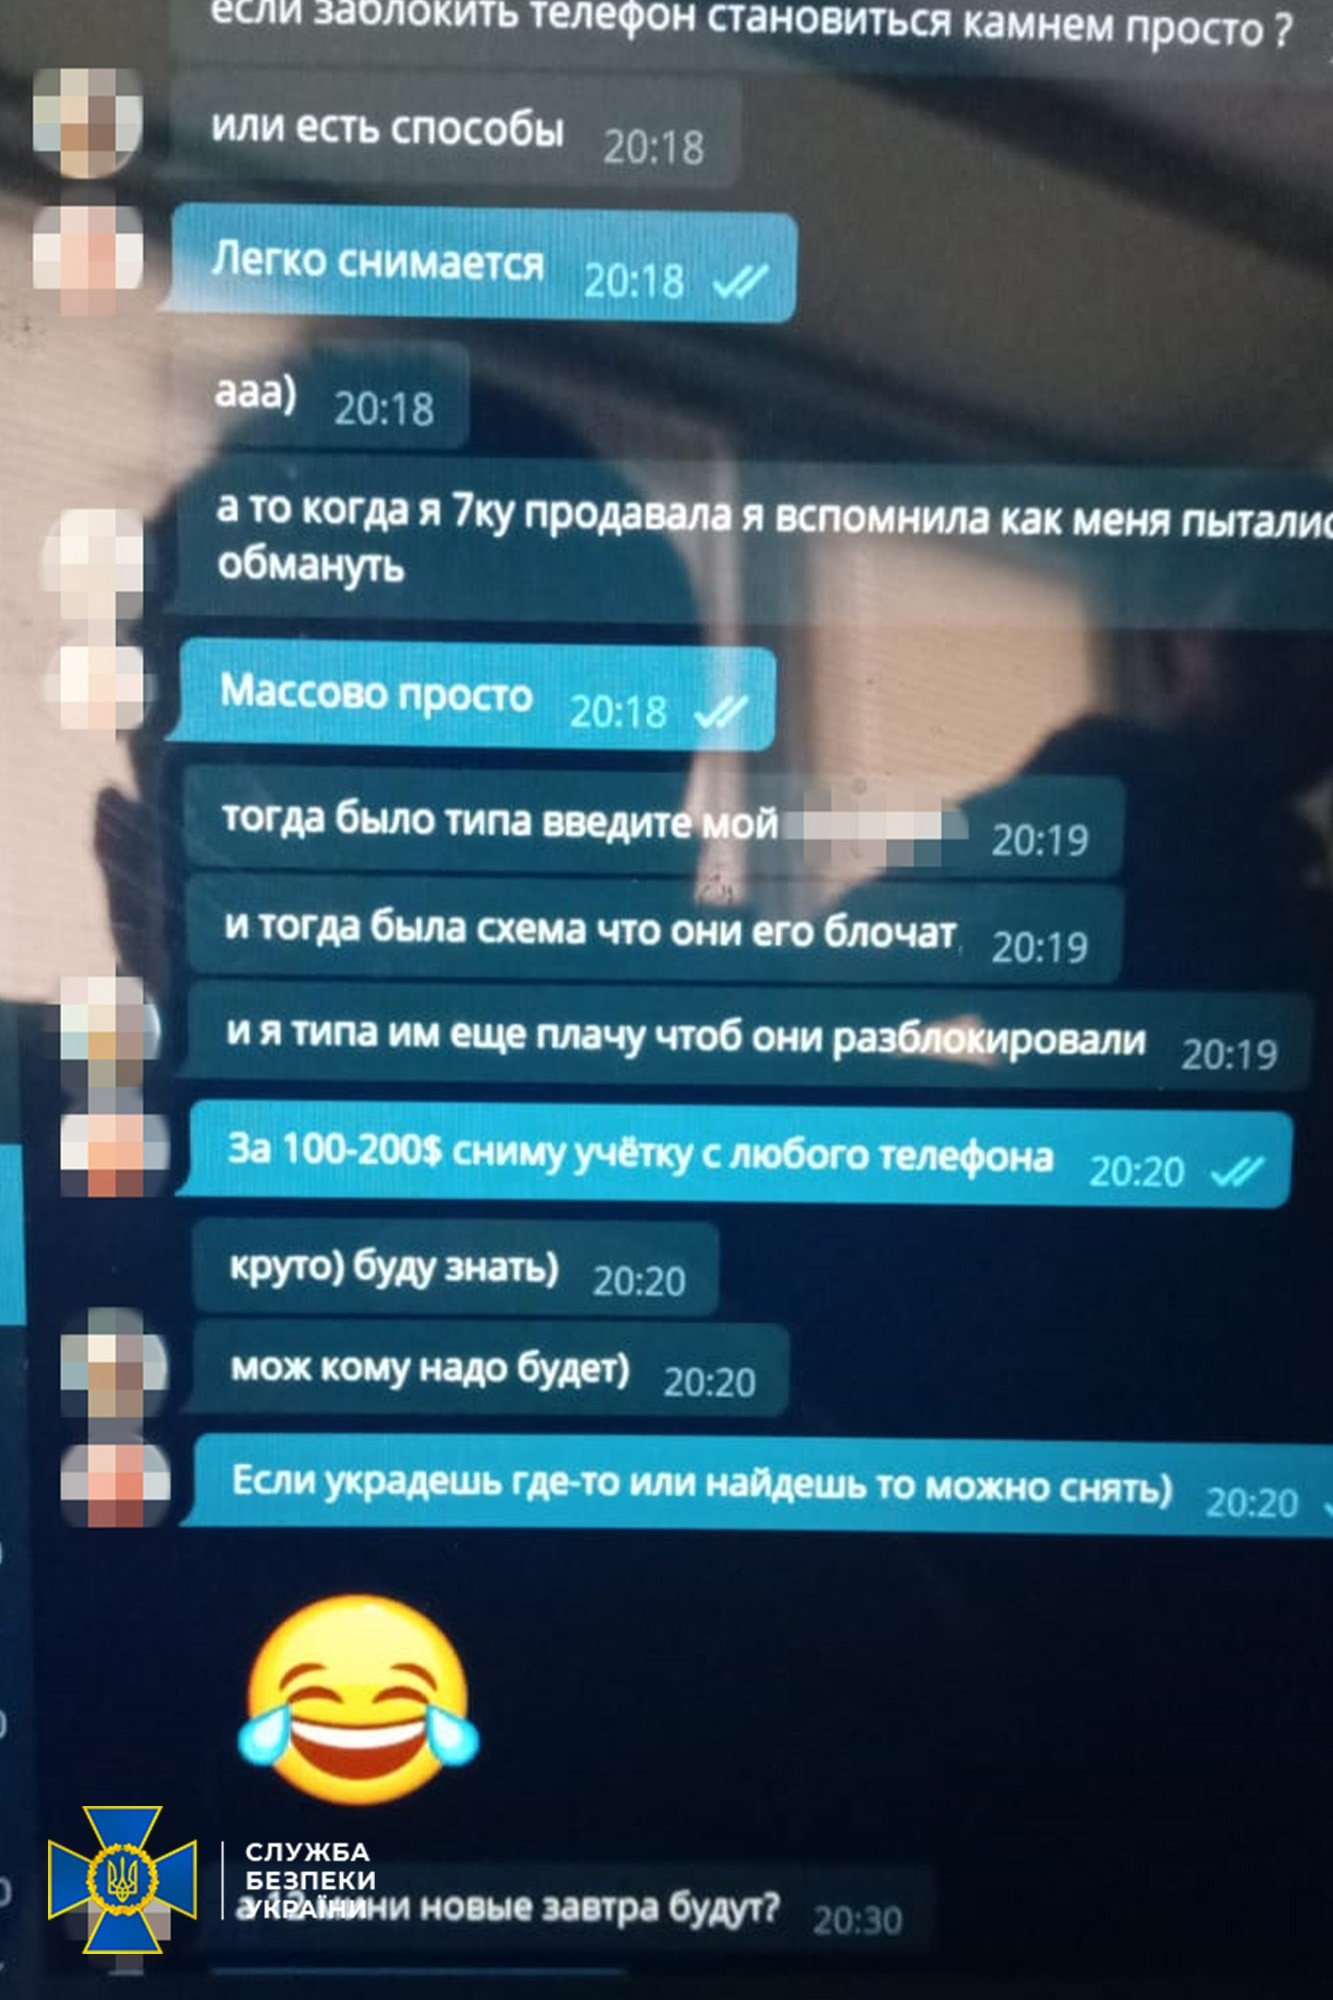
Phoenix действует по меньшей мере два года, за которые преступники успели взломать аккаунты нескольких сотен пользователей. Кроме того, члены группы предлагали услуги взлома мобильных устройств другим заинтересованным лицам, установив ценник между 100 и 200 долларами.


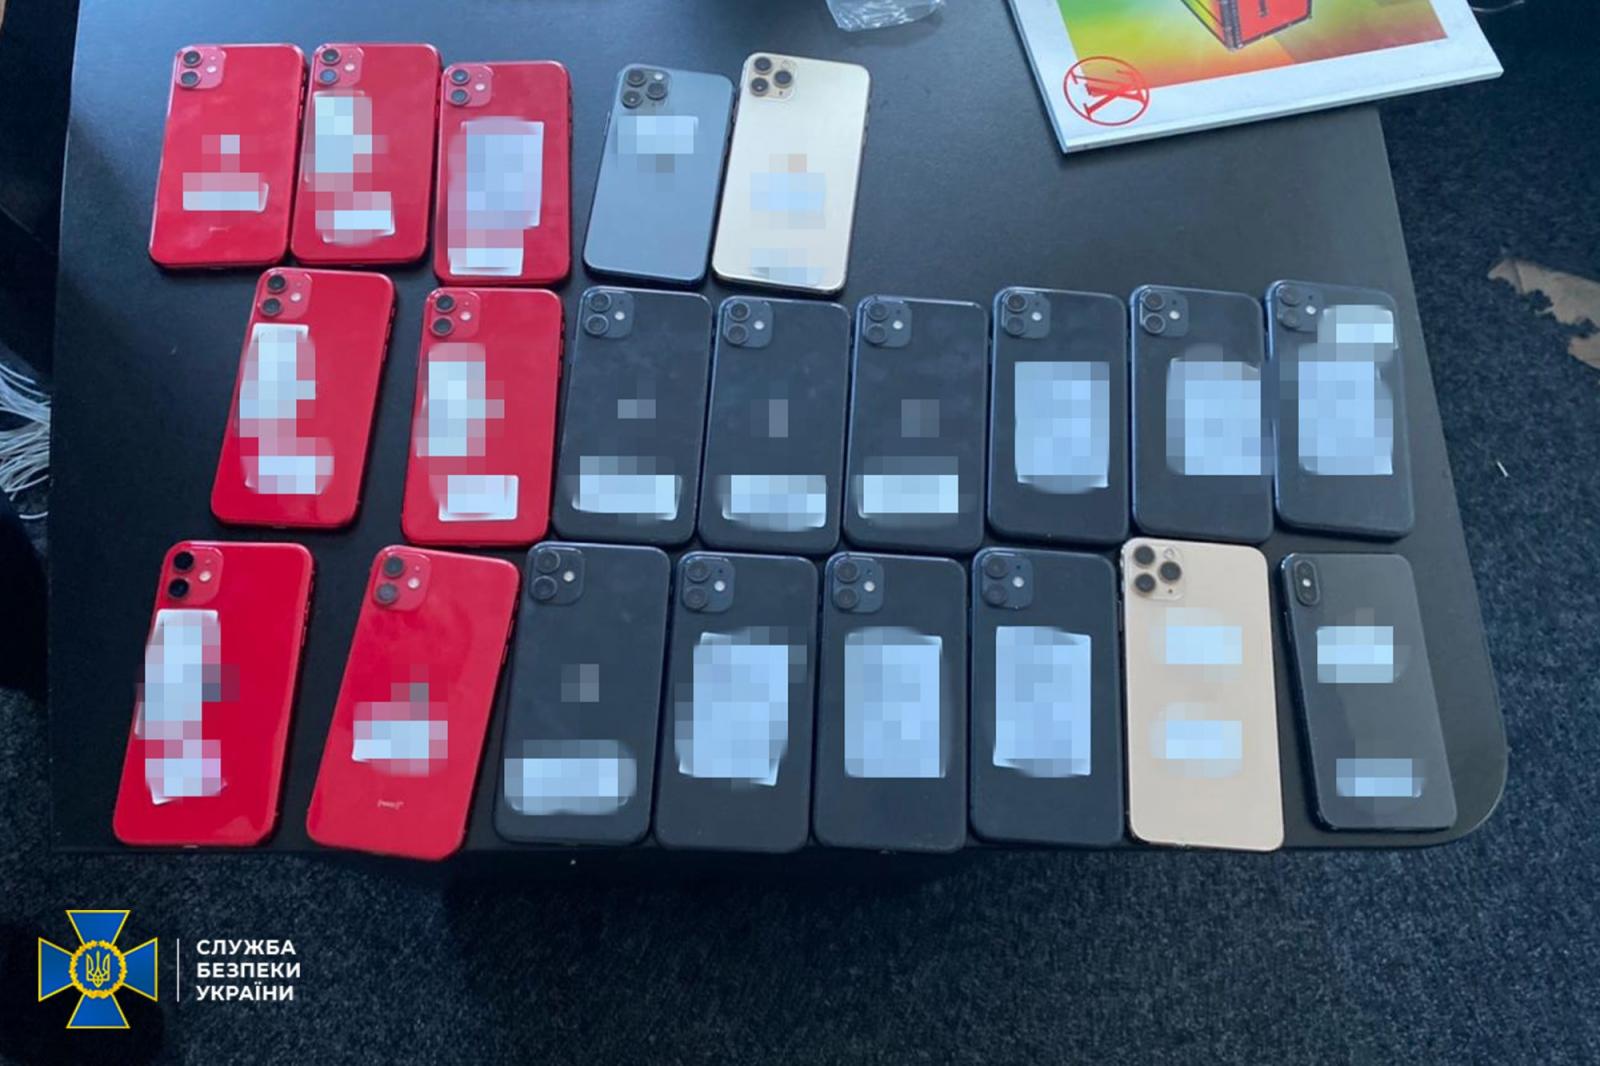
Иногда Phoenix занималась разблокировкой украденных или утерянных устройств iPhone. По мету жительства каждого из пяти задержанных полиция провела обыски, в ходе которых правоохранители изъяли компьютерное оборудование, мобильные телефоны, специальный софт и аппаратные составляющие.


СБУ обещает продолжить расследование деятельности арестованных, а пока последним грозит 361 статья УК Украины — незаконное вмешательство в работу компьютерных систем и сетей.


Напомним, что в начале месяца сотрудники СБУ вычислили, по их словам, пятерых агентов ФСБ, связанных с атаками российской киберпреступной группировки Gamaredon.

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru