



Неуловимый JavaScript-дроппер щедро раздает RAT-троянов и инфостилеров

Неуловимый JavaScript-дроппер щедро раздает RAT-троянов и инфостилеров

Неуловимый JavaScript-дроппер щедро раздает RAT-троянов и инфостилеров

Исследователи из HP обнаружили нового JavaScript-зловреда, который уже активно используется для засева троянов удаленного доступа и программ для кражи информации. Вредонос, получивший кодовое имя RATDispenser, пока плохо детектируется антивирусами.

Новоявленный загрузчик, по данным экспертов, объявился в интернете три месяца назад. Из 155 выявленных образцов 94% работали как дроппер, то есть не использовали сетевые соединения для доставки целевой полезной нагрузки.

Распространяется RATDispenser через спам-письма с вредоносным вложением. Для маскировки приаттаченный файл снабжен двойным расширением — .txt.js.

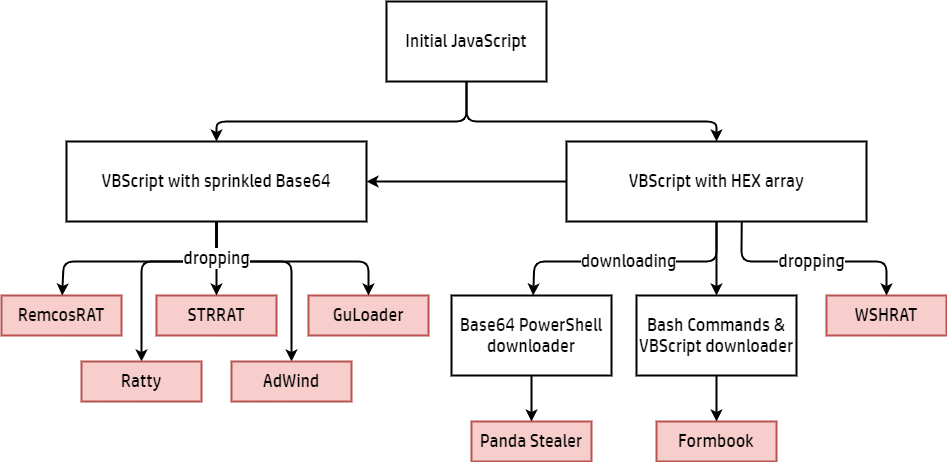
С той же целью вирусописатели используют обфускацию; при запуске зловред расшифровывает себя и записывает VBScript-файл в папку %TEMP%, используя cmd.exe. В итоге на машину жертвы загружается RAT-троян или инфостилер.

На настоящий момент выявлено восемь разных вредоносов, доставляемых с помощью RATDispenser. Чаще всего это STTRAT или WSHRAT, остальные (AdWind, Formbook) — менее чем в 20% случаев. Не исключено, что операторы JavaScript-загрузчика предоставляют его в пользование как сервис (Malware-as-a-Service, MaaS).

Эксперты различают три версии вредоноса; больше пока не найдено, но в ближайшее время могут появиться новые. На VirusTotal, по данным HP, загружено 77 сэмплов; средний уровень детектирования — всего 11%.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru