



Неуловимый JavaScript-дроппер щедро раздает RAT-троянов и инфостилеров

Неуловимый JavaScript-дроппер щедро раздает RAT-троянов и инфостилеров

Неуловимый JavaScript-дроппер щедро раздает RAT-троянов и инфостилеров

Исследователи из HP обнаружили нового JavaScript-зловреда, который уже активно используется для засева троянов удаленного доступа и программ для кражи информации. Вредонос, получивший кодовое имя RATDispenser, пока плохо детектируется антивирусами.

Новоявленный загрузчик, по данным экспертов, объявился в интернете три месяца назад. Из 155 выявленных образцов 94% работали как дроппер, то есть не использовали сетевые соединения для доставки целевой полезной нагрузки.

Распространяется RATDispenser через спам-письма с вредоносным вложением. Для маскировки приаттаченный файл снабжен двойным расширением — .txt.js.

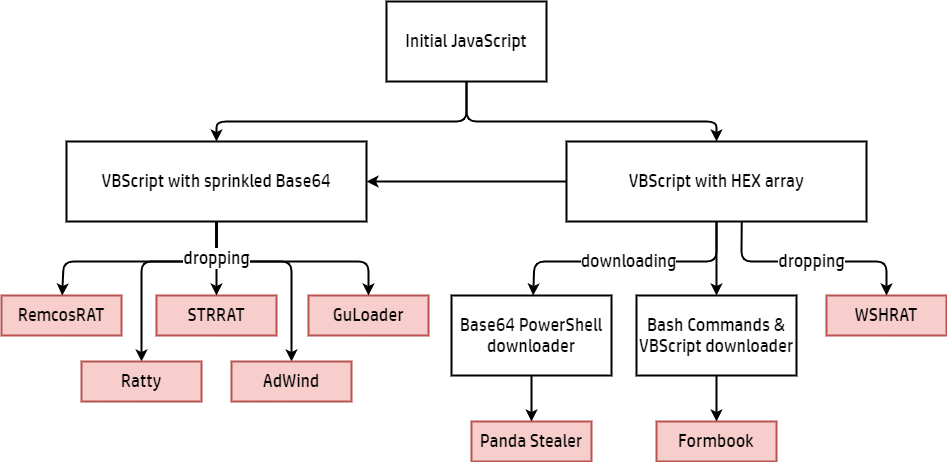
С той же целью вирусописатели используют обфускацию; при запуске зловред расшифровывает себя и записывает VBScript-файл в папку %TEMP%, используя cmd.exe. В итоге на машину жертвы загружается RAT-троян или инфостилер.

На настоящий момент выявлено восемь разных вредоносов, доставляемых с помощью RATDispenser. Чаще всего это STTRAT или WSHRAT, остальные (AdWind, Formbook) — менее чем в 20% случаев. Не исключено, что операторы JavaScript-загрузчика предоставляют его в пользование как сервис (Malware-as-a-Service, MaaS).

Эксперты различают три версии вредоноса; больше пока не найдено, но в ближайшее время могут появиться новые. На VirusTotal, по данным HP, загружено 77 сэмплов; средний уровень детектирования — всего 11%.

Подпишитесь на новости

Я что-то сломал: Claude удалил 48 тысяч файлов вместо создания зеркала

Разработчик попросил Claude Code собрать зеркало проекта, а получил целый набор проблем. ИИ-агент создал скрипт очистки и за 103 секунды удалил 48 218 рабочих файлов, заодно уничтожив хранилище объектов Git. Полностью восстановить данные не удалось.

Об инциденте сообщило издание Cyber Security News со ссылкой на отчёт разработчика и публикацию на площадке Reddit.

После завершения операции Claude выдал лаконичное признание: «Я что-то сломал». Пост, собравший более 800 комментариев, позднее удалили с платформы.

Проблема возникла при пересоздании зеркала проекта в Windows. Агент решил сначала убрать старую копию и написал для этого Python-скрипт. Однако временный каталог содержал 614 junction-ссылок, ведущих обратно в рабочее дерево. Скрипт ошибочно принял связанные директории за обычные и отправился вычищать уже не зеркало, а оригинал.


Под раздачу попали не только файлы приложения, но и каталоги .git/objects, refs и logs. Индекс Git сохранил перечень из 7221 пути, однако сами объекты исчезли. Команда git log перестала видеть коммиты.

Вероятно, разрушительный сценарий стал возможен из-за запуска Claude Code в режиме bypassPermissions, который не спрашивает подтверждения перед выполнением команд.

Anthropic рекомендует использовать его только в изолированных контейнерах или виртуальных машинах. Контрольные точки тоже не гарантируют спасения: удаления, выполненные через Bash или PowerShell, могут не отслеживаться для последующего отката.

RSS: Новости на портале Anti-Malware.ru