



Биопроизводственные предприятия атакует метаморфный троян Tardigrade

Биопроизводственные предприятия атакует метаморфный троян Tardigrade

Биопроизводственные предприятия атакует метаморфный троян Tardigrade

Эксперты НКО Bioeconomy Information Sharing and Analysis Center (BIO-ISAC) предупреждает производителей вакцин о появлении новой APT-угрозы — трояна, которому было присвоено кодовое имя Tardigrade. Новоявленный зловред, обладающий функциями загрузчика и бэкдора, умеет быстро приспосабливаться к окружению и работать автономно.

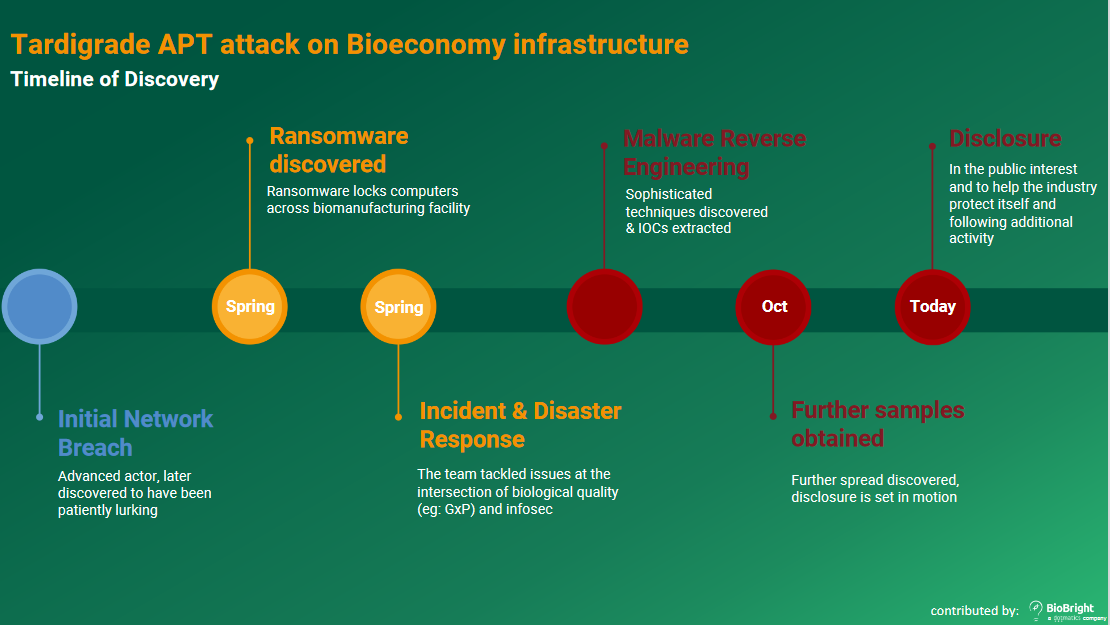
В этом году Tardigrade был дважды обнаружен при разборе целевых атак в области биопроизводства — весной и в октябре. Хакеры запустили в сети шифровальщика, но, против ожидания, не настаивали на уплате выкупа, да и сама записка с требованием была выполнена довольно небрежно.

Как оказалось, авторы атак приготовили жертвам еще один «подарок» — Windows-трояна, способного загружать других вредоносов и модифицировать файлы. На первый взгляд он был схож со Smoke Loader / Dofoil, однако анализ показал, что новый зловред гораздо сложнее и предлагает больше возможностей для кастомизации.

После установки Tardigrade ищет сохраненные пароли, запускает кейлоггер, начинает выводить данные и открывает бэкдор. Новобранец также оказался метаморфным — он умеет редактировать и изменять свой код, создавая новые копии. Перекомпиляция производится после установки соединения с C2-сервером — по всей видимости, компилятор скачивается оттуда.

В результате сигнатуры Tardigrade постоянно меняются. Исследователи протестировали зловреда почти 100 раз и при каждом прогоне получали новую сборку и новый вариант коммуникаций. Это сильно затрудняет обнаружение с помощью сигнатурного анализа. Когда в BIO-ISAC только приступили к анализу, их находку детектировали лишь два антивируса на VirusTotal; к 24 ноября их число увеличилось до 47.

В тех случаях, когда C2-сервер недоступен, троян переходит на автономный режим и сам выбирает файлы для модификации, пригодные для заражения машины в сети, а также принимает решения по эскалации привилегий.

Судя по сложности кода, Tardigrade по карману только какой-нибудь APT-группе. Уже понятно, что целью атак, попавших в поле зрения экспертов, являлся как минимум шпионаж, а возможно, и саботаж в придачу.


Распространяется вредонос, по всей видимости, с помощью адресных рассылок. Нельзя исключить и другие возможности — зараженные USB-флешки, использование способности Tardigrade самостоятельно перемещаться в другие сети при наличии правильных межсоединений.

В качестве IoC исследователи отметили обращения к серверам AWS, GoDaddy и CDN-провайдера Akamai.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru