



Биопроизводственные предприятия атакует метаморфный троян Tardigrade

Биопроизводственные предприятия атакует метаморфный троян Tardigrade

Биопроизводственные предприятия атакует метаморфный троян Tardigrade

Эксперты НКО Bioeconomy Information Sharing and Analysis Center (BIO-ISAC) предупреждает производителей вакцин о появлении новой APT-угрозы — трояна, которому было присвоено кодовое имя Tardigrade. Новоявленный зловред, обладающий функциями загрузчика и бэкдора, умеет быстро приспосабливаться к окружению и работать автономно.

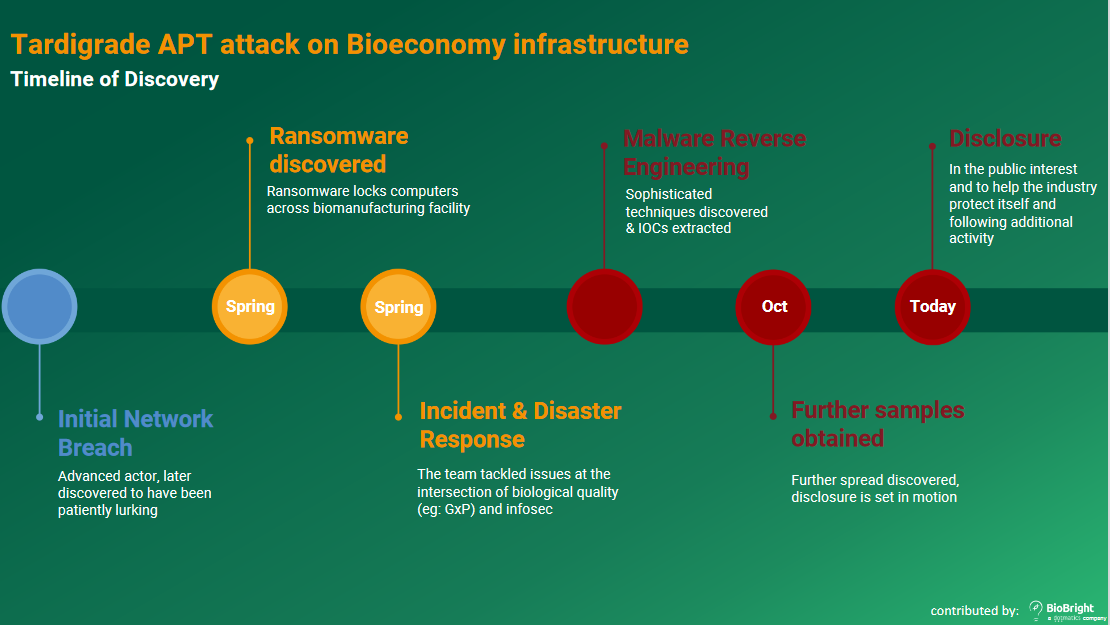
В этом году Tardigrade был дважды обнаружен при разборе целевых атак в области биопроизводства — весной и в октябре. Хакеры запустили в сети шифровальщика, но, против ожидания, не настаивали на уплате выкупа, да и сама записка с требованием была выполнена довольно небрежно.

Как оказалось, авторы атак приготовили жертвам еще один «подарок» — Windows-трояна, способного загружать других вредоносов и модифицировать файлы. На первый взгляд он был схож со Smoke Loader / Dofoil, однако анализ показал, что новый зловред гораздо сложнее и предлагает больше возможностей для кастомизации.

После установки Tardigrade ищет сохраненные пароли, запускает кейлоггер, начинает выводить данные и открывает бэкдор. Новобранец также оказался метаморфным — он умеет редактировать и изменять свой код, создавая новые копии. Перекомпиляция производится после установки соединения с C2-сервером — по всей видимости, компилятор скачивается оттуда.

В результате сигнатуры Tardigrade постоянно меняются. Исследователи протестировали зловреда почти 100 раз и при каждом прогоне получали новую сборку и новый вариант коммуникаций. Это сильно затрудняет обнаружение с помощью сигнатурного анализа. Когда в BIO-ISAC только приступили к анализу, их находку детектировали лишь два антивируса на VirusTotal; к 24 ноября их число увеличилось до 47.

В тех случаях, когда C2-сервер недоступен, троян переходит на автономный режим и сам выбирает файлы для модификации, пригодные для заражения машины в сети, а также принимает решения по эскалации привилегий.

Судя по сложности кода, Tardigrade по карману только какой-нибудь APT-группе. Уже понятно, что целью атак, попавших в поле зрения экспертов, являлся как минимум шпионаж, а возможно, и саботаж в придачу.


Распространяется вредонос, по всей видимости, с помощью адресных рассылок. Нельзя исключить и другие возможности — зараженные USB-флешки, использование способности Tardigrade самостоятельно перемещаться в другие сети при наличии правильных межсоединений.

В качестве IoC исследователи отметили обращения к серверам AWS, GoDaddy и CDN-провайдера Akamai.

Подпишитесь на новости

Новые запреты Claude: российским компаниям не поможет переезд сотрудников

Anthropic уточнила правила доступа к Claude: для российских компаний переезд сотрудника за границу сам по себе ничего не решает. Ограничения учитывают местонахождение пользователя, регистрацию организации и то, кто её контролирует. Обновлённая политика действует с 12 ноября и распространяется в том числе на доступ через облачных партнёров.

В официальной политике Anthropic перечислены три основания для запрета. Первое — пользователь физически находится в неподдерживаемом регионе.

России в списке поддерживаемых стран нет. Поэтому даже сотрудник зарубежной компании, приехавший в РФ в командировку, подпадает под ограничение.

Второе — организация зарегистрирована или имеет штаб-квартиру в неподдерживаемой стране. Её сотрудники не получают права пользоваться Claude, просто оказавшись в США или Европе.

Третье — компания прямо или косвенно находится в преимущественном владении либо под контролем лиц или организаций из неподдерживаемых регионов. Таким образом, значение имеет и структура контроля.

Правила охватывают Claude.ai, Claude Code, Cowork, API, а также модели через облачные платформы и аутентифицированных реселлеров. Облачный посредник исключения не даёт. При этом отдельного запрета по российскому гражданству документ не устанавливает.

Сама Anthropic описывает обновление как уточнение применения региональных ограничений. Ограничивать доступ зарубежных компаний с владельцами из неподдерживаемых стран она начала ещё в прошлом году, а массовые блокировки российских аккаунтов были замечены в мае.

Напомним, в этом месяце российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

RSS: Новости на портале Anti-Malware.ru