



Биопроизводственные предприятия атакует метаморфный троян Tardigrade

Биопроизводственные предприятия атакует метаморфный троян Tardigrade

Биопроизводственные предприятия атакует метаморфный троян Tardigrade

Эксперты НКО Bioeconomy Information Sharing and Analysis Center (BIO-ISAC) предупреждает производителей вакцин о появлении новой APT-угрозы — трояна, которому было присвоено кодовое имя Tardigrade. Новоявленный зловред, обладающий функциями загрузчика и бэкдора, умеет быстро приспосабливаться к окружению и работать автономно.

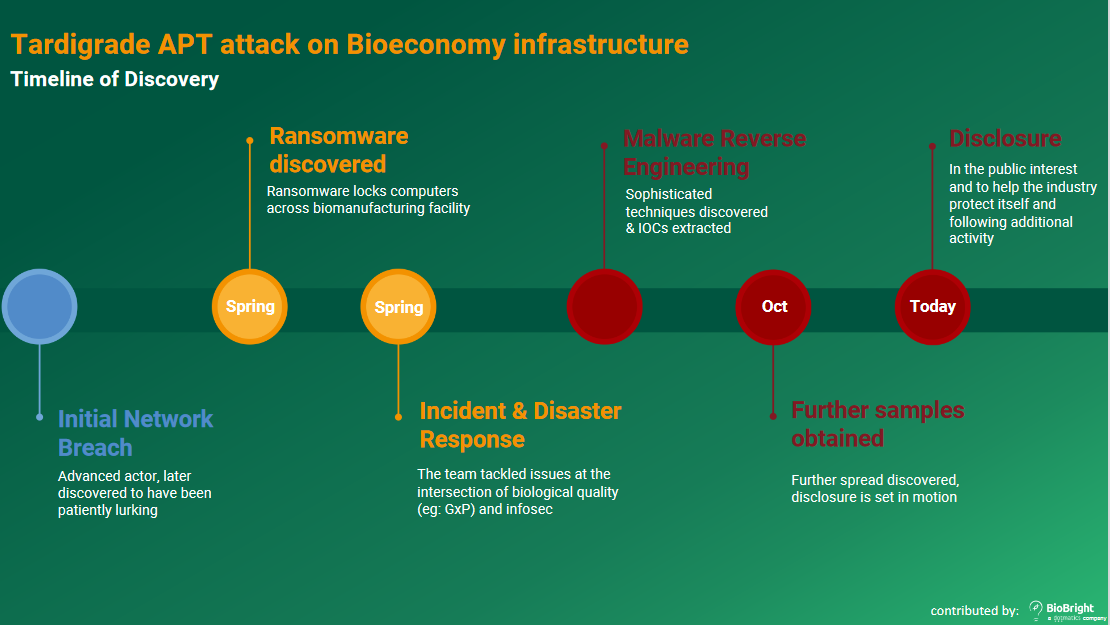
В этом году Tardigrade был дважды обнаружен при разборе целевых атак в области биопроизводства — весной и в октябре. Хакеры запустили в сети шифровальщика, но, против ожидания, не настаивали на уплате выкупа, да и сама записка с требованием была выполнена довольно небрежно.

Как оказалось, авторы атак приготовили жертвам еще один «подарок» — Windows-трояна, способного загружать других вредоносов и модифицировать файлы. На первый взгляд он был схож со Smoke Loader / Dofoil, однако анализ показал, что новый зловред гораздо сложнее и предлагает больше возможностей для кастомизации.

После установки Tardigrade ищет сохраненные пароли, запускает кейлоггер, начинает выводить данные и открывает бэкдор. Новобранец также оказался метаморфным — он умеет редактировать и изменять свой код, создавая новые копии. Перекомпиляция производится после установки соединения с C2-сервером — по всей видимости, компилятор скачивается оттуда.

В результате сигнатуры Tardigrade постоянно меняются. Исследователи протестировали зловреда почти 100 раз и при каждом прогоне получали новую сборку и новый вариант коммуникаций. Это сильно затрудняет обнаружение с помощью сигнатурного анализа. Когда в BIO-ISAC только приступили к анализу, их находку детектировали лишь два антивируса на VirusTotal; к 24 ноября их число увеличилось до 47.

В тех случаях, когда C2-сервер недоступен, троян переходит на автономный режим и сам выбирает файлы для модификации, пригодные для заражения машины в сети, а также принимает решения по эскалации привилегий.

Судя по сложности кода, Tardigrade по карману только какой-нибудь APT-группе. Уже понятно, что целью атак, попавших в поле зрения экспертов, являлся как минимум шпионаж, а возможно, и саботаж в придачу.


Распространяется вредонос, по всей видимости, с помощью адресных рассылок. Нельзя исключить и другие возможности — зараженные USB-флешки, использование способности Tardigrade самостоятельно перемещаться в другие сети при наличии правильных межсоединений.

В качестве IoC исследователи отметили обращения к серверам AWS, GoDaddy и CDN-провайдера Akamai.

Подпишитесь на новости

GlobalSign готовит новый отзыв сертификатов у российских сайтов

GlobalSign уведомил «Руцентр» о новой волне отзыва SSL/TLS-сертификатов российских организаций. Речь идёт о десятках сертификатов, в том числе компаний из последнего санкционного списка ЕС. Для бизнеса это риск внезапно получить ошибки соединения на работающем сайте.

Как сообщает РБК, об уведомлении рассказал представитель «Руцентра» Георгий Казаров.

По его данным, зарубежные удостоверяющие центры уже отозвали 11 тыс. сертификатов у 1,3 тыс. российских организаций. На GlobalSign пришлось 4830 сертификатов, на греческий HARICA — 3456.

Смена поставщика тоже не гарантирует ничего. По словам Казарова, некоторые компании после GlobalSign перешли к HARICA, но затем столкнулись с отзывом и там. Иногда сертификаты отзывали за считаные секунды, и времени на замену практически не оставалось.

Последствия все давно известны: браузер может показать предупреждение или заблокировать соединение, а клиентские и внутренние сервисы — перестать работать.

В «Руцентре» говорят и об ошибочных отзывах. Некоторые сертификаты удаётся исключить из списков после переговоров с удостоверяющими центрами. Но рассчитывать на такой исход заранее владельцам сайтов не приходится.

Комментарий Яндекс Браузера:

«Важно, чтобы у пользователей сохранялся стабильный доступ к российским цифровым сервисам. Расширение использования сертификатов НУЦ Минцифры — один из способов обеспечить такой доступ. При этом уже сегодня есть удобные решения: например, Яндекс Браузер поддерживает отечественные сертификаты, позволяя получать доступ к сайтам без дополнительных настроек. Востребованность такой возможности подтверждается в том числе и ростом аудитории Браузера. Пользователи других браузеров также могут установить сертификаты в операционную систему самостоятельно, если это необходимо.

Помимо поддержки сертификатов, важны дополнительные механизмы безопасности. Например, Яндекс Браузер проверяет, зарегистрирован ли сертификат сайта в публичных журналах Certificate Transparency (CT), которые позволяют отслеживать выпуск сертификатов и выявлять нарушения требований безопасности. Если сертификат не проходит необходимые проверки, Браузер блокирует соединение и предупреждает пользователя, не позволяя ему перейти на потенциально небезопасный сайт».

RSS: Новости на портале Anti-Malware.ru