



Баги в чипах MediaTek угрожают прослушкой 37% Android-смартфонов

Баги в чипах MediaTek угрожают прослушкой 37% Android-смартфонов

Баги в чипах MediaTek угрожают прослушкой 37% Android-смартфонов

В однокристальных системах (System-on-a-Chip, SoC) от MediaTek исследователи нашли несколько уязвимостей, позволяющих злоумышленнику повысить права и даже выполнить вредоносный код в прошивке аудиопроцессора. С помощью этих дыр атакующий может прослушивать ничего неподозревающих пользователей Android.

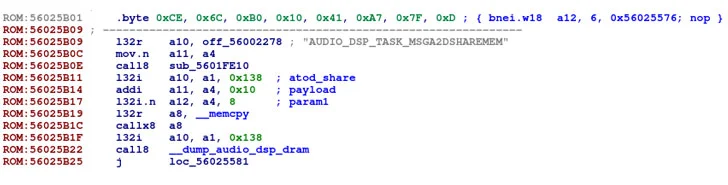
Проблемным оказался цифровой сигнальный процессор (digital signal processor, DSP). Команда Check Point Research провела обратный инжиниринг, который помог выявить уязвимости, приводящие к повышению привилегий Android-приложения.

«Злоумышленник может использовать специальное вредоносное межпроцессорное сообщение, которое приведёт к выполнению кода в DSP-прошивке», — объясняет суть проблемы Слава Макавеев из Check Point.

«Поскольку у этой прошивки есть доступ к потоку аудиоданных, атакующий в итоге сможет прослушивать жертву».

В общей сложности эксперты выявили три уязвимости: CVE-2021-0661, CVE-2021-0662 и CVE-2021-0663. В сущности, это возможность переполнения буфера в аудиокомпоненте DSP. Список затронутых чипсетов выглядит так: MT6779, MT6781, MT6785, MT6853, MT6853T, MT6873, MT6875, MT6877, MT6883, MT6885, MT6889, MT6891, MT6893 и MT8797.

В зоне риска находятся пользователи мобильных устройств бюджетного и среднего классов, работающих на Android версий 9.0, 10.0 и 11.0.

Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru