



Супер-пупер безопасный режим наконец добавили в Microsoft Edge

Супер-пупер безопасный режим наконец добавили в Microsoft Edge

Супер-пупер безопасный режим наконец добавили в Microsoft Edge

Microsoft незаметно для пользователей добавила «супер-пупер защищённый режим» в браузер Microsoft Edge. Теперь любители этого интернет-обозревателя смогут рассчитывать на более безопасный веб-сёрфинг без просадок по производительности.

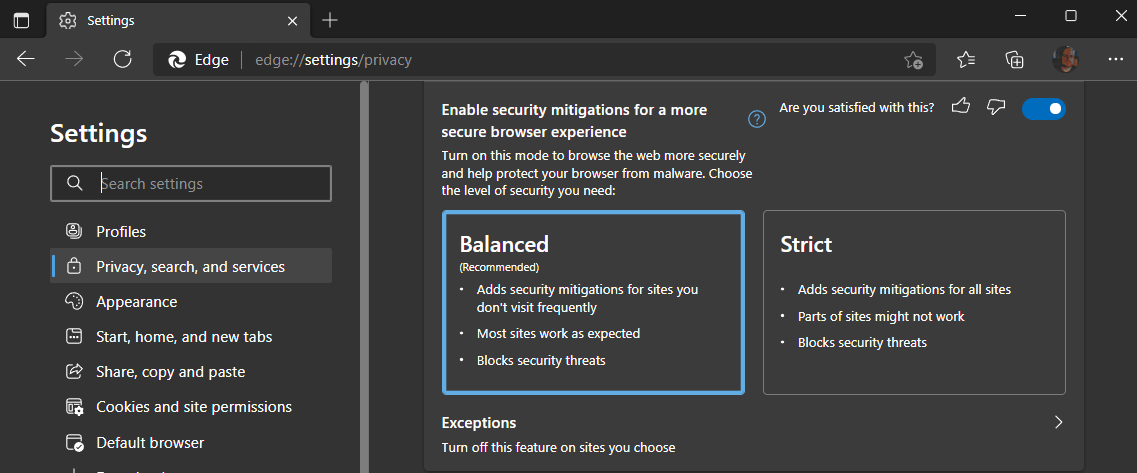
Чтобы получить доступ к новым функциональным возможностям, пользователям придётся обновить браузер до стабильной версии 96.0.1054.29. После этого появится возможность выбрать разные уровни защищённости.

Команда Edge Vulnerability Research тестировала «супер-пупер режим» с августа этого года. Смысл функции — исключить Just-In-Time Compilation (JIT) из процессинга V8, благодаря чему браузер может существенно уменьшить поверхность атаки. Этот подход затрудняет эксплуатацию уязвимостей при атаках на пользователей браузера.

«Новая функциональность Microsoft Edge создаёт дополнительный уровень защиты при веб-сёрфинге. Мы ввели в эксплуатацию супер-пупер безопасный режим в версии интернет-обозревателя под номером 96.0.1054.29», — объясняют в Microsoft.

«Теперь браузер будет изучать, какие сайты вы чаще всего посещаете и каким ресурсам стоит доверять. Более того, пользователи могут сами настроить исключения и выбирать между режимами "Сбалансированный" и "Строгий"».


Стоит отметить, что новый режим также активирует Intel Control-flow Enforcement Technology (CET), аппаратную защиту от эксплойтов, которая должна сделать использование браузера ещё безопаснее.

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru