



Супер-пупер безопасный режим наконец добавили в Microsoft Edge

Супер-пупер безопасный режим наконец добавили в Microsoft Edge

Супер-пупер безопасный режим наконец добавили в Microsoft Edge

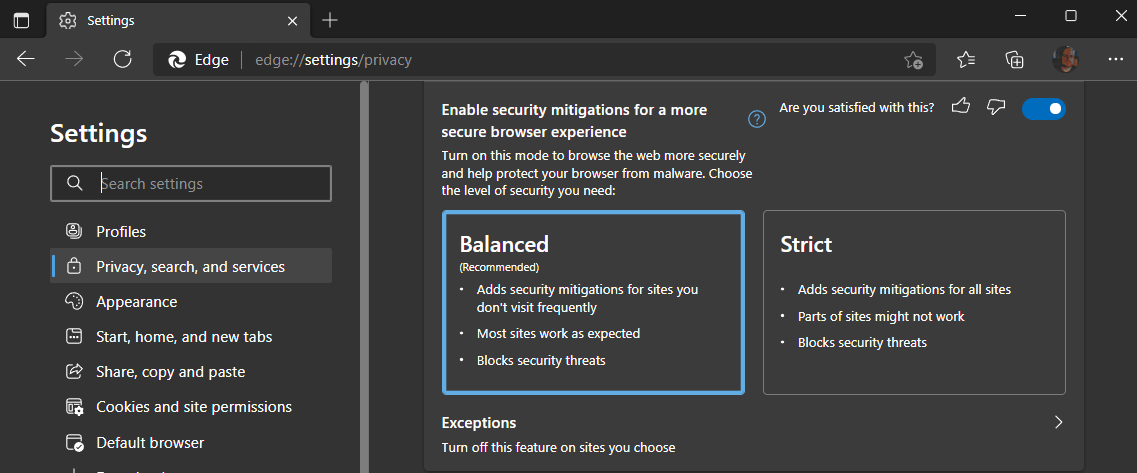
Microsoft незаметно для пользователей добавила «супер-пупер защищённый режим» в браузер Microsoft Edge. Теперь любители этого интернет-обозревателя смогут рассчитывать на более безопасный веб-сёрфинг без просадок по производительности.

Чтобы получить доступ к новым функциональным возможностям, пользователям придётся обновить браузер до стабильной версии 96.0.1054.29. После этого появится возможность выбрать разные уровни защищённости.

Команда Edge Vulnerability Research тестировала «супер-пупер режим» с августа этого года. Смысл функции — исключить Just-In-Time Compilation (JIT) из процессинга V8, благодаря чему браузер может существенно уменьшить поверхность атаки. Этот подход затрудняет эксплуатацию уязвимостей при атаках на пользователей браузера.

«Новая функциональность Microsoft Edge создаёт дополнительный уровень защиты при веб-сёрфинге. Мы ввели в эксплуатацию супер-пупер безопасный режим в версии интернет-обозревателя под номером 96.0.1054.29», — объясняют в Microsoft.

«Теперь браузер будет изучать, какие сайты вы чаще всего посещаете и каким ресурсам стоит доверять. Более того, пользователи могут сами настроить исключения и выбирать между режимами "Сбалансированный" и "Строгий"».


Стоит отметить, что новый режим также активирует Intel Control-flow Enforcement Technology (CET), аппаратную защиту от эксплойтов, которая должна сделать использование браузера ещё безопаснее.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru