Ввод дополнительных ограничений по ковиду в России в начале ноября породил новый всплеск фишинговых рассылок, нацеленных на сбор ПДн и банковских реквизитов. Мошенники от имени несуществующей госорганизации извещают получателя о материальной помощи, которую якобы можно получить в связи с локдауном.
Проведенный в «Лаборатории Касперского» разбор новой мошеннической схемы выявил ряд признаков подлога, на которые получателям спам-писем стоит обратить внимание. Настораживает прежде всего адрес отправителя — вместо имени организации и внятного домена он содержит случайный набор символов.
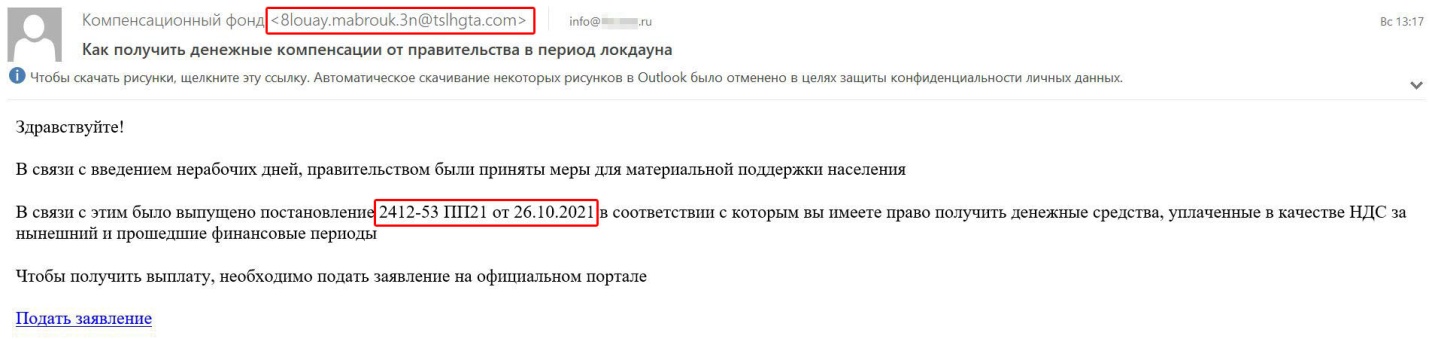
Упомянутый в этой строке Компенсационный фонд на самом деле не существует. Слово «локдаун» в названии темы письма явно неуместно: российские госучреждения обычно его не употребляют, предпочитая говорить о «нерабочих днях» или «ограничительных мерах».
В теле письма автор ссылается на некое постановление правительства, приводя идентификатор, более похожий на номер заказа или артикул товара в магазине. Поиск названного документа в интернете сразу покажет, что это тоже фейк.
Предложение вернуть НДС не менее подозрительно: в России его возвращают только юрлицам. Обычные граждане могут рассчитывать на такую компенсацию лишь при покупке дорогого товара в ходе зарубежной поездки, в остальных случаях речь может идти только о возврате НДФЛ.
Приведенная в теле письма ссылка ведет на сайт некой Единой Службы Социальной Поддержки Населения, который по дизайну слегка схож с порталом госуслуг. Фальшивку здесь тоже выдает адрес стартовой страницы — в нем нет имени организации, а использование домена .xyz и вовсе немыслимо для российского госучреждения.
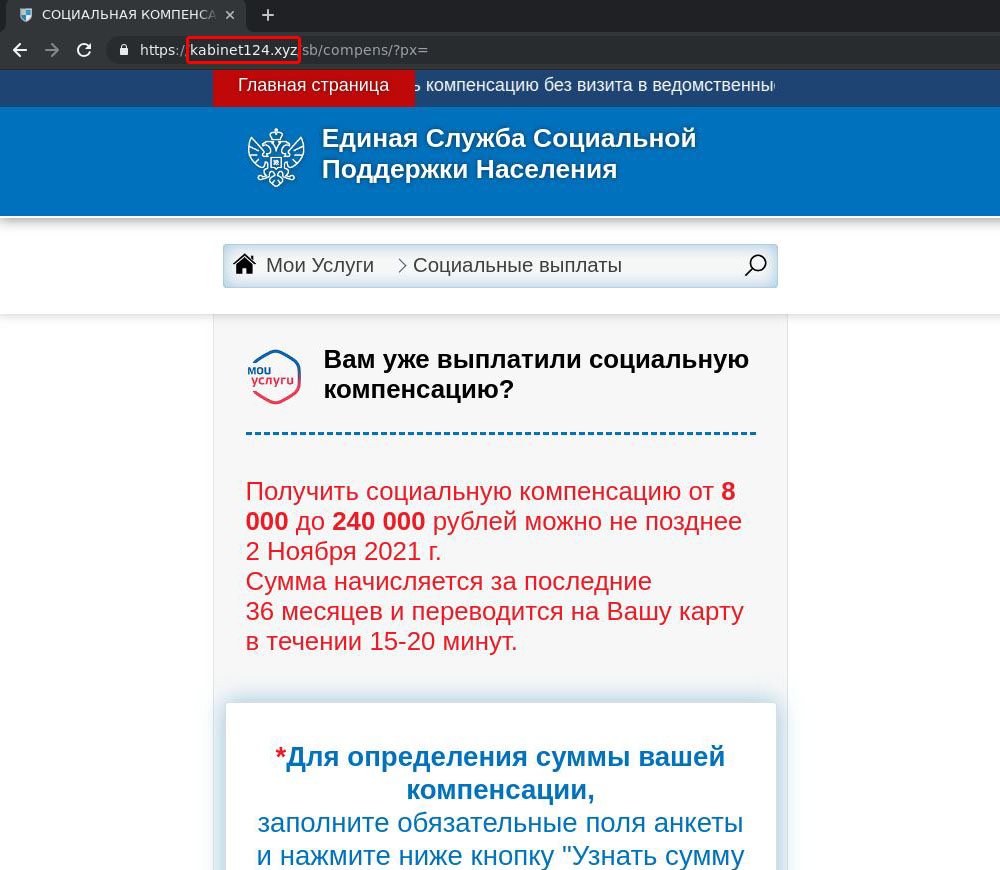
Для определения размера выплаты посетителю предлагается заполнить короткую анкету — ввести ФИО и «три последние цифры паспорта» (sic). Под веб-формой перечислены категории граждан, которые могут претендовать на получение компенсации: самозанятые, попавшие под сокращение, младший медицинский персонал, работники общепита и т. п. Здесь же можно почитать отзывы счастливчиков, которым сайт якобы помог получить матпомощь; подобный раздел вряд ли найдешь на сайтах российских госорганов.
Если заполнить анкету и нажать кнопку «Узнать сумму компенсации», фальшивый сайт сымитирует обработку данных. Вначале отображается поиск по базам какого-то «единого реестра», потом по базам «соцстраха». Для пущей убедительности жертве сообщают, что ее ПДн защищены SSL-шифрованием.
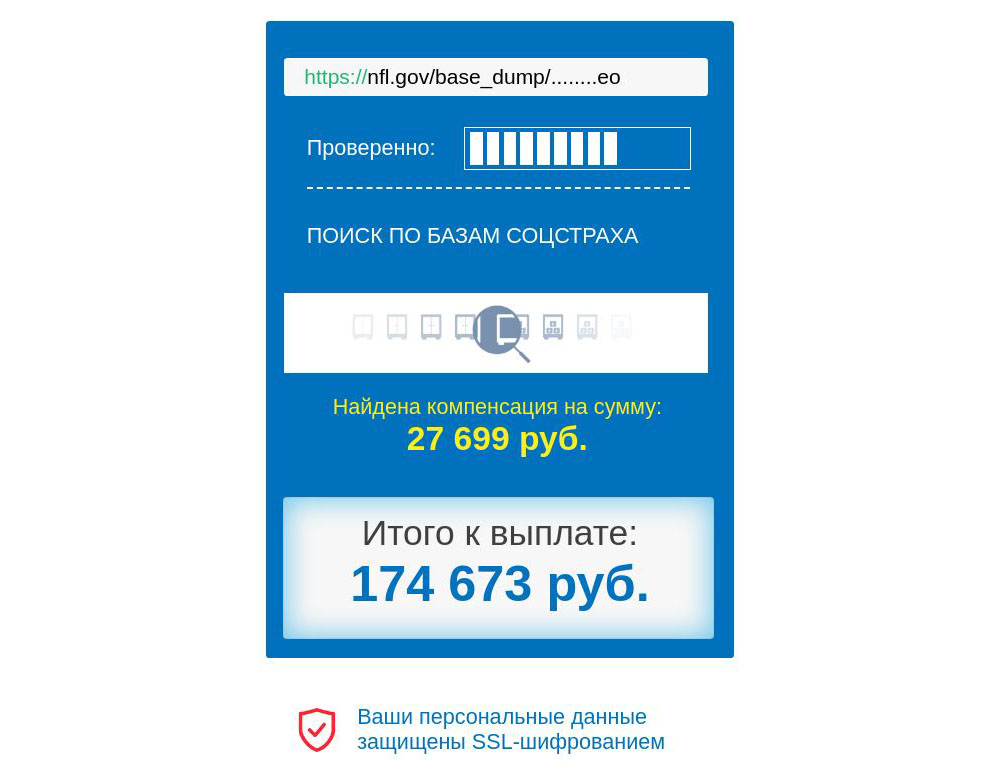
По окончании «поиска» выводится итог — оказывается, претенденту положено довольно солидное пособие, больше 200 тыс. руб., но для получения нужно связаться с юристом и оформить заявку.
Нажатие соответствующей кнопки (согласие) активирует чат-бот; его диалог, по словам экспертов, прописан довольно умело. Этот «юрист службы социальных выплат» ищет анкету в базе, не находит ее и предлагает заполнить новую — ввести дату рождения и номер банковской карты.
В Kaspersky отметили, что накопленных к этому моменту данных уже хватит, например, чтобы звонить жертве от имени банка. Но на этом развод не кончается. Оказывается, за регистрацию заявки нужно заплатить 650 руб. и для этого предоставить все данные карты, включая CVV, и адрес email. Таким образом, у мошенников появляется шанс получить не только плату за мифические услуги, но также остальные капиталы жертвы, доверенные банку.










