



В новой версии САКУРА переработали механизм контроля терминальных сеансов

В новой версии САКУРА переработали механизм контроля терминальных сеансов

В новой версии САКУРА переработали механизм контроля терминальных сеансов

Компания ИТ-Экспертиза (IT-Expertise) выпустила новую версию комплекса информационной безопасности САКУРА, получившую номер 2.20. Разработчики добавили предиктивный ввод для текстовых полей в фильтрах, возможность указания доменного имени сервера в настройках агента и многое другое.

Что нового в САКУРА 2.20, рассказали представители ИТ-Экспертиза (IT-Expertise).

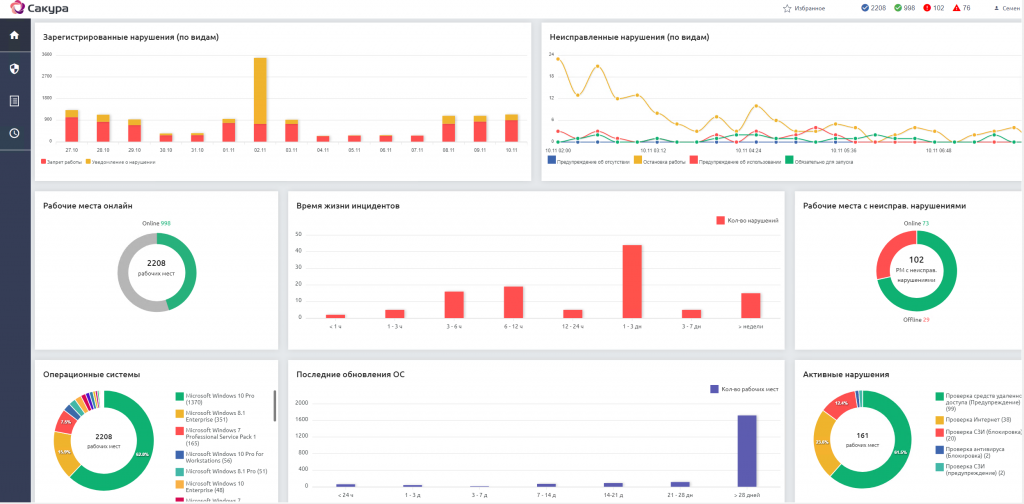
1. Добавлено 12 новых виджетов для главного экрана.


2. Добавлен предиктивный ввод для текстовых полей в фильтрах.

3. Добавлена возможность указания доменного имени сервера в настройках агента.

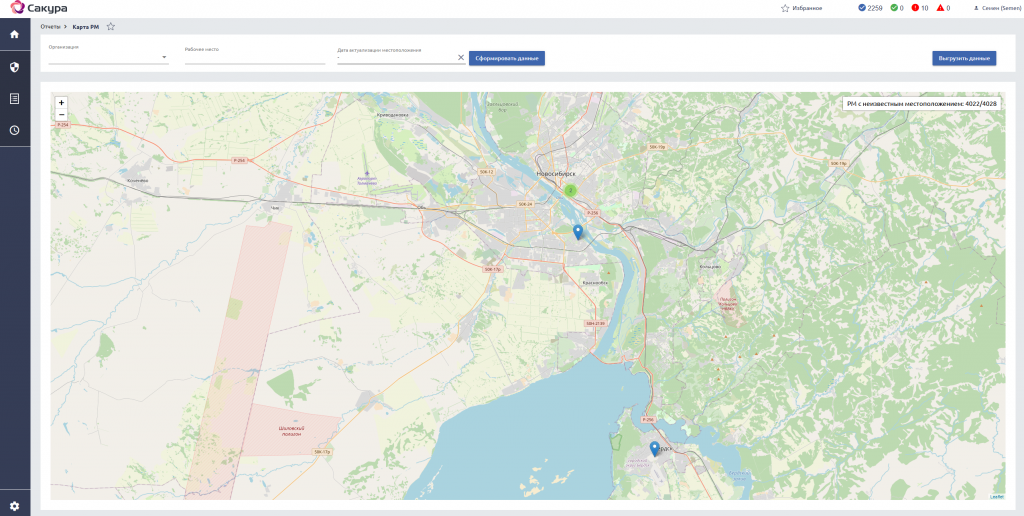
4. Отображение рабочих мест с нарушениями на карте.


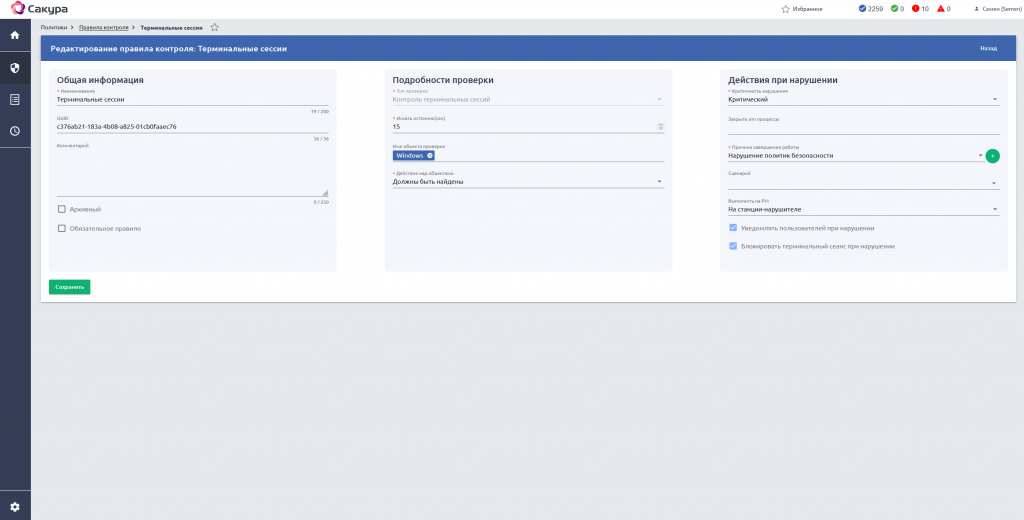
5. Переработка механизма контроля терминальных сеансов. Доработана возможность подключения к терминальным серверам только идентифицированных рабочих мест и рабочих мест без активных нарушений.


Кстати, с сертифицированным обзором комплекса для защиты удалённых рабочих мест сотрудников САКУРА можно ознакомиться у нас на сайте.

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru