



Эксперты показали снятие цифрового отпечатка в зашифрованном Tor-трафике

Эксперты показали снятие цифрового отпечатка в зашифрованном Tor-трафике

Эксперты показали снятие цифрового отпечатка в зашифрованном Tor-трафике

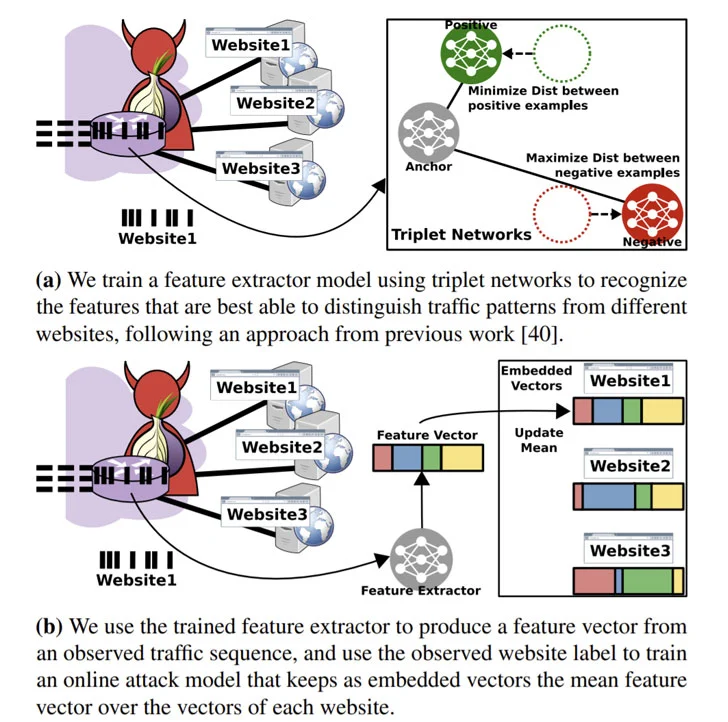
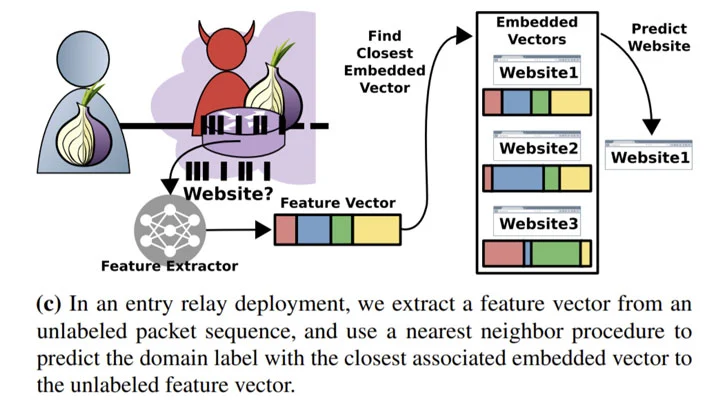
Исследователи провели новый анализ техники снятия цифрового отпечатка посетителей веб-сайтов и пришли к выводу, что потенциальный злоумышленник может легко угадать часто посещаемый жертвой ресурс. Специалисты даже продемонстрировали подобную атаку на зашифрованный трафик Tor.

Согласно опубликованному отчёту (PDF), показанный вектор атаки обеспечивает 95-процентную точность при мониторинге пяти популярных сайтов.

«Наша техника против наборов из 25 и 100 сайтов продемонстрировала 80 и 60% точности соответственно», — подчёркивают исследователи.


Несмотря на все меры конфиденциальности, реализованные проектом Tor (например, зашифрованные запросы для каждого узла, затрудняющие анализ и предотвращающие утечку информации), существуют методы атак, основная цель которых — сломать защиту анонимности пользователя.

Злоумышленники пытаются вычислить паттерны зашифрованного трафика, которыми обменивается жертва и сеть Tor, чтобы вычислить и предугадать посещаемые сайты. Разработанная экспертами техника подразумевает, что атакующий будет использовать выходной узел, с помощью которого будет собирать следы Tor-трафика, сгенерированные реальными пользователями.

Модель исследователей также предполагает наличие фазы онлайн-обучения, на протяжении которой МО-алгоритмы исследуют реальный трафик Tor. Для этого специалисты целую неделю поддерживали входные и выходные узлы и использовали кастомную версию Tor v0.4.3.5 для извлечения необходимой информации.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru