



Шпион для Android маскируется под мессенджер со сквозным шифрованием

Шпион для Android маскируется под мессенджер со сквозным шифрованием

Шпион для Android маскируется под мессенджер со сквозным шифрованием

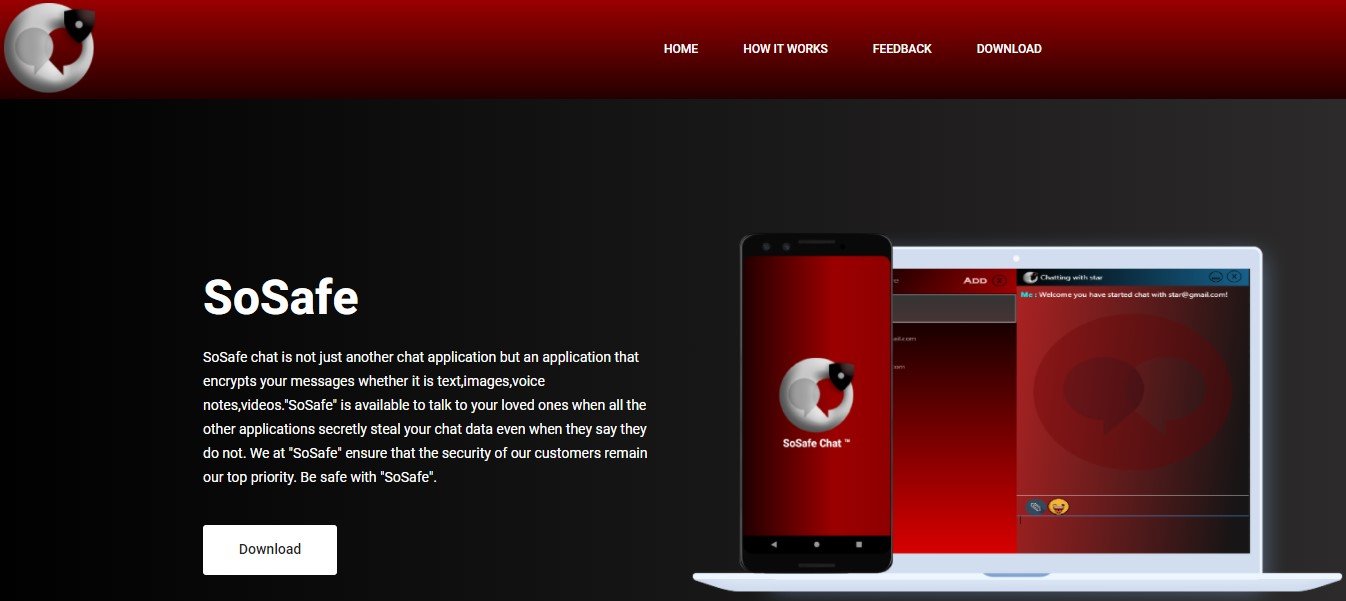
Злоумышленники снова распространяют Android-троян GravityRAT, однако теперь его маскируют под мессенджер SoSafe Chat, в котором якобы реализовано сквозное шифрование. После проникновение на мобильное устройство жертвы GravityRAT открывает операторам удалённый доступ.

Цели и принцип сбора данных не поменялись. Вредонос атакует преимущественно высокопоставленных лиц из Индии, а также представителей вооружённых сил. Интересно, что в 2020 году GravityRAT маскировался под приложение для путешествий, но в условиях пандемии отказался от этой стратегии.

Как выяснили исследователи из Cyble, теперь авторы зловреда прикрываются софтом для мгновенного обмена сообщениями, делая акцент на безопасности и конфиденциальности переписок. Для защиты данных пользователей в мессенджере якобы реализовано сквозное шифрование.


После установки на устройстве жертвы GravityRAT может извлекать данные и шпионить за пользователем, отслеживая его геолокацию. Вот список того, что умеет этот троян:

  • Читать СМС-сообщения, проверять контакты и вызовы.
  • Менять настройки устройства.
  • Считывать данные о сотовой связи: телефонный номер, серийный номер и т. п.
  • Читать или записывать файлы на внешнем хранилище.
  • Записывать аудио.
  • Отслеживать местоположение мобильного устройства.
Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru