



Шпион для Android маскируется под мессенджер со сквозным шифрованием

Шпион для Android маскируется под мессенджер со сквозным шифрованием

Шпион для Android маскируется под мессенджер со сквозным шифрованием

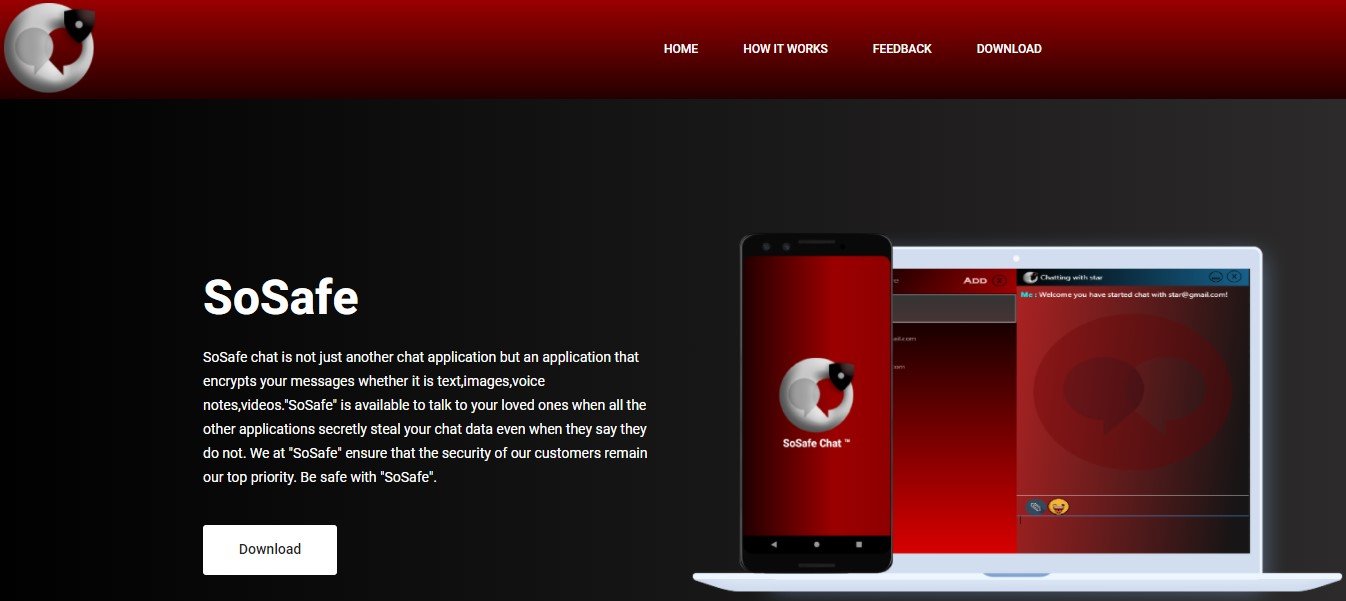
Злоумышленники снова распространяют Android-троян GravityRAT, однако теперь его маскируют под мессенджер SoSafe Chat, в котором якобы реализовано сквозное шифрование. После проникновение на мобильное устройство жертвы GravityRAT открывает операторам удалённый доступ.

Цели и принцип сбора данных не поменялись. Вредонос атакует преимущественно высокопоставленных лиц из Индии, а также представителей вооружённых сил. Интересно, что в 2020 году GravityRAT маскировался под приложение для путешествий, но в условиях пандемии отказался от этой стратегии.

Как выяснили исследователи из Cyble, теперь авторы зловреда прикрываются софтом для мгновенного обмена сообщениями, делая акцент на безопасности и конфиденциальности переписок. Для защиты данных пользователей в мессенджере якобы реализовано сквозное шифрование.


После установки на устройстве жертвы GravityRAT может извлекать данные и шпионить за пользователем, отслеживая его геолокацию. Вот список того, что умеет этот троян:

  • Читать СМС-сообщения, проверять контакты и вызовы.
  • Менять настройки устройства.
  • Считывать данные о сотовой связи: телефонный номер, серийный номер и т. п.
  • Читать или записывать файлы на внешнем хранилище.
  • Записывать аудио.
  • Отслеживать местоположение мобильного устройства.
Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru