



Шпион для Android маскируется под мессенджер со сквозным шифрованием

Шпион для Android маскируется под мессенджер со сквозным шифрованием

Шпион для Android маскируется под мессенджер со сквозным шифрованием

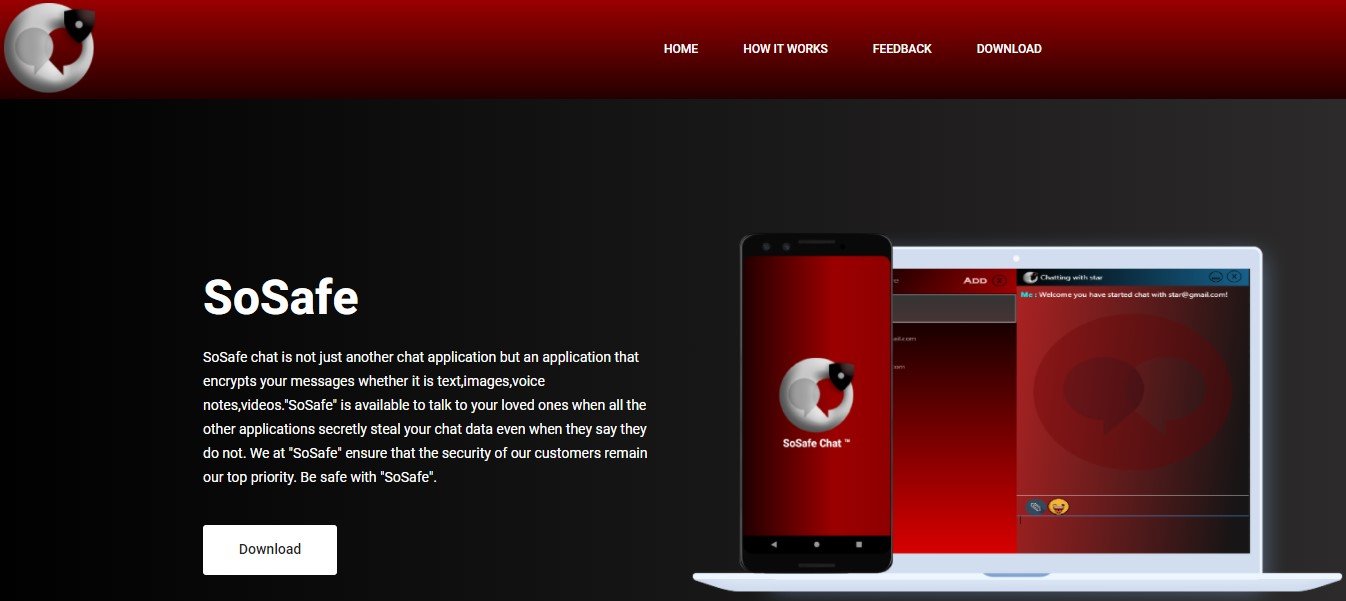
Злоумышленники снова распространяют Android-троян GravityRAT, однако теперь его маскируют под мессенджер SoSafe Chat, в котором якобы реализовано сквозное шифрование. После проникновение на мобильное устройство жертвы GravityRAT открывает операторам удалённый доступ.

Цели и принцип сбора данных не поменялись. Вредонос атакует преимущественно высокопоставленных лиц из Индии, а также представителей вооружённых сил. Интересно, что в 2020 году GravityRAT маскировался под приложение для путешествий, но в условиях пандемии отказался от этой стратегии.

Как выяснили исследователи из Cyble, теперь авторы зловреда прикрываются софтом для мгновенного обмена сообщениями, делая акцент на безопасности и конфиденциальности переписок. Для защиты данных пользователей в мессенджере якобы реализовано сквозное шифрование.


После установки на устройстве жертвы GravityRAT может извлекать данные и шпионить за пользователем, отслеживая его геолокацию. Вот список того, что умеет этот троян:

  • Читать СМС-сообщения, проверять контакты и вызовы.
  • Менять настройки устройства.
  • Считывать данные о сотовой связи: телефонный номер, серийный номер и т. п.
  • Читать или записывать файлы на внешнем хранилище.
  • Записывать аудио.
  • Отслеживать местоположение мобильного устройства.
Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru