



Шпион для Android маскируется под мессенджер со сквозным шифрованием

Шпион для Android маскируется под мессенджер со сквозным шифрованием

Шпион для Android маскируется под мессенджер со сквозным шифрованием

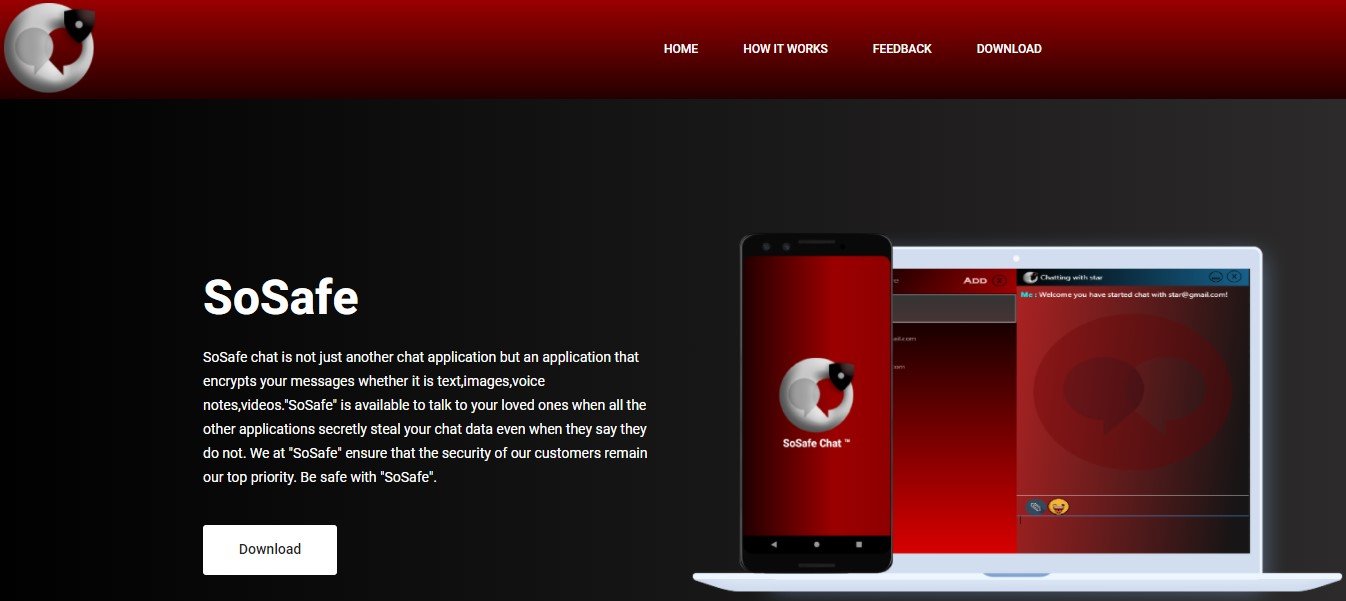
Злоумышленники снова распространяют Android-троян GravityRAT, однако теперь его маскируют под мессенджер SoSafe Chat, в котором якобы реализовано сквозное шифрование. После проникновение на мобильное устройство жертвы GravityRAT открывает операторам удалённый доступ.

Цели и принцип сбора данных не поменялись. Вредонос атакует преимущественно высокопоставленных лиц из Индии, а также представителей вооружённых сил. Интересно, что в 2020 году GravityRAT маскировался под приложение для путешествий, но в условиях пандемии отказался от этой стратегии.

Как выяснили исследователи из Cyble, теперь авторы зловреда прикрываются софтом для мгновенного обмена сообщениями, делая акцент на безопасности и конфиденциальности переписок. Для защиты данных пользователей в мессенджере якобы реализовано сквозное шифрование.


После установки на устройстве жертвы GravityRAT может извлекать данные и шпионить за пользователем, отслеживая его геолокацию. Вот список того, что умеет этот троян:

  • Читать СМС-сообщения, проверять контакты и вызовы.
  • Менять настройки устройства.
  • Считывать данные о сотовой связи: телефонный номер, серийный номер и т. п.
  • Читать или записывать файлы на внешнем хранилище.
  • Записывать аудио.
  • Отслеживать местоположение мобильного устройства.
Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru