



Сообщения в iOS 15.2 будут скрывать от детей контент с обнажёнкой

Сообщения в iOS 15.2 будут скрывать от детей контент с обнажёнкой

Сообщения в iOS 15.2 будут скрывать от детей контент с обнажёнкой

Apple уже давно ведёт речь о защите детей от неприемлемого контента, который нередко встречается в Сети. Одну из таких функций тестеры iOS недавно заметили в очередном релизе бета-версии операционной системы.

Нововведение получило имя Communication Safety (безопасность общения) и оно распространяется на приложение «Сообщения». Apple подчёркивает, что между Communication Safety и печально известной CSAM (технология сканирования контента пользователей) нет ничего общего.

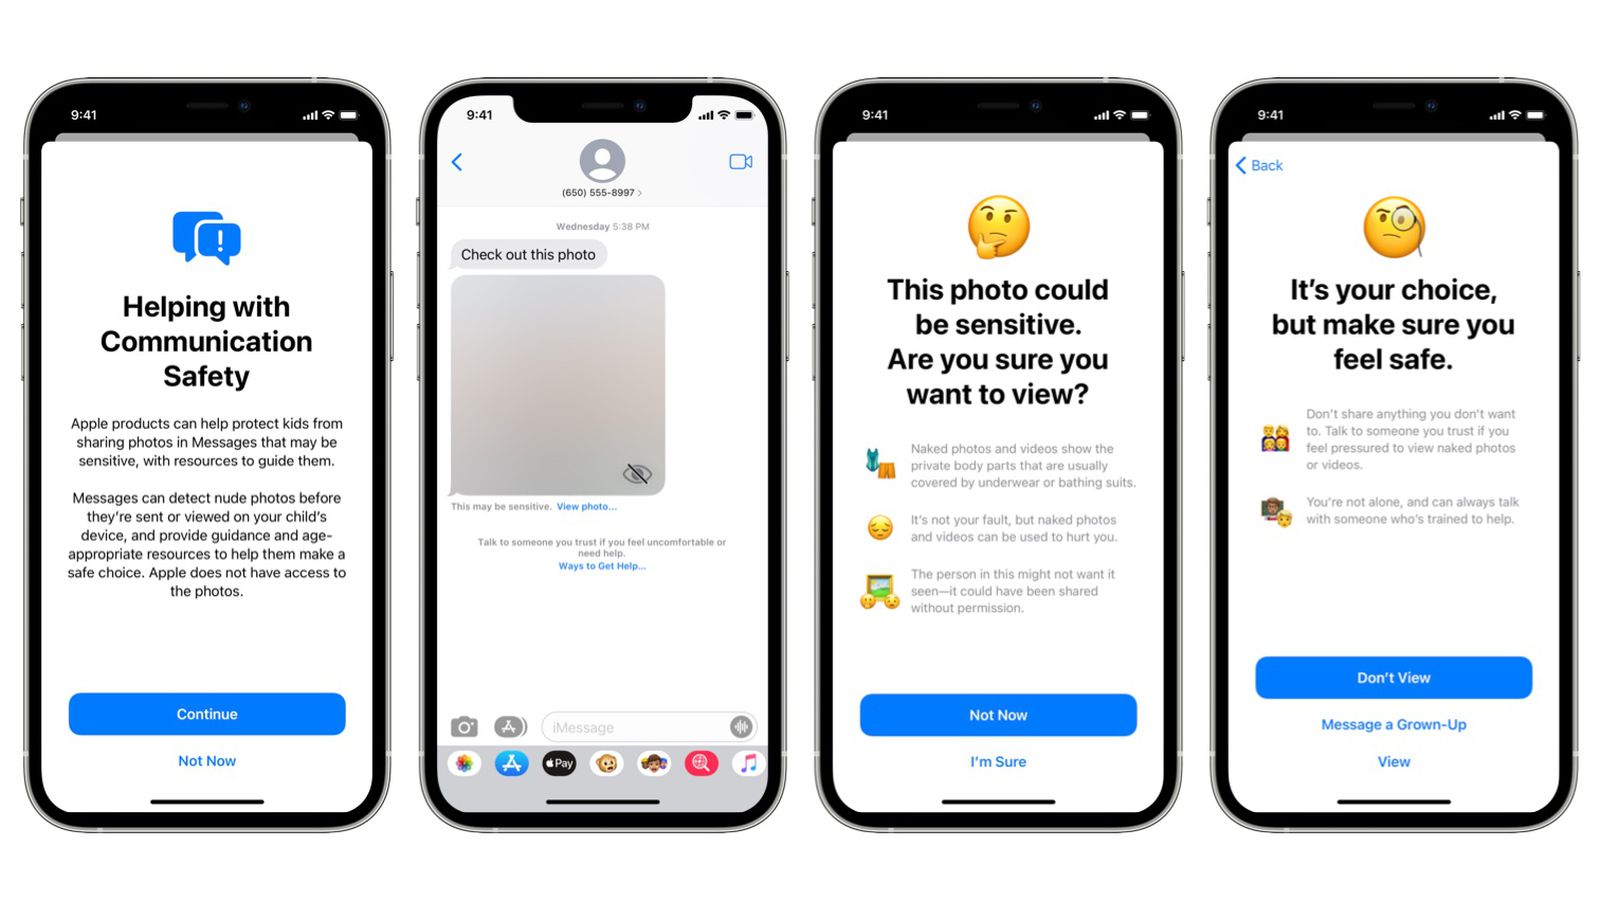
Появившаяся во второй бета-версии iOS 15.2 функциональность имеет прямое отношение к системе родительского контроля. Если активировать эту настройку, приложение «Сообщения» будет детектировать наготу в приходящих медиафайлах.

В результате дети не увидят подобный контент даже при прямом получении его в личном сообщении. Само изображение будет размыто, а несовершеннолетнего владельца смартфона предупредят о неприемлемом содержимом.


Помимо этого, разработчики iOS предусмотрели систему уведомлений, которая будет оповещать родителей в том случае, если их ребёнок просматривает материалы для взрослых. Apple подчеркнула, что новая функция никак не затрагивает сквозное шифрование, так что переписки пользователей якобы останутся только между ними.

Напомним, что на днях исследователи показали очередной способ обмануть нашумевшую технологию Apple CSAM. Оказалось, что с помощью хеш-фильтра систему можно ввести в заблуждение.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru