



Эксперты разработали инструмент для выявления опасных Chrome-расширений

Эксперты разработали инструмент для выявления опасных Chrome-расширений

Эксперты разработали инструмент для выявления опасных Chrome-расширений

Специалисты немецкого центра информационной безопасности CISPA им. Гельмгольца разработали софт, который может выявлять потенциально опасные расширения для браузера Google Chrome. Задача инструмента — детектировать возможность эксплуатации уязвимостей в аддонах.

Проблема вредоносных Chrome-расширений не преувеличена. Например, в феврале Google удалила более 500 злонамеренных аддонов из официального магазина, поскольку они участвовали в операции киберпреступников.

Такие случаи были зафиксированы в апреле и мае 2020 года, и это с учётом того, что буквально за несколько месяцев до этого Google закрыла Chrome Web Store для публикации новых расширений, чтобы бороться с мошенничеством.

Кроме того, Google уже три года разрабатывала набор API Manifest v3, задача которого — определять функциональные возможности и ограничения расширений для Chrome.

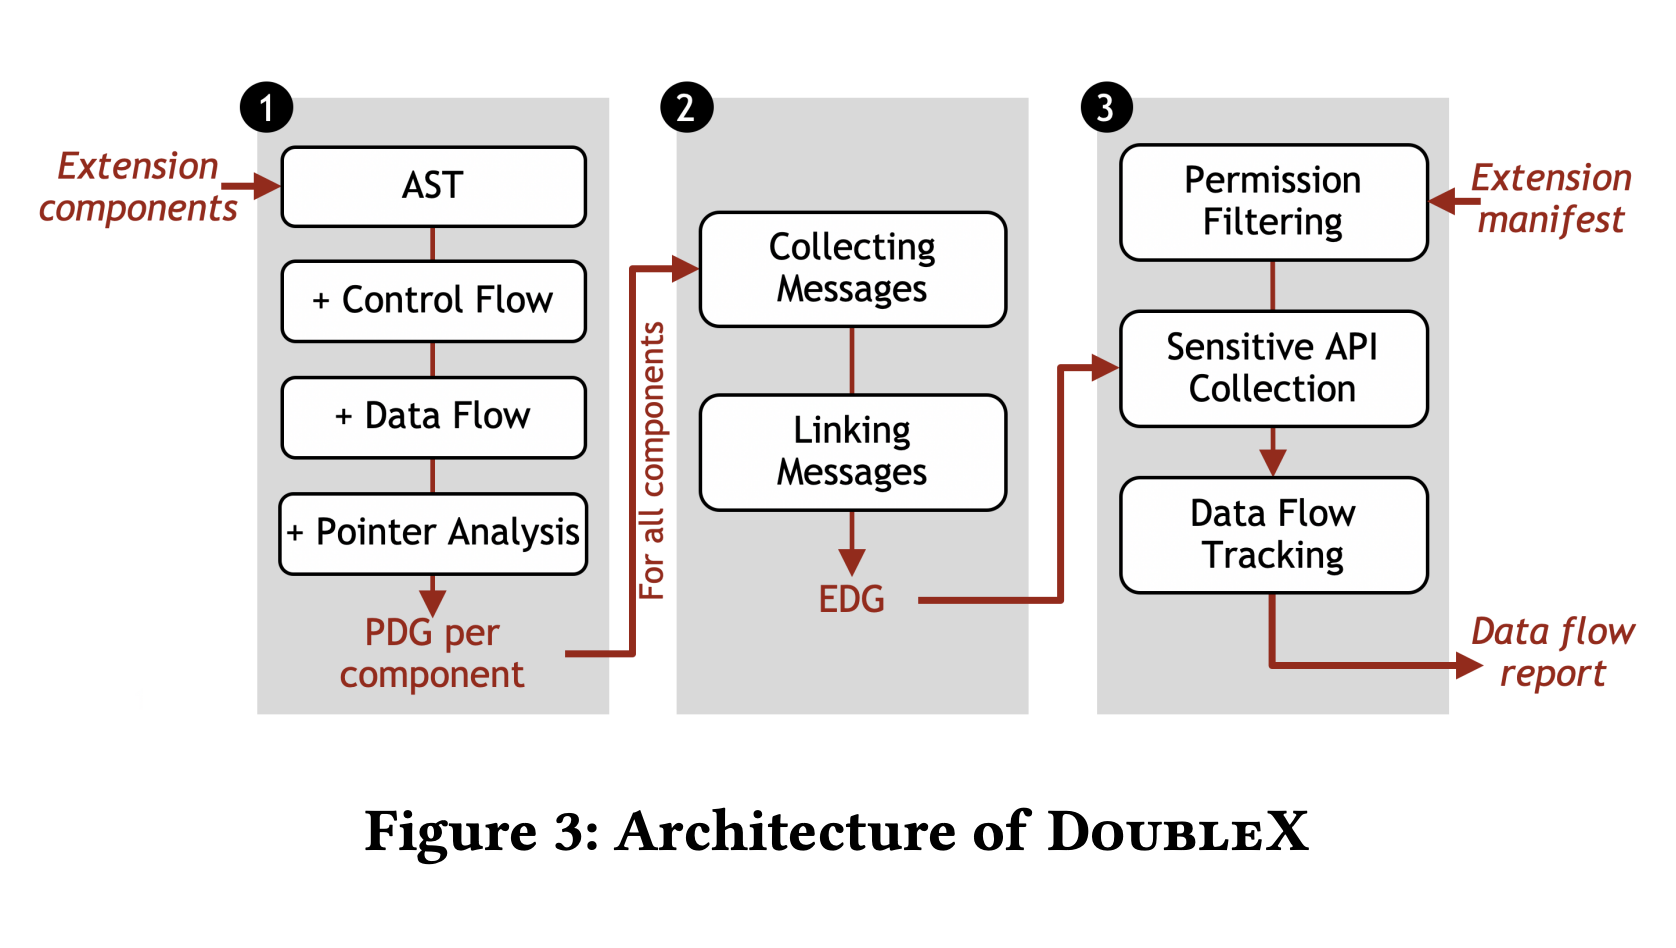
Чтобы как-то помочь пользователям защититься от опасных аддонов, немецкие специалисты разработали инструмент под названием «DoubleX». С помощью этого софта можно выявлять уязвимые расширения (необязательно вредоносные). Подробно эксперты описали своё детище в специальном документе (PDF).

«Мы изучили 154 484 аддона для Chrome, у 278 из которых наблюдалась проблема извлечения и передачи данных пользователей. С помощью DoubleX мы выявили, что 89% проблемных расширений могут раскрыть поток информации стороннему злоумышленнику», — отмечают разработчики DoubleX.

«Также мы зафиксировали 172 аддона, установленных более чем у двух миллионов пользователей, которые позволяют атакующему добраться до данных пользователя через другое  установленное расширение».

Подпишитесь на новости

Российских владельцев MikroTik предупредили об ограничении трафика

Около 100 тысяч российских маршрутизаторов MikroTik могут работать на уязвимых версиях RouterOS. Теперь их владельцам придётся поторопиться с обновлением: если патчи не установить в течение недели после предупреждения, оператор сможет ограничить трафик через отдельные порты. Интернет не обязательно исчезнет полностью, но работать может начать с сюрпризами.

Как сообщает РБК, Главное радиочастотное управление направило операторам связи рекомендации по защите оборудования MikroTik — как собственного, так и установленного у абонентов.

Причиной стали шесть критических уязвимостей RouterOS, обнаруженных специалистами CERT Polska. Наиболее опасная связка включает CVE-2026-67276 и CVE-2026-86060.

Первая позволяет обойти SSH-аутентификацию, а вторая — повысить привилегии до администратора. При совместном использовании злоумышленник способен полностью захватить роутер без пароля и легитимного закрытого SSH-ключа.

Ещё одна брешь, CVE-2026-67277, затрагивает сервис проверки пропускной способности. Через неё атакующий может получить данные из памяти ядра либо удалённо отправить устройство в сбой или перезагрузку.

MikroTik уже выпустила исправления, однако ждать, пока все пользователи самостоятельно найдут кнопку обновления, регулятор не хочет. Операторам рекомендовали предупредить абонентов, временно закрыть удалённый доступ к настройкам через отдельные порты и следить за подозрительным трафиком.

Если владелец роутера проигнорирует сообщение и не обновит RouterOS за неделю, провайдер может ограничить соединения по некоторым портам. В Роскомнадзоре признают, что мера неидеальная, но считают её временным способом снизить риск атак.

Представители отрасли отмечают, что операторы не обязаны чинить абонентские роутеры своими руками. Но защищать собственные сети всё равно придётся.

RSS: Новости на портале Anti-Malware.ru