



Вышел Tor Browser 11 с новым интерфейсом и отказом от поддержки V2

Вышел Tor Browser 11 с новым интерфейсом и отказом от поддержки V2

Вышел Tor Browser 11 с новым интерфейсом и отказом от поддержки V2

Разработчики Tor Project выпустили версию Tor Browser 11.0, которая отметилась новым интерфейсом и прекращением поддержки второго поколения луковой маршрутизации (V2). Ожидается, что отказ от V2 положительно скажется на конфиденциальности пользователей.

Новую версию Tor можно скачать с официального сайта Tor Project или же зайти в меню браузера > Help > About Tor Browser.

Поскольку Tor Browser 11 использует Firefox ESR версии 91, пользователи теперь смогут насладиться обновлённым интерфейсом с новыми иконками, панелью инструментов, меню, диалогами и видом вкладок.


Однако наиболее важным нововведением стал отказ от поддержки луковой маршрутизации второго поколения. Это значит, что браузер больше не воспринимает TOR-ссылки, использующие короткие 16-символьные имена хостов.

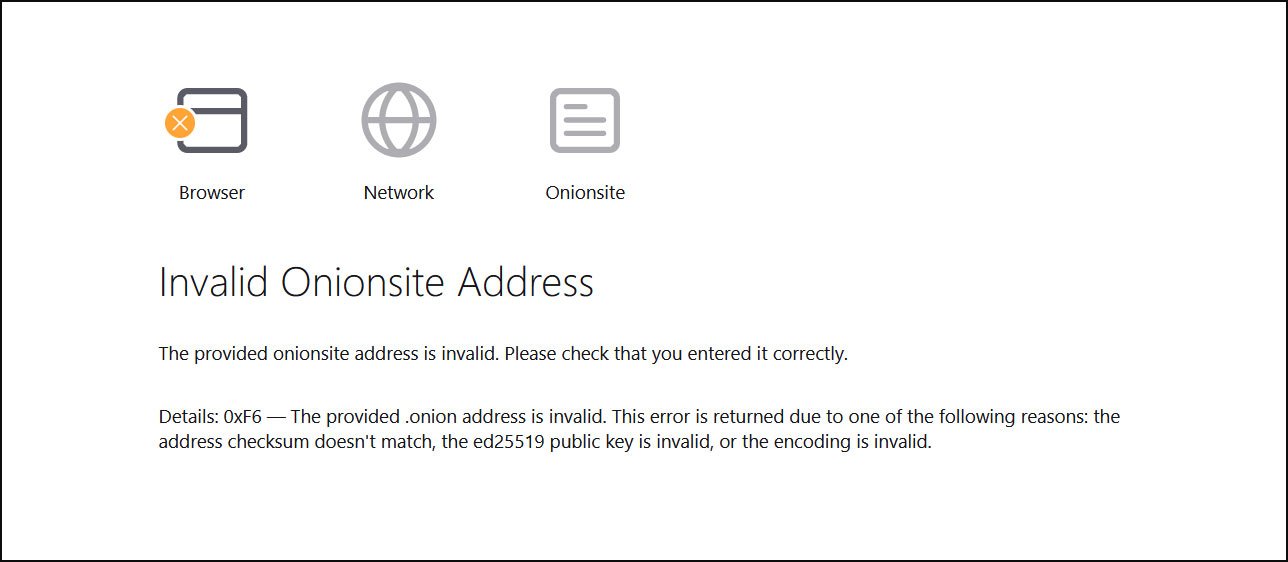
При попытке открыть V2 браузер Tor отобразит пользователю сообщение «Invalid Onionsite Address» и выдаст ошибку с кодом 0xF6.


Помимо этого, разработчики устранили ряд багов в Tor 11. Например, девелоперы разобрались с проблемой рендеринга шрифтов, отсутствующей функциональностью на macOS и сбоями при включённом режиме приватного просмотра.

Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru