



Вышел Tor Browser 11 с новым интерфейсом и отказом от поддержки V2

Вышел Tor Browser 11 с новым интерфейсом и отказом от поддержки V2

Вышел Tor Browser 11 с новым интерфейсом и отказом от поддержки V2

Разработчики Tor Project выпустили версию Tor Browser 11.0, которая отметилась новым интерфейсом и прекращением поддержки второго поколения луковой маршрутизации (V2). Ожидается, что отказ от V2 положительно скажется на конфиденциальности пользователей.

Новую версию Tor можно скачать с официального сайта Tor Project или же зайти в меню браузера > Help > About Tor Browser.

Поскольку Tor Browser 11 использует Firefox ESR версии 91, пользователи теперь смогут насладиться обновлённым интерфейсом с новыми иконками, панелью инструментов, меню, диалогами и видом вкладок.


Однако наиболее важным нововведением стал отказ от поддержки луковой маршрутизации второго поколения. Это значит, что браузер больше не воспринимает TOR-ссылки, использующие короткие 16-символьные имена хостов.

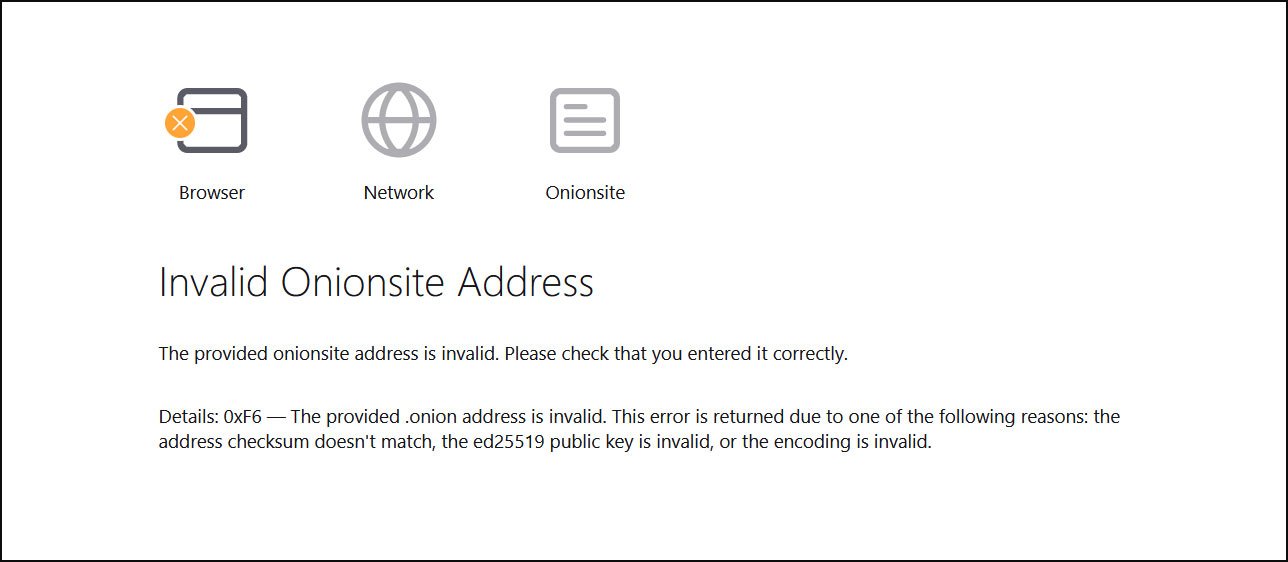
При попытке открыть V2 браузер Tor отобразит пользователю сообщение «Invalid Onionsite Address» и выдаст ошибку с кодом 0xF6.


Помимо этого, разработчики устранили ряд багов в Tor 11. Например, девелоперы разобрались с проблемой рендеринга шрифтов, отсутствующей функциональностью на macOS и сбоями при включённом режиме приватного просмотра.

Подпишитесь на новости

Старый iPhone в авиарежиме не стал безопасным сейфом для криптовалюты

Сбросить старый iPhone, отключить интернет и хранить на нём фразу восстановления криптокошелька — не значит надёжно защитить её. Основатель OneKey Иши Ван предупредил о рисках известных аппаратных уязвимостей старых моделей. Авиарежим не поможет, если атакующий получил сам телефон.

Предупреждение он опубликовал в X. Речь идёт об атаках с физическим доступом, а не о дистанционной краже кошелька через интернет.

Уязвимость checkm8 затрагивает поколения от iPhone 4S до iPhone X. Более новый usbliter8 охватывает чипы A12 и A13 — в частности, iPhone XS, XR, семейство iPhone 11 и SE второго поколения.

Проблемы позволяют нарушить цепочку доверенной загрузки и выполнить код до запуска iOS. Для usbliter8 требуется специальное USB-оборудование. Обычный сброс телефона уязвимость не устраняет: задействованный загрузочный код нельзя переписать стандартным обновлением.

Но важная оговорка: доступ к загрузчику сам по себе не расшифровывает содержимое кошелька. Код-пароль устройства, Secure Enclave и шифрование приложения остаются барьерами. Риск зависит от модели, версии системы, дополнительных уязвимостей и стойкости паролей.

Ван рекомендует не считать старый отключённый iPhone полноценным холодным хранилищем. Если фраза восстановления могла оказаться раскрыта, новый адрес внутри того же кошелька проблему не решит: потребуется новая фраза и перевод активов.

RSS: Новости на портале Anti-Malware.ru