



33% компаний в России столкнулись с целевыми атаками и оказались беззащитны

33% компаний в России столкнулись с целевыми атаками и оказались беззащитны

33% компаний в России столкнулись с целевыми атаками и оказались беззащитны

Специалисты компании Positive Technologies провели исследование, показавшее, что с целевыми атаками (Advanced Persistent Threat, APT) столкнулась треть российских компаний. Кроме того, большая часть организаций просто беззащитна перед киберугрозами такого уровня.

Также в отчёте Positive Technologies эксперты указывают на интересную тенденцию: таргетированные кибератаки стали чаще выявлять с помощью комплексных решений.

Собрать такую статистику помог анонимный опрос, который российская ИБ-компания провела среди специалистов в области кибербезопасности. Респондентами выступили спецы из девяти отраслей: госсектор, промышленность, финансовая сфера, ТЭК, образование, здравоохранение, телекоммуникации, СМИ и ИТ.

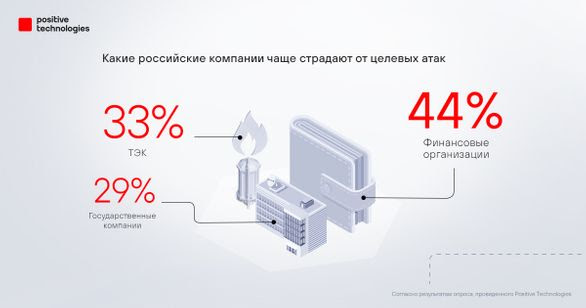
В каждой из упомянутых отраслей нашлись организации, ставшие в тот ли иной период объектом целевых кибератак. Лидером, согласно результатам опроса, стала финансовая отрасль (44% кибернападений пришлось на неё), далее шли предприятия топливно-энергетического комплекса (33%) и на третьем месте оказались государственные учреждения — 29%.


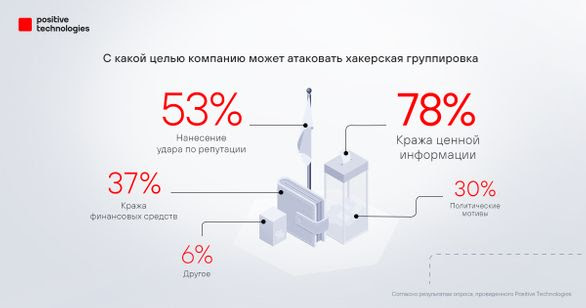
Большая часть APT-атак не обошлась без тщательной предварительной подготовки и сбора данных о цели. Как правило, такие операции проводят против конкретных компаний, отраслей или даже групп лиц.


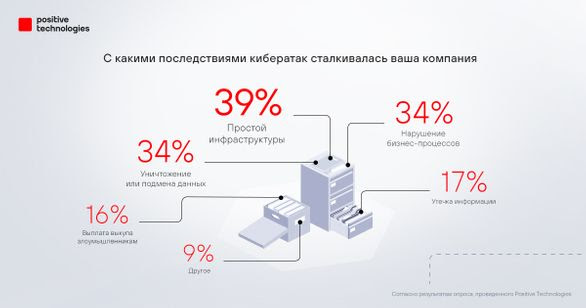
Самыми частыми последствиями целевых атак стали сбой в работе инфраструктуры, нарушение бизнес-процессов, а также потеря важных данных.


Большая часть атакованных компаний оказались беззащитны перед киберпреступными группировками, поскольку у некоторых не было даже базового антивируса. Тем не менее Positive Technologies отметила и позитивные моменты: организации начали понимать необходимость повышения уровня безопасности, в связи с чем многие планируют пополнять арсенал средств защиты информации.

Подпишитесь на новости

Офицер ФСБ может возглавить направление кибербезопасности в Минцифры

В Минцифры обсуждают нового замминистра по информационной безопасности. На должность рассматривают Константина Дробаденко — начальника управления Центра защиты информации и специальной связи ФСБ России. Он может сменить Александра Шойтова, который курирует направление с апреля 2021 года.

О возможной перестановке узнал РБК от четырёх источников. Два собеседника подчеркнули: окончательного решения пока нет, приказ о назначении не подписан.

Подразделение ФСБ, в котором работает Дробаденко, отвечает за криптографическую защиту информации и специальную связь. Шойтов тоже имеет опыт работы в ФСБ и глубокую экспертизу в криптографии. По профессиональному профилю преемственность просматривается.

Но задачи замминистра значительно шире шифрования. Это защита госуслуг и данных граждан, устойчивость цифровой инфраструктуры, развитие российского рынка ИБ и безопасность цифровизации бизнеса.

Эксперты напоминают, что бизнесу нужны доступные и экономически оправданные механизмы защиты. Одними строгими требованиями удобную и безопасную цифровую среду не построить.

Даже в криптографии накопились вопросы: противоречия в нормативных актах, незаконная выдача сертификатов, передача ключей третьим лицам и несовместимость реестров машиночитаемых доверенностей.

Потому потенциальному замминистру достанется внушительный список задач. Главная интрига — какие из них станут приоритетом и насколько внимательно новый руководитель будет слушать отрасль.

RSS: Новости на портале Anti-Malware.ru