



Крупнейший на сегодня ботнет Pink заразил более 1,6 млн устройств

Крупнейший на сегодня ботнет Pink заразил более 1,6 млн устройств

Крупнейший на сегодня ботнет Pink заразил более 1,6 млн устройств

Исследователи в области кибербезопасности рассказали о «самом большом» ботнете за последние шесть лет, активно участвующем в реальных кибератаках. В общей сложности этот ботнет подчинил себе более 1,6 миллионов устройств и использует их для DDoS-атак.

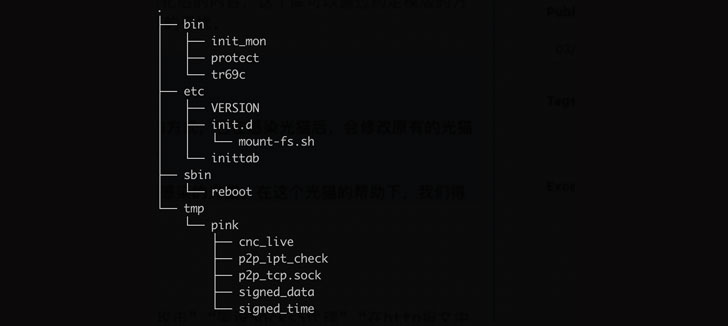
Имя выдающейся киберугрозы — «Pink». Помимо DDoS, операторы ботнета внедряют рекламные объявления в веб-страницы HTTP-сайтов, а для связи используют сторонние сервисы вроде GitHub, 2P2-сети, а также C2-серверы. Причём каналы обмена информацией полностью зашифрованы.

«Операторы Pink постоянно борются с вендорами за контроль над заражёнными устройствами. Пока разработчики пытаются пофиксить проблему, киберпреступники замечают эти попытки и оперативно накатывают обновления прошивки», — пишут специалисты в отчёте.


Интересно, что Pink также прибегает к DNS-Over-HTTPS (DoH) при соединении с контроллером, указанном в файле конфигурации. Сам файл доставляется либо с помощью GitHub или Baidu Tieba, либо через домен, жёстко закодированный в образцах вредоноса.

В отчёте NSFOCUS отмечается, что 96% поражённых ботнетом узлов располагаются в Китае. Для взлома устройств жертв злоумышленники используют уязвимости нулевого дня. На сегодняшний день Pink запустил около 100 DDoS-атак.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru