



Microsoft нашла в macOS дыру Shrootless, позволяющую установить руткит

Microsoft нашла в macOS дыру Shrootless, позволяющую установить руткит

Microsoft нашла в macOS дыру Shrootless, позволяющую установить руткит

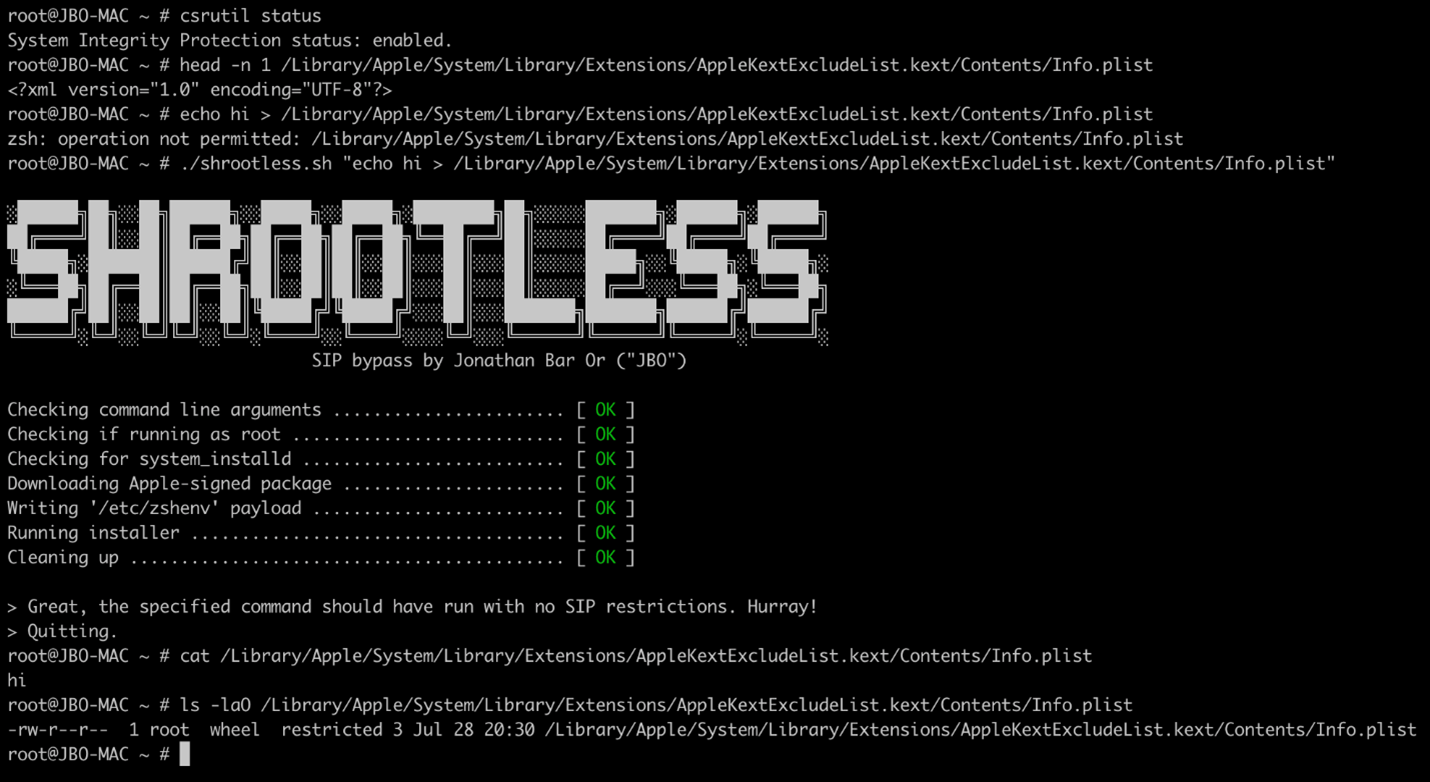
Специалисты Microsoft обнаружили уязвимость в операционной системе macOS, с помощью которой потенциальные злоумышленники могут обойти защитную функцию System Integrity Protection (SIP), выполнить операции в ОС, повысить привилегии до root и даже установить руткиты.

Проблема в безопасности попалась на глаза команде Microsoft 365 Defender Research, которая присвоила бреши имя «Shrootless». Позже уязвимость получила собственный идентификатор — CVE-2021-30892.

Основная угроза Shrootless заключается в обходе SIP, которую Apple специально разработала для блокировки запуска потенциально вредоносных программ в системе macOS. Задача SIP — не давать софту модифицировать защищённые файлы и директории. По умолчанию эта функция позволяет менять критические компоненты лишь системным установщикам, подписанным самой Apple.

Специалисты Microsoft выявили Shrootless после того, как обратили внимание на демон system_installd, который располагал правами com.apple.rootless.install.inheritable. На деле это означало, что любой дочерний процесс может полностью обойти ограничения SIP.

«Мы обнаружили, что уязвимость присутствует в процессе установки подписанных Apple пакетах. Киберпреступник может создать специальный файл, который перехватить процесс инсталляции», — объясняют исследователи.

«После обхода SIP атакующий сможет установить вредоносный драйвер уровня ядра (руткит) и перезаписать системные файлы. Такую вредоносную составляющую будет крайне трудно детектировать в системе».


На этой неделе Apple выпустила патч, устраняющий проблему Shrootless. Всем пользователям рекомендуется срочно установить апдейт.

Подпишитесь на новости

Нарисованный ChatGPT медведь обошелся жительнице Приамурья в 15 тыс. штрафа

Жительница Магдагачи в Амурской области добавила медведя на фотографию улицы с помощью ChatGPT, чтобы разыграть подругу. Но картинка разошлась по мессенджерам, жители начали звонить в полицию, а искать нарисованного хищника отправились охотники с техникой.

Как сообщила пресс-служба судов региона, женщина использовала собственный снимок улицы Красноармейской.

Изображение оказалось достаточно убедительным, чтобы информация дошла до главы округа и начались поиски животного.

Одна из местных жительниц рассказала, что весь день боялась выйти из дома и даже не смогла сходить в магазин.

Позднее автор сама позвонила в полицию и призналась, что создала изображение с помощью ИИ. В суде она признала вину и раскаялась, объяснив, что хотела лишь пошутить.

Женщину признали виновной по части 9 статьи 13.15 КоАП РФ. Суд назначил штраф 15 тыс. рублей — ниже предусмотренного минимального размера в 30 тыс. При этом учли признание вины, раскаяние, имущественное положение и первое привлечение к ответственности.

Изъятый iPhone 15 конфисковывать не стали. Женщина просила вернуть устройство, поскольку использует его для работы.

Это уже не первый случай с искусственными медведями: в сентябре жительницу Дульдурги в Забайкалье оштрафовали на 30 тыс. рублей за похожую публикацию и конфисковали iPhone 11.

RSS: Новости на портале Anti-Malware.ru