



Microsoft нашла в macOS дыру Shrootless, позволяющую установить руткит

Microsoft нашла в macOS дыру Shrootless, позволяющую установить руткит

Microsoft нашла в macOS дыру Shrootless, позволяющую установить руткит

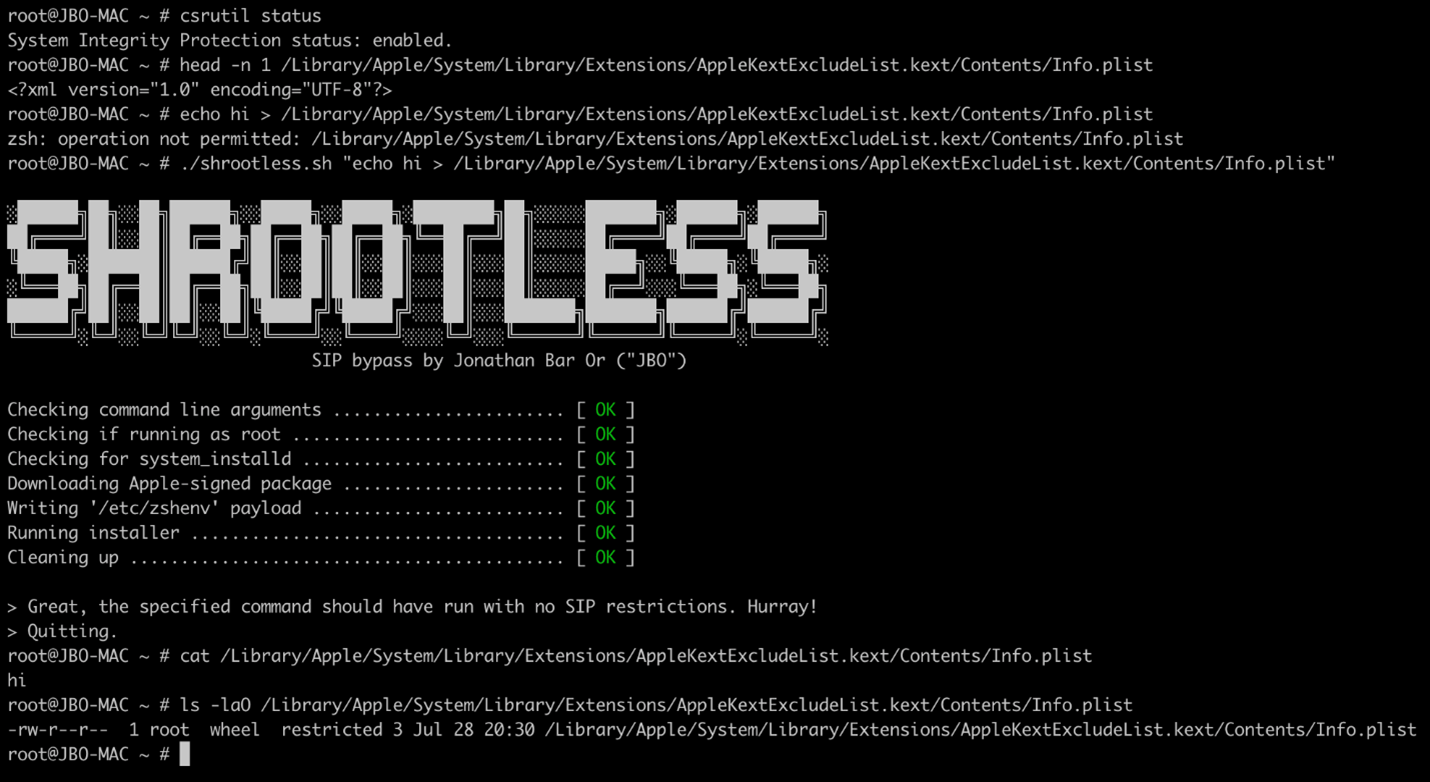
Специалисты Microsoft обнаружили уязвимость в операционной системе macOS, с помощью которой потенциальные злоумышленники могут обойти защитную функцию System Integrity Protection (SIP), выполнить операции в ОС, повысить привилегии до root и даже установить руткиты.

Проблема в безопасности попалась на глаза команде Microsoft 365 Defender Research, которая присвоила бреши имя «Shrootless». Позже уязвимость получила собственный идентификатор — CVE-2021-30892.

Основная угроза Shrootless заключается в обходе SIP, которую Apple специально разработала для блокировки запуска потенциально вредоносных программ в системе macOS. Задача SIP — не давать софту модифицировать защищённые файлы и директории. По умолчанию эта функция позволяет менять критические компоненты лишь системным установщикам, подписанным самой Apple.

Специалисты Microsoft выявили Shrootless после того, как обратили внимание на демон system_installd, который располагал правами com.apple.rootless.install.inheritable. На деле это означало, что любой дочерний процесс может полностью обойти ограничения SIP.

«Мы обнаружили, что уязвимость присутствует в процессе установки подписанных Apple пакетах. Киберпреступник может создать специальный файл, который перехватить процесс инсталляции», — объясняют исследователи.

«После обхода SIP атакующий сможет установить вредоносный драйвер уровня ядра (руткит) и перезаписать системные файлы. Такую вредоносную составляющую будет крайне трудно детектировать в системе».


На этой неделе Apple выпустила патч, устраняющий проблему Shrootless. Всем пользователям рекомендуется срочно установить апдейт.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru