



Арестованы хакеры, проникшие в Национальную службу здравоохранения Украины

Арестованы хакеры, проникшие в Национальную службу здравоохранения Украины

Арестованы хакеры, проникшие в Национальную службу здравоохранения Украины

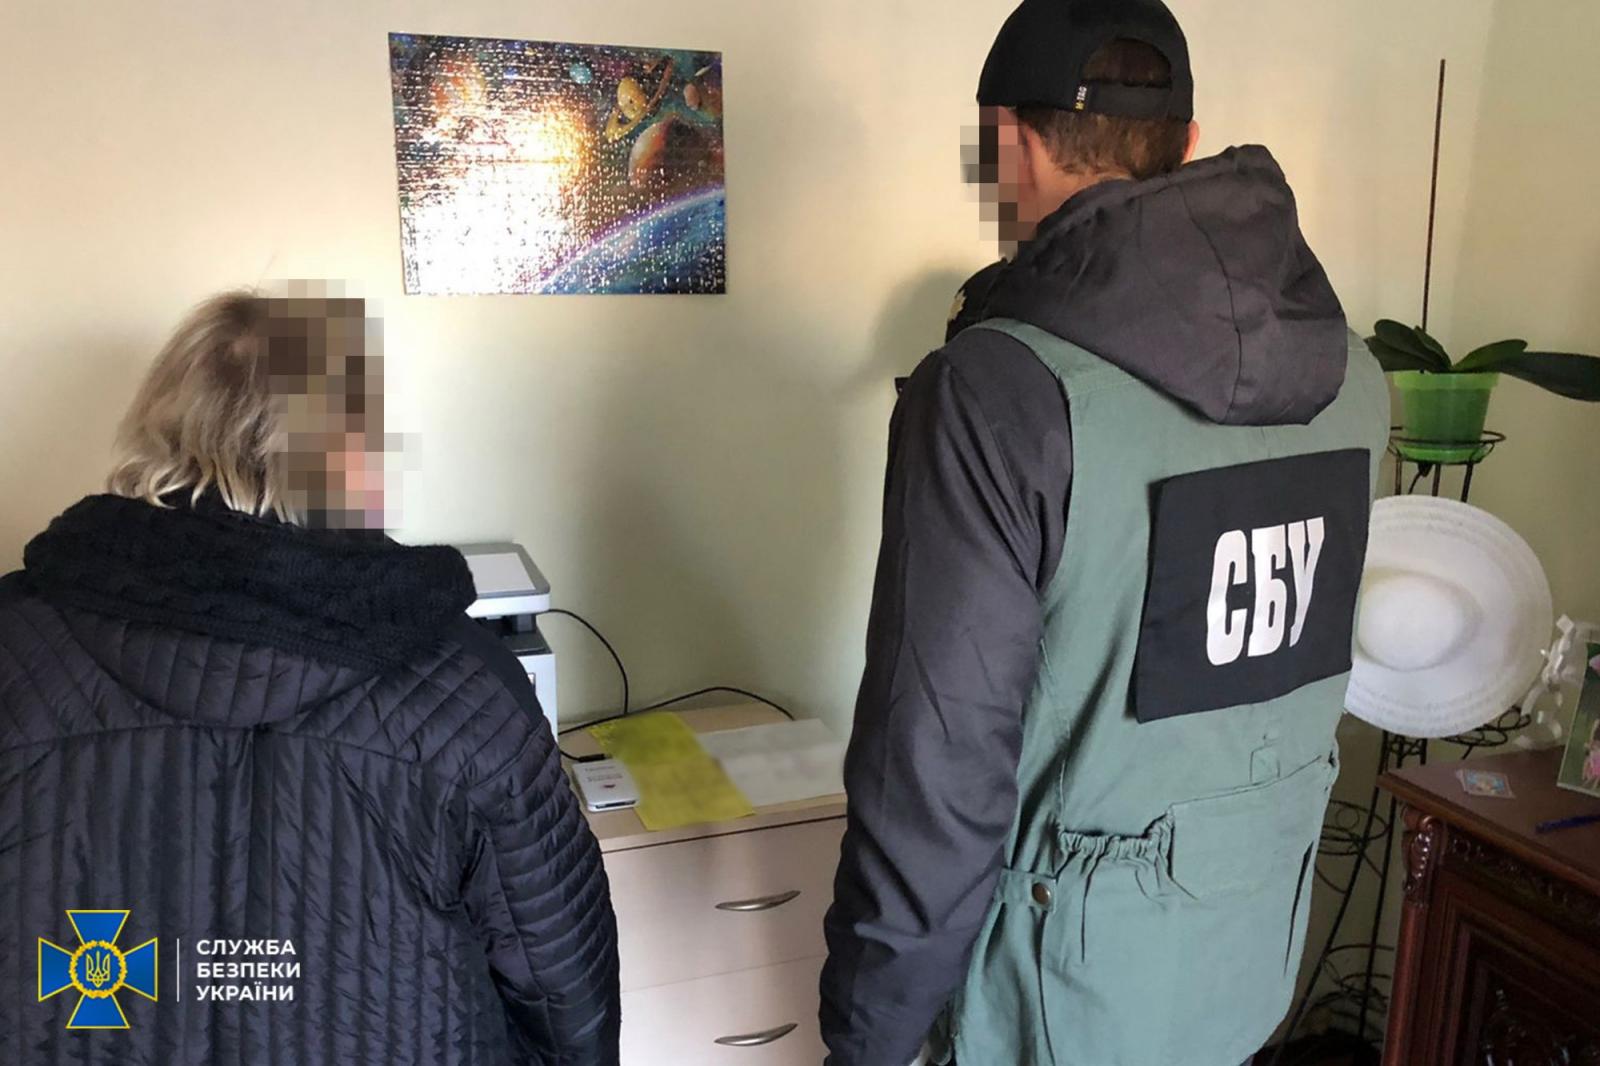
Служба безопасности Украины (СБУ) арестовала киберпреступников, которым удалось проникнуть в систему Национальной службы здравоохранения Украины. По данным правоохранителей, злоумышленники изменили информацию о вакцинации граждан.

В мошеннической схеме участвовали врачи, предлагающие поддельные сертификаты о вакцинировании от COVID-19. Задержанные киберпреступники при этом нашли соответствующих клиентов в Сумской области, готовых заплатить 3000 гривен (чуть больше 8 тысяч рублей).

Взломав системы Национальной службы здравоохранения, злоумышленники ввели ложные данные, что позволило их клиентам проходить все проверки вакцинации от COVID-19. Напомним, что в этом случае генерируется специальный QR-код, подтверждающий наличие прививки.


СБУ пока не выяснила, являются ли арестованные сторонними хакерами или же инсайдерами в медицинских учреждениях. Если это второй вариант, злоумышленники могли просто использовать свои учётные данные для входа в систему.

Как отметили правоохранители, подозреваемые до 200 раз в месяц модифицировали записи в системе, однако полиция пока не выяснила, как долго злоумышленники поддерживали эту схему на плаву.

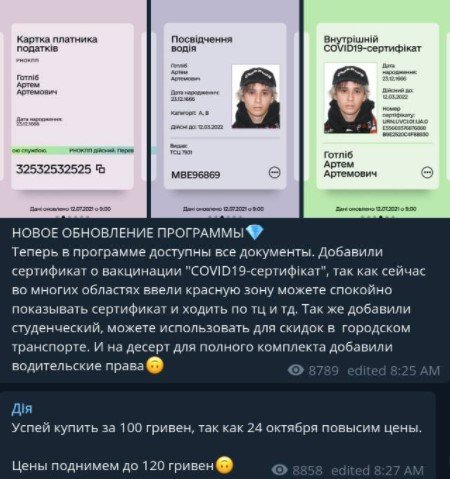
Позже стало ясно, что киберпреступники использовали приложение «Action», которое не так давно запустили власти Украины. Задача этого софта — постепенно переводить граждан на технологию «умной» идентификации.

Фейковая копия приложения «Action» при этом распространялась через каналы в мессенджере Telegram и позволяла украинцам сгенерировать любой сертификат.

Подпишитесь на новости

Для Android создали открытый клиент с копиями приложений за прокси

На Хабре представили Pocket Android — бесплатное приложение с открытым исходным кодом для запуска копий программ через прокси. Оно использует рабочий профиль Android: выбранные приложения получают отдельные данные и аккаунты, а программы в основном профиле продолжают работать напрямую.

Об устройстве проекта разработчик рассказал в публикации на Хабре. Pocket основан на коде Shelter.

Для каждой копии приложения можно назначить собственный прокси-сервер. Поддерживаются Hysteria 2 и VLESS с REALITY, импорт подписок и сохранение настроек в файл с паролем. Для подключения нужен собственный сервер или подписка совместимого провайдера.

Чтобы приложения не выходили в сеть мимо прокси при сбое соединения или перезагрузке смартфона, используются системные механизмы Always-on VPN и Lockdown. По описанию автора, при обрыве туннеля интернет для копий блокируется.


Рабочий профиль разделяет данные приложений, но сетевой стек ядра остаётся общим. При первом запуске копий потребуется заново войти в аккаунты: сессии из основного профиля не переносятся.

Pocket работает на Android 10 и новее. Если устройство уже использует корпоративный рабочий профиль, создать рядом ещё один не получится. Удаление профиля стирает данные всех приложений внутри него.

Исходники и APK доступны на GitHub. Проект находится в разработке; автор рекомендует проверять восстановление соединения и блокировку трафика на конкретном устройстве и прошивке.

RSS: Новости на портале Anti-Malware.ru