



Авторы macOS-трояна WizardUpdate добавили функции ухода от детектирования

Авторы macOS-трояна WizardUpdate добавили функции ухода от детектирования

Авторы macOS-трояна WizardUpdate добавили функции ухода от детектирования

Специалисты Microsoft обнаружили новый образец вредоносной программы для macOS, известной под именем WizardUpdate (также её называют UpdateAgent или Vigram). В последней на данный момент версии авторы усовершенствовали техники ухода от обнаружения и укрепления зловреда в системе.

По словам экспертов корпорации из Редмонда, вредоносная программа распространяется с помощью непреднамеренной загрузки (Drive-by download) и маскируется под безопасный и легитимный софт. Хотя в январе аналитики Confiant сообщали о распространении WizardUpdate под видом установщиков Flash.

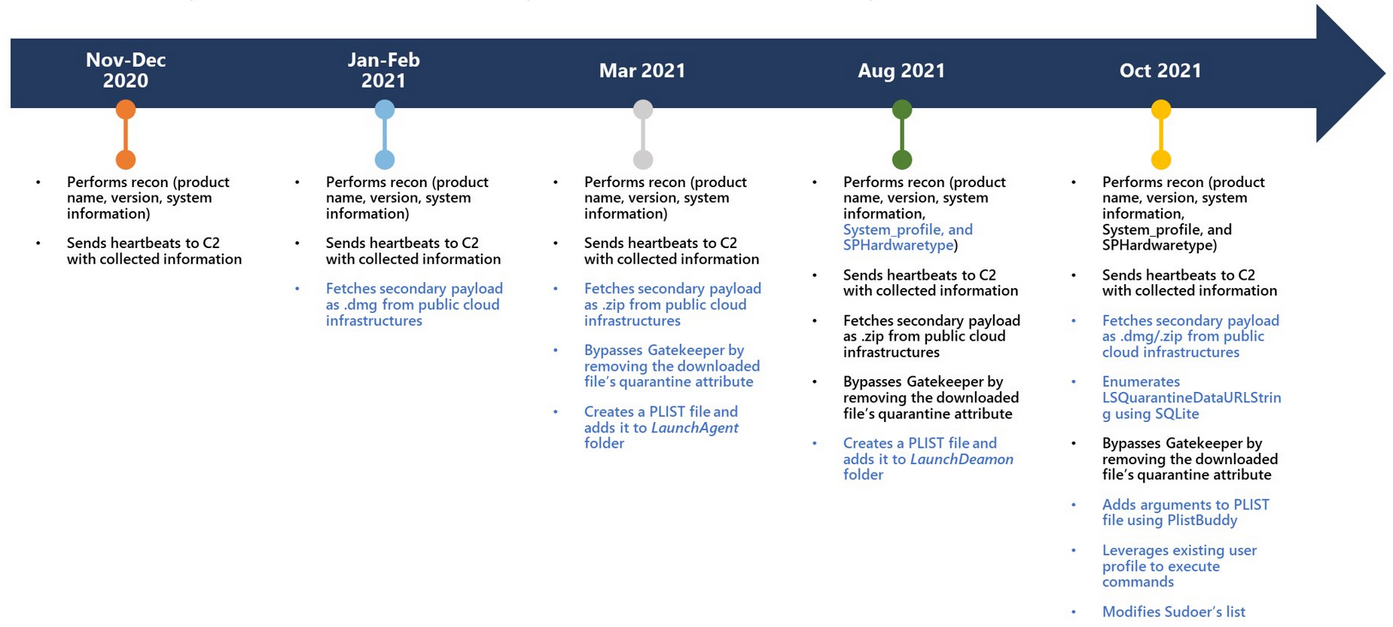
Впервые об этом зловреде стало известно в ноябре 2020 года, тогда он мог лишь извлекать и передавать операторам информацию о заражённой системе. Однако с тех пор авторы WizardUpdate значительно усовершенствовали свой софт.

Например, достаточно взглянуть на образцы зловреда, которые датируются уже этим месяцем:

  • WizardUpdate разворачивает дополнительные пейлоады, загружаемые из облачной инфраструктуры;
  • собирает полную историю загрузок macOS с помощью строки LSQuarantineDataURLString;
  • обходит защиту Gatekeeper, удаляя пометки «в карантин» у загруженных пейлоадов;
  • модифицирует файлы PLIST;
  • использует существующие профили для выполнения команд;
  • выдаёт обычным пользователям права администратора.


«UpdateAgent использует облачную инфраструктуру для хранения дополнительных вредоносных нагрузок. Кроме того, теперь вредонос может обходить Gatekeeper, специально созданный для запуска лишь проверенного и надёжного софта», — пишет Microsoft.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru