



Gummy Browsers — новый способ снять цифровой отпечаток жертвы

Gummy Browsers — новый способ снять цифровой отпечаток жертвы

Gummy Browsers — новый способ снять цифровой отпечаток жертвы

Исследователи в области безопасности придумали новую технику снятия цифрового отпечатка и подмены браузера. Этот вектор кибератаки, получивший имя Gummy Browsers, достаточно легко использовать в реальных атаках, предупреждают эксперты.

Цифровой отпечаток, как известно, получают на основе целого ряда характеристик устройства пользователя: IP-адрес, версия браузера и операционной системы, установленные приложения, аддоны, cookie и даже способ ввода текста с клавиатуры или движения мышью.

Владельцы веб-сайтов и различные рекламные компании могут использовать цифровые отпечатки, чтобы отличить людей от ботов, а также для отслеживания действий посетителей в Сети. Вся собранная информация потом помогает рекламодателям «подсовывать» пользователям релевантную рекламу.

Помимо этого, цифровой отпечаток может использоваться в системах аутентификации. Например, в каких-то случаях можно обходиться без 2FA, если система обнаружит определённый цифровой отпечаток и таким образом узнает владельца учётной записи.

Именно поэтому такие отпечатки являются достаточно ходовым товаром на форумах киберпреступной тематики в дарквебе. Если условный злоумышленник купит парочку таких отпечатков, ему удастся получить доступ к аккаунтам пользователей.

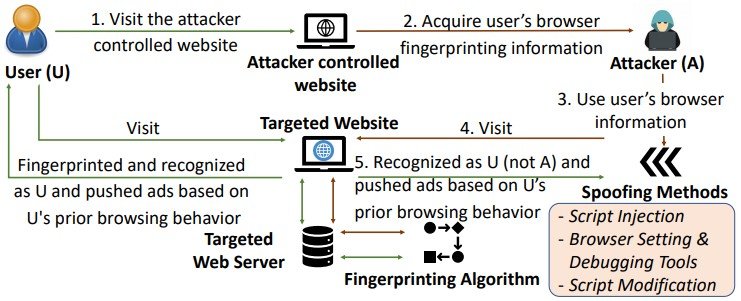
Новый вектор атаки — Gummy Browsers — основан на том, что жертву сначала необходимо заманить на определённый веб-сайт, который снимет всю необходимую для цифрового отпечатка информацию. Далее уже эти данные могут использоваться на усмотрение злоумышленников.


Чтобы «представиться» атакуемым пользователем на других ресурсах, киберпреступники могут прибегнуть к трём шагам, о которых рассказали  эксперты:

  • Инъекция скрипта, при которой данные извлекаются с помощью вызовов API JavaScript.
  • Настройки браузера и встроенные в него инструменты разработчика могут использоваться для изменения атрибутов.
  • Модификация скрипта позволяет изменить значения браузера и встроенный в веб-сайт код до того, как он отправится на сервер. 

В отчёте (PDF) специалистов утверждается, что данный метод не вызывает у жертвы никаких подозрений, хотя в это время потенциальный злоумышленник похищает её цифровую личность. Исследователи также предупредили, что реальные киберпреступники могут легко использовать Gummy Browsers в атаках.

Подпишитесь на новости

Алиса AI начала звонить за пользователей: что умеет новый режим

Яндекс начал тестировать телефонные поручения для «Алисы AI». Ассистент сможет звонить организациям и частным лицам: уточнять информацию, записывать на услуги и бронировать столики. Пользователю достаточно объяснить задачу, а разговор помощник возьмёт на себя.

О запуске тестирования рассказал «Ведомостям» менеджер по продукту «Алисы AI» Сергей Михайлов. Во время звонка нейросеть сможет задавать вопросы, выслушивать ответы и уточнять детали.

Получатель увидит подпись «Алиса, запрос от пользователя». После разговора в чат придёт расшифровка, а важные действия ассистент при необходимости попросит подтвердить.

На один номер помощник сможет позвонить не больше десяти раз за час. По словам представителя компании, ограничение должно препятствовать использованию функции для холодных и маркетинговых обзвонов. Общие лимиты звонков и поручений пока не раскрыты.

По условиям сервиса пользователь должен контролировать работу агента, проверять результаты и останавливать нежелательные действия. Яндекс не гарантирует безошибочную работу помощника.

Совершать юридически значимые действия полностью автономно, без участия человека, ассистент не сможет. Сначала доступ получат несколько тысяч активных пользователей платной подписки.

Массовый запуск намечен на конец 2026 года, тарифы компания определит позднее.

RSS: Новости на портале Anti-Malware.ru