



Киберпреступники обфусцируют около 26% вредоносного JavaScript-кода

Киберпреступники обфусцируют около 26% вредоносного JavaScript-кода

Киберпреступники обфусцируют около 26% вредоносного JavaScript-кода

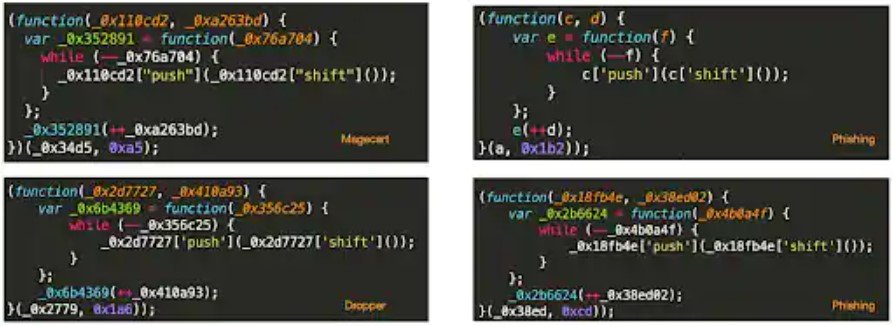
Исследователи в области кибербезопасности изучили более 10 тысяч образцов зловредов, написанных на JavaScript, чтобы выяснить, насколько часто злоумышленники маскируют вредоносный код. Оказалось, что обфускация применяется приблизительно в 26% случаев.

Такое намеренное «запутывание» кода призвано усложнить задачу ИБ-аналитиков, которые будут изучать семплы вредоносных скриптов. Более того, обфускация бонусом позволяет обойти отдельные защитные программы.

Добиться сложного для понимания кода можно несколькими способами: внедрить в скрипт неиспользуемый (мусорный) код, нетипично разделить или слить код или использовать паттерны шестнадцатеричной системы счисления.

Специалисты компании Akamai проанализировали 10 тысяч семплов вредоносного JavaScript-кода, среди которых были дропперы, элементы фишинговых страниц, а также инструменты для онлайн-мошенничества, Magecart-сниппеты, криптомайнеры и т. п.

В 26% этих образцов применялась та или иная форма обфускации, позволяющая злоумышленникам обойти детектирование антивирусными решениями. Код большей части изученных образцов был подозрительно похож, но это может быть следствием использования одинаковых упаковщиков.


Тем не менее эксперты обращают внимание на тот факт, что методы обфускации используются и на легитимных популярных сайтах. Например, 0,5% ресурсов, входящих в топ Alexa, также применяют обфускацию.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru