



Киберпреступники обфусцируют около 26% вредоносного JavaScript-кода

Киберпреступники обфусцируют около 26% вредоносного JavaScript-кода

Киберпреступники обфусцируют около 26% вредоносного JavaScript-кода

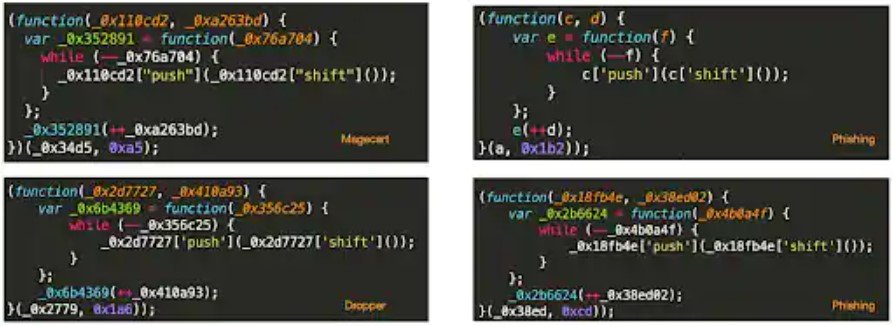
Исследователи в области кибербезопасности изучили более 10 тысяч образцов зловредов, написанных на JavaScript, чтобы выяснить, насколько часто злоумышленники маскируют вредоносный код. Оказалось, что обфускация применяется приблизительно в 26% случаев.

Такое намеренное «запутывание» кода призвано усложнить задачу ИБ-аналитиков, которые будут изучать семплы вредоносных скриптов. Более того, обфускация бонусом позволяет обойти отдельные защитные программы.

Добиться сложного для понимания кода можно несколькими способами: внедрить в скрипт неиспользуемый (мусорный) код, нетипично разделить или слить код или использовать паттерны шестнадцатеричной системы счисления.

Специалисты компании Akamai проанализировали 10 тысяч семплов вредоносного JavaScript-кода, среди которых были дропперы, элементы фишинговых страниц, а также инструменты для онлайн-мошенничества, Magecart-сниппеты, криптомайнеры и т. п.

В 26% этих образцов применялась та или иная форма обфускации, позволяющая злоумышленникам обойти детектирование антивирусными решениями. Код большей части изученных образцов был подозрительно похож, но это может быть следствием использования одинаковых упаковщиков.


Тем не менее эксперты обращают внимание на тот факт, что методы обфускации используются и на легитимных популярных сайтах. Например, 0,5% ресурсов, входящих в топ Alexa, также применяют обфускацию.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru