



ИИ может узнать ПИН-код банковской карты даже при закрытой панели ATM

ИИ может узнать ПИН-код банковской карты даже при закрытой панели ATM

ИИ может узнать ПИН-код банковской карты даже при закрытой панели ATM

Исследователи в области кибербезопасности показали, как алгоритм машинного обучения может угадать ПИН-код банковской карты, даже если жертва закрывает рукой панель ввода. Узнать заветные четыре цифры получилось в 41% попыток.

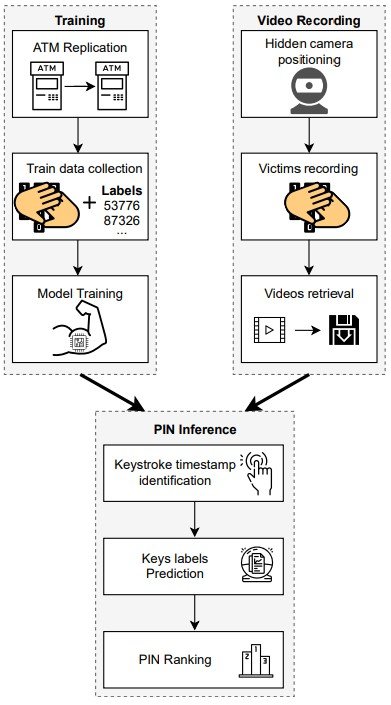
Этот вектор атаки предполагает, что злоумышленникам сначала придётся создать точную копию атакуемого банкомата. Это важно, поскольку алгоритм будет учитывать расстояние между кнопками.

После этого преступники должны пустить в ход машинное обучение и научить алгоритм распознавать нажатия клавиш. Тренироваться можно по видеозаписям, на которых реальные клиенты банков вводят свои коды.


В рамках эксперимента специалисты собрали (PDF) 5800 видеозаписей, на которых 58 разных граждан вводили ПИН-коды от своих банковских карт. Параллельно Xeon E5-2670 с 128 ГБ оперативной памяти и три Tesla K20m с 5 ГБ оперативной памяти запускали ИИ-модель.

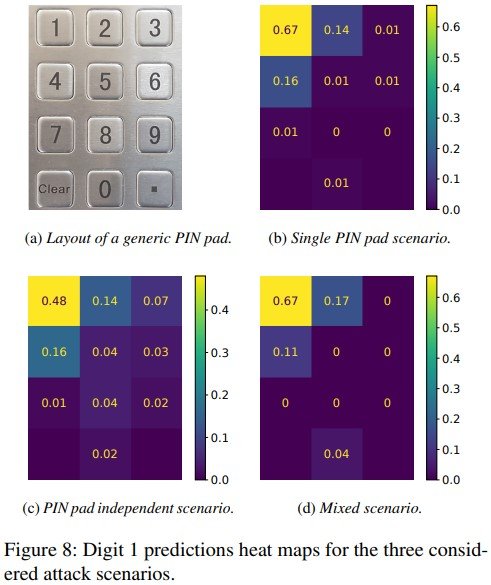
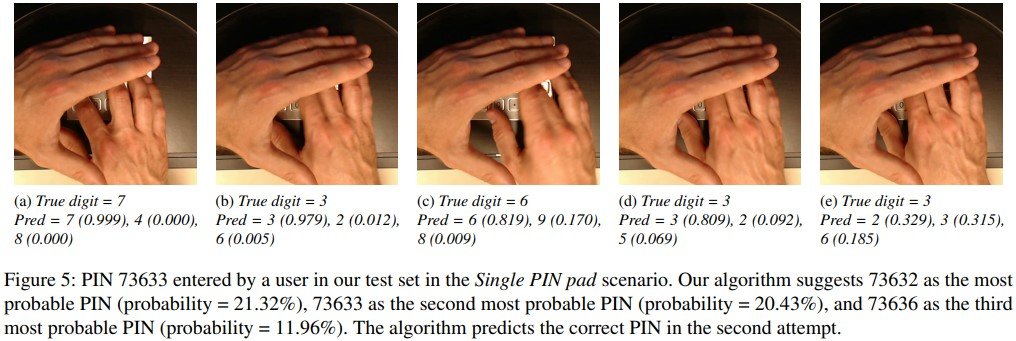
Используя три попытки ввода, что предусматривает каждый банкомат, исследователи смогли распознать 4-значный ПИН-код в 41% случаев. Само собой, расположение камеры играло ключевую роль в вычислении кодов, поскольку надо было учитывать как праворуких пользователей, так и левшей.

Если камера могла записывать аудио, модель экспертов также отмечала звучание каждой клавиши, что повышало шансы успешно угадать ПИН-код.

Подпишитесь на новости

Солар представил JSOC One: внешний SOC от 3 млн рублей в год

Кибератаки идут круглосуточно, а специалистов и бюджетов на собственный SOC хватает не всем. Именно этот дефицит подталкивает компании к аутсорсингу безопасности. Об этом рассказали на пресс-конференции Solar JSOC, которую посетил корреспондент Anti-Malware.ru.

«Солар» представил исследование с участием около 100 организаций. Среди опрошенных компаний сегмента B2B 75% готовы передать реагирование внешнему SOC, а 60% называют кадровый голод ключевой проблемой.

У 80% мониторинг ведётся только в режиме 8/5 — по рабочим часам, тогда как атакующие расписание не соблюдают.


На этом фоне компания представила линейку JSOC One. Идея — получить технологии и работу специалистов в одном сервисе, без капитальных затрат на построение собственного центра мониторинга.


На презентации показали три варианта:

  • JSOC One Start — от 3 млн рублей в год: мониторинг и реагирование на конечных точках на базе EDR.
  • JSOC One Smart — от 4,4 млн рублей в год: расширенный мониторинг с использованием EDR и SIEM.
  • JSOC Expert — от 10,8 млн рублей в год: полный аутсорсинг SOC.

По словам представителей компании, подключение занимает один день, срок реагирования составляет до получаса, а предел ответственности — до 30 млн рублей. В сервисах также используется автоматизация с помощью больших языковых моделей.

Предложение адресовано тем, кому нужна защита, но некогда собирать команду, закупать инструменты и сводить их в работающую систему.

RSS: Новости на портале Anti-Malware.ru