



ИИ может узнать ПИН-код банковской карты даже при закрытой панели ATM

ИИ может узнать ПИН-код банковской карты даже при закрытой панели ATM

ИИ может узнать ПИН-код банковской карты даже при закрытой панели ATM

Исследователи в области кибербезопасности показали, как алгоритм машинного обучения может угадать ПИН-код банковской карты, даже если жертва закрывает рукой панель ввода. Узнать заветные четыре цифры получилось в 41% попыток.

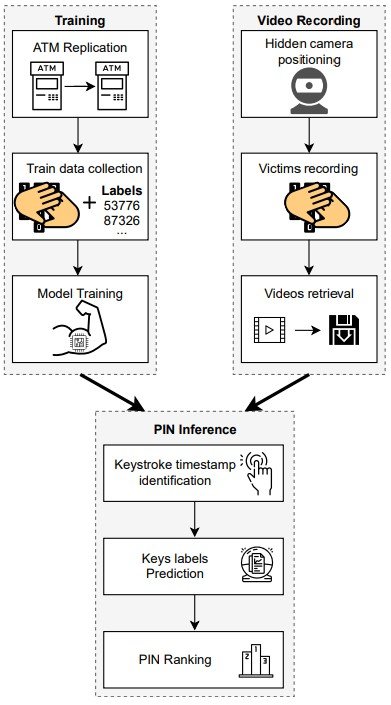
Этот вектор атаки предполагает, что злоумышленникам сначала придётся создать точную копию атакуемого банкомата. Это важно, поскольку алгоритм будет учитывать расстояние между кнопками.

После этого преступники должны пустить в ход машинное обучение и научить алгоритм распознавать нажатия клавиш. Тренироваться можно по видеозаписям, на которых реальные клиенты банков вводят свои коды.


В рамках эксперимента специалисты собрали (PDF) 5800 видеозаписей, на которых 58 разных граждан вводили ПИН-коды от своих банковских карт. Параллельно Xeon E5-2670 с 128 ГБ оперативной памяти и три Tesla K20m с 5 ГБ оперативной памяти запускали ИИ-модель.

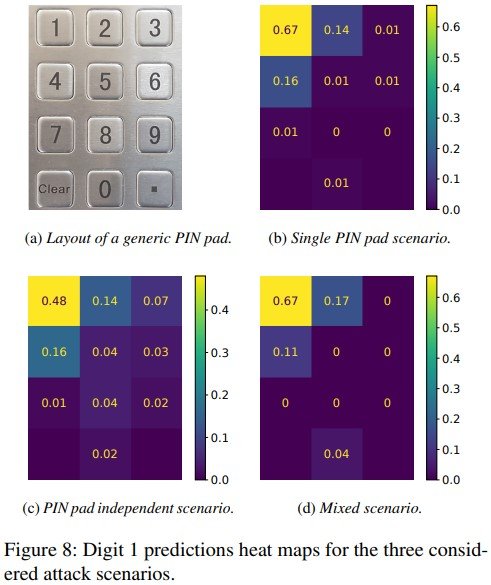
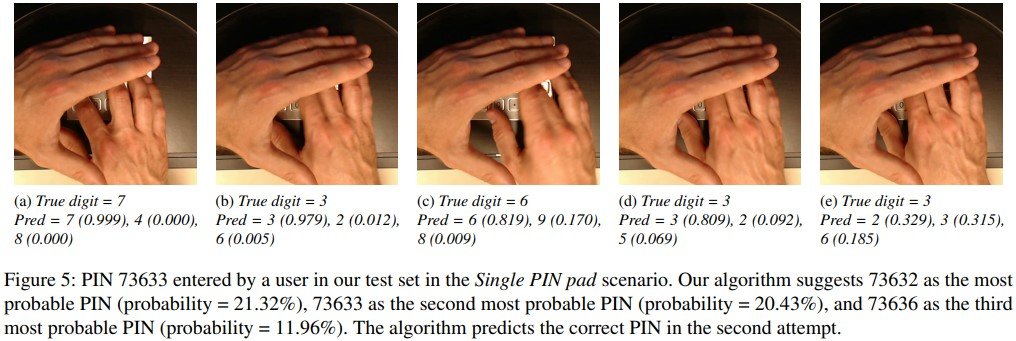
Используя три попытки ввода, что предусматривает каждый банкомат, исследователи смогли распознать 4-значный ПИН-код в 41% случаев. Само собой, расположение камеры играло ключевую роль в вычислении кодов, поскольку надо было учитывать как праворуких пользователей, так и левшей.

Если камера могла записывать аудио, модель экспертов также отмечала звучание каждой клавиши, что повышало шансы успешно угадать ПИН-код.

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru